read receipts
Spam v tvé doručené poště ví, kdo prozradil. Stačí se ho zeptat správně.
Apple Hide My Email skrývá tvou adresu. Unikátní alias dělá něco lepšího: jmenuje společnost, která tě vydala.
Jednou jsem dostal spam adresovaný na jméno, které mi nikdy žádný člověk nevěřeje: chairs-direct@. Ten alias jsem si vymyslel před rokem, použil jsem ho přesně na jednom nábytkovém webu a nikdy jsem ho znovu nenapsal. Takže když se mi na něj začaly sypat odpadky, nebyla tu žádná záhada, žádné pokrčení ramen, žádné „jak získali mou adresu?" Nábytkářská společnost dostala mou adresu, protože jsem jim ji dal. A pak si ji od nich někdo další vzal.
To je celý obsah myšlenky aliasů pro každou registraci, a je to jediná věc, kterou nikdo nezmíní, když ti řekne, aby sis prostě zapnul Apple Hide My Email.
Hide My Email je skutečně užitečný. Generuje náhodné přesměrování jako wandering-otter9182@icloud.com, přeposílá poštu do tvé skutečné doručené pošty a později ti umožní toto přesměrování zrušit. Appleova vlastní dokumentace je jasná, že cílem je zachovat tvou skutečnou adresu v soukromí a dát ti vypínací tlačítko. Dobré. Ale tady je mezera: Apple rozhoduje, jak přesměrování vypadá, a přesměrování je neprůhledné. Když se spam objeví na adrese wandering-otter9182, vidíš, že se tato adresa unikla. Obvykle si nevzpomeneš, které společnosti jsi ji dal před osmi měsíci, protože jsi ji nepojmenoval. Nepojmenoval jsi nic. Pojmenoval to za tebe Apple.
Otočme to. Dej každé společnosti alias, který si vyberete ty, vázaný na doménu, kterou kontroluješ ty, a spam přestane být hluk. Stane se to důkazem.
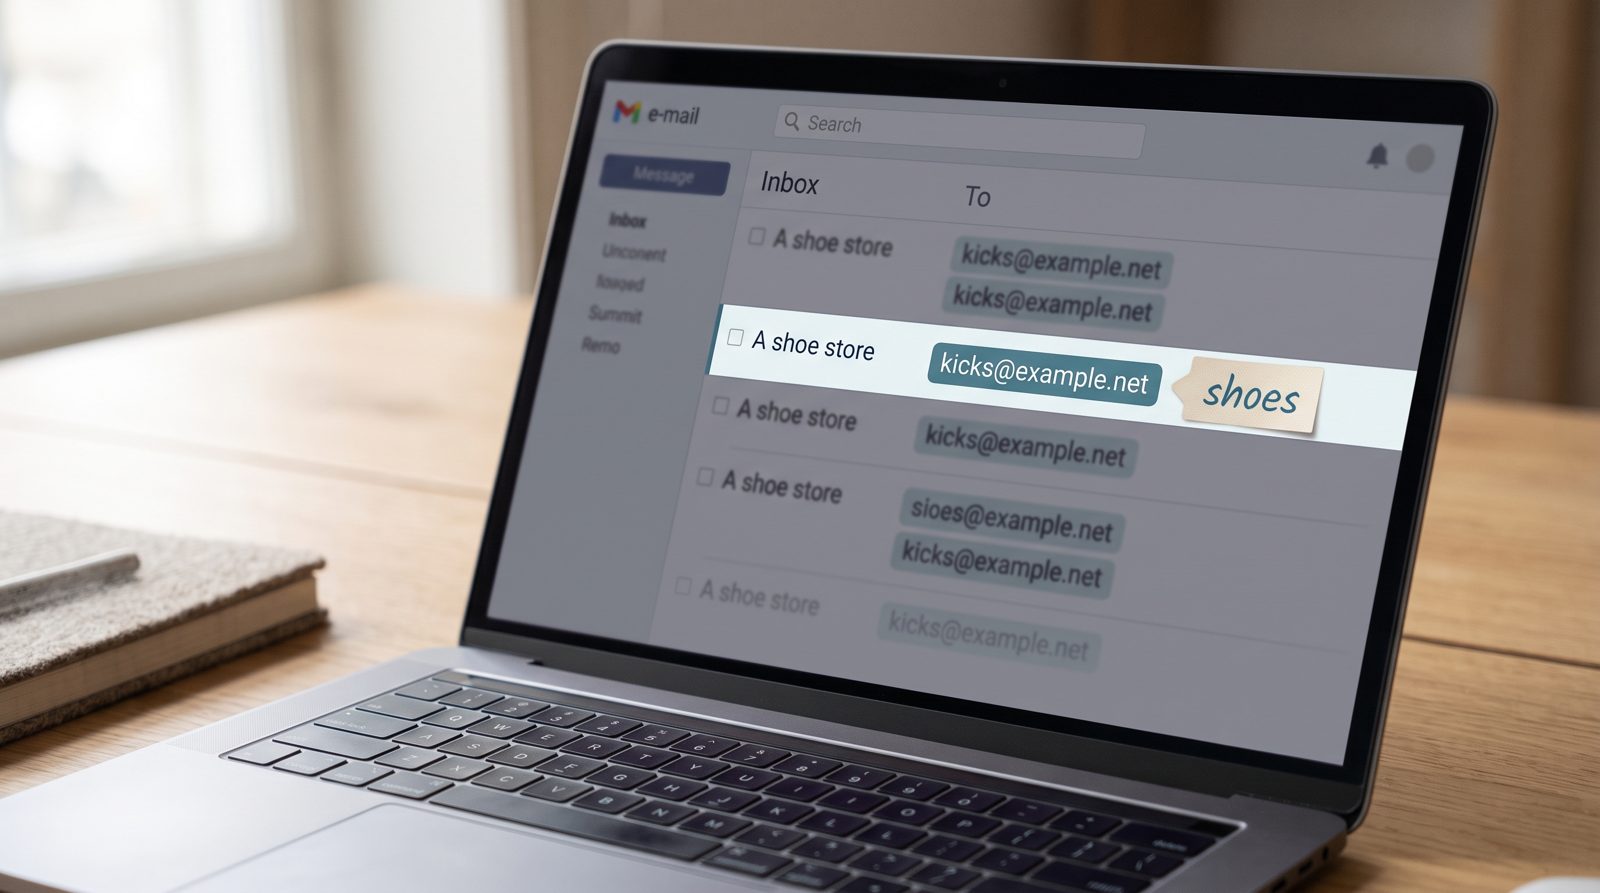
Toto je model, na kterém jsou postaveny SimpleLogin a addy.io, a je to důvod, proč si za ně lidé platí místo toho, aby používali bezplatné přesměrování, které už mají v telefonu. Přihlásíš se k odběru zpravodaje jako nyt@yourdomain. Koupíš si tenisky jako kicks@yourdomain. Zaregistruješ záruku jako warranty@yourdomain. Každý z nich se přeposílá do stejné skutečné doručené pošty. Každý je spínač s nálepkou. Den, kdy kicks@ začne dostávat kryptoměnové nabídky a falešný spam faktury, nehádeš. Víš, že obchod s teniskami byl buď prolomen, nebo prodal svůj seznam, a můžeš smazat tento alias a sledovat, jak hluk zmizí, zatímco všechno ostatní pokračuje v práci.
Ani se nemusíš striktně spoléhat na placené služby, aby sis mohl začít. RFC 5233 definuje pod-adresování — plus trik — takže yourname+kicks@gmail.com ti přijde do normálního Gmailu a říká ti stejný příběh. Háček spočívá v tom, že +tag je triviálně snadný pro kteréhokoliv datového brokera odstranit a vrátit se na yourname@gmail.com, než jej prodá dál, což porušuje kriminalistiku. Unikátní alias na tvé vlastní doméně nemůže být zpětně dekódován do tvé hlavní adresy. To je upgrade, který stojí za to si zaplatit.
Rozsah problému je důvod, proč to má smysl. Identity Theft Resource Center zaznamenala 3 158 veřejně hlášených porušení dat v USA v roce 2024, druhý nejvyšší rok v záznamech, který odhalil přes miliardu záznamů. Tvá adresa je v některých z těchto hromad právě teď. Otázka nikdy není zda nějaká společnost vás prozradí — je to která, a co s tím můžeš dělat ráno, kdy to zjistíš.
Jedno skryté přesměrování ti dá tlačítko paniky. Alias na společnost ti dá papírový záznam. Jeden ti umožní zastavit krvácení; druhý ti řekne, kdo tě podřízl.
Takže skryj si svůj email. Jen jej neskrývej stejným způsobem všem. Dej každé společnosti jméno, které má jejich otisk prstu už na něm, a když se spam objeví — a objeví se — nebudeš muset hádat, kdo mluvil.
Zdroje
- Apple Support — Hide My Email overview and relay behavior
- SimpleLogin — Unique-alias-per-service model
- IETF RFC 5233 — Sub-addressing (plus-addressing) spec
- Identity Theft Resource Center — 2024 Annual Data Breach Report: 3,158 compromises
- addy.io