read receipts
Der Spam in deinem Posteingang kennt denjenigen, der dich verraten hat. Du musst ihn nur richtig fragen.
Apples Hide My Email verbirgt deine Adresse. Ein eindeutiger Alias macht etwas Besseres: Er nennt das Unternehmen, das dich verraten hat.
Ich habe mal eine Junk-Mail unter einem Namen bekommen, den mir kein Mensch je in den Mund genommen hätte: chairs-direct@. Diesen Alias hatte ich ein Jahr zuvor erfunden, ihn auf genau einer Möbelseite verwendet, und danach nie mehr getippt. Also als Müll-Mails darauf landeten, gab es kein Rätsel, kein Schulterzuckend, kein „Wie haben sie meine Adresse bekommen?" Das Möbelunternehmen bekam meine Adresse, weil ich sie ihm gab. Und dann bekam jemand anders sie von dort.
Das ist das ganze Konzept von Aliases pro Anmeldung, und es ist das eine, das niemand erwähnt, wenn er dir sagt, du sollst einfach Apples Hide My Email einschalten.
Hide My Email ist wirklich nützlich. Es generiert ein zufälliges Relay wie wandering-otter9182@icloud.com, leitet Mails an deinen echten Posteingang weiter und lässt dich das Relay später löschen. Apples eigene Dokumentation ist offen darin, dass es darum geht, deine echte Adresse privat zu halten und dir einen Aus-Schalter zu geben. Okay. Aber hier ist die Lücke: Apple entscheidet, wie das Relay aussieht, und das Relay ist undurchsichtig. Wenn Spam bei wandering-otter9182 ankommt, kannst du sehen, dass diese Adresse durchgesickert ist. Du kannst dich normalerweise nicht daran erinnern, welchem Unternehmen du sie vor acht Monaten gegeben hast, weil du sie nicht benannt hast. Du hast nichts benannt. Apple hat es für dich benannt.
Dreh das um. Gib jedem Unternehmen einen Alias, den du wählst, gebunden an eine Domain, die du kontrollierst, und Spam wird nicht mehr zu Rauschen. Es wird zur Evidenz.
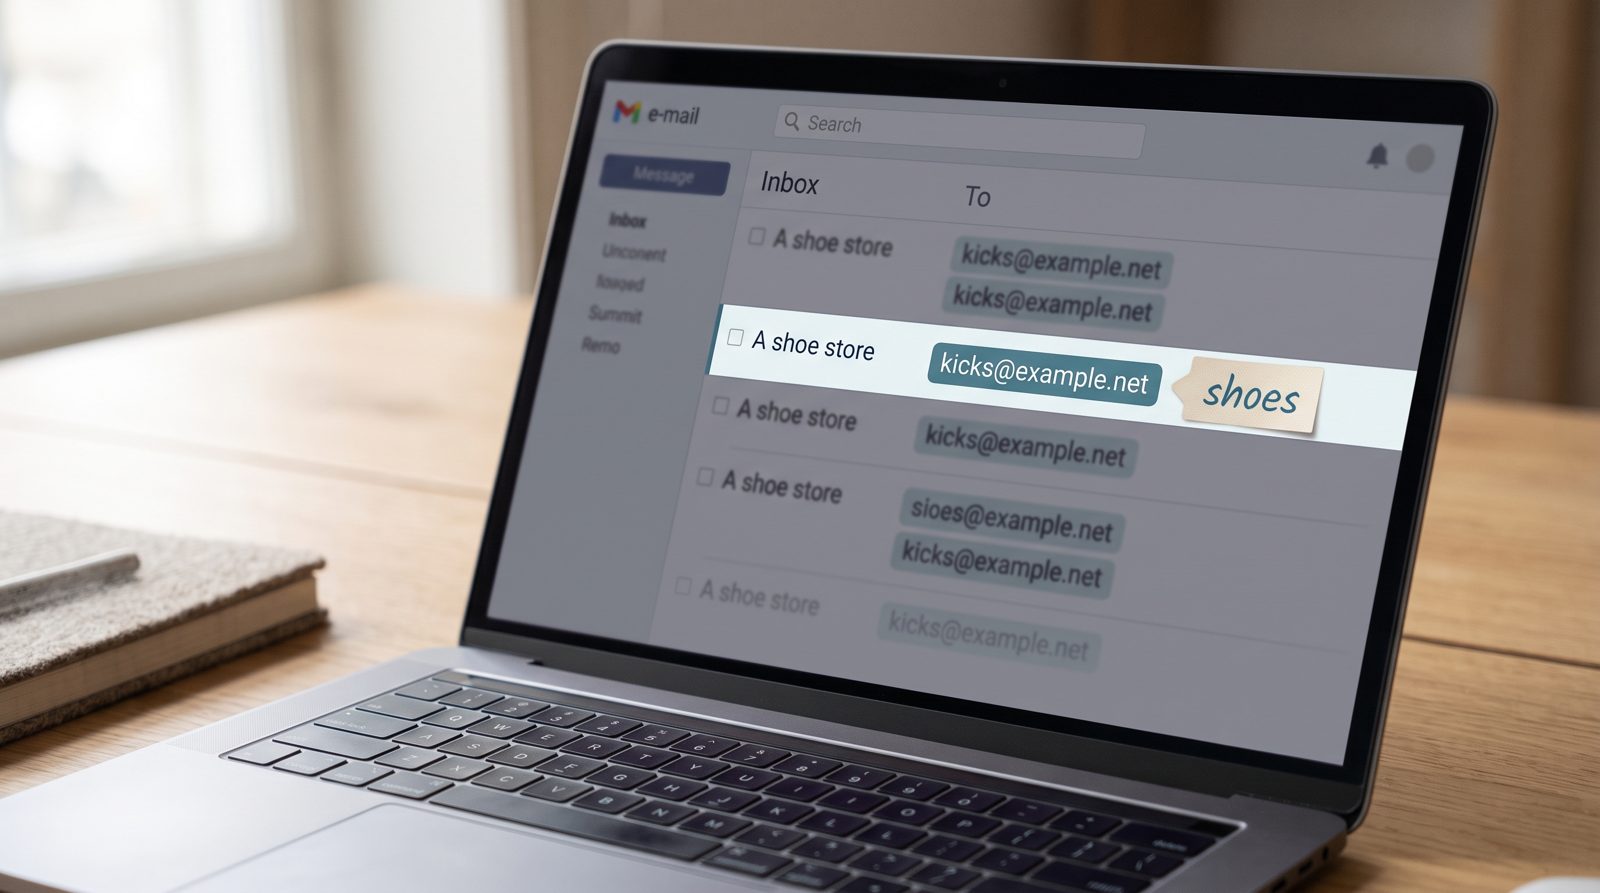
Das ist das Modell, auf dem SimpleLogin und addy.io aufgebaut sind, und deshalb zahlen Leute dafür, anstatt das kostenlose Relay zu verwenden, das bereits auf ihrem Telefon liegt. Du meldest dich für einen Newsletter an als nyt@yourdomain. Du kaufst Turnschuhe als kicks@yourdomain. Du registrierst eine Garantie als warranty@yourdomain. Jeder leitet an denselben echten Posteingang weiter. Jeder ist eine Stolperfalle mit Etikett. An dem Tag, an dem kicks@ anfängt, Krypto-Pitches und gefälschte Rechnungs-Spam zu bekommen, du nicht rätst. Du weißt, dass der Sneaker-Shop entweder gehackt wurde oder seine Liste verkauft hat, und du kannst diesen einen Alias löschen und zusehen, wie das Rauschen verschwindet, während alles andere läuft.
Du brauchst nicht mal unbedingt einen bezahlten Service, um anzufangen. RFC 5233 definiert Sub-Adressierung — der Plus-Trick — also yourname+kicks@gmail.com landet in deinem normalen Gmail und erzählt dir die gleiche Geschichte. Der Nachteil ist, dass ein +tag trivial einfach für jeden Datenmakler ist, zurück zu yourname@gmail.com zu entfernen, bevor er es weiterverkauft, was die Forensik zunichte macht. Ein eindeutiger Alias auf deiner eigenen Domain kann nicht zurück zu deiner Hauptadresse zurückgerechnet werden. Das ist das Upgrade, für das sich Zahlen lohnt.
Der Umfang des Problems ist, warum das wichtig ist. Das Identity Theft Resource Center zählte 3.158 öffentlich gemeldete US-Datenkompromisse in 2024, das zweithöchste Jahr in der Geschichte, mit Belastung von über einer Milliarde Datensätzen. Deine Adresse ist in einigen dieser Stapel genau jetzt. Die Frage ist nie ob ein Unternehmen dich durchsickert — es ist welches, und was du an dem Morgen tun kannst, wenn du es herausfindest.
Ein einzelnes verstecktes Relay gibt dir einen Panikknopf. Ein Alias pro Unternehmen gibt dir eine Papierspur. Einer lässt dich die Blutung stoppen; der andere sagt dir, wer dich geschnitten hat.
Also versteck deine Email definitiv. Aber versteck sie nicht auf die gleiche Weise gegenüber jedem. Gib jedem Unternehmen einen Namen mit ihren Fingerabdrücken bereits darauf, und wenn der Spam ankommt — und er wird — du wirst dich nicht fragen müssen, wer geredet hat.
Quellen
- Apple Support — Hide My Email overview and relay behavior
- SimpleLogin — Unique-alias-per-service model
- IETF RFC 5233 — Sub-addressing (plus-addressing) spec
- Identity Theft Resource Center — 2024 Annual Data Breach Report: 3,158 compromises
- addy.io