read receipts
Lo spam nella tua inbox sa chi ha parlato. Basta che glielo chiedi nel modo giusto.
Apple's Hide My Email nasconde il tuo indirizzo. Un alias unico fa qualcosa di meglio: nomina l'azienda che ti ha tradito.
Una volta ho ricevuto un'email di spam indirizzata a un nome che nessun essere umano mi aveva mai chiamato: chairs-direct@. Avevo inventato quell'alias l'anno prima, lo avevo usato su esattamente un sito di arredamento, e non l'avevo più digitato. Così quando l'immondizia ha iniziato ad arrivare su di esso, non c'era mistero, nessuna rassegnazione, nessun "come hanno ottenuto il mio indirizzo?" L'azienda di arredamento ha ottenuto il mio indirizzo perché glielo ho dato. E poi qualcun altro l'ha ottenuto da lì.
Questo è tutto il senso degli alias per-iscrizione, ed è l'unica cosa che nessuno menziona quando ti dice di attivare semplicemente Apple's Hide My Email.
Hide My Email è genuinamente utile. Genera un relay casuale come wandering-otter9182@icloud.com, inoltra la posta alla tua vera inbox, e ti lascia disabilitare il relay in seguito. La documentazione ufficiale di Apple è trasparente sul fatto che lo scopo è mantenere privato il tuo indirizzo vero e darti un interruttore di emergenza. Va bene. Ma ecco il vuoto: Apple decide come appare il relay, e il relay è opaco. Quando lo spam arriva a wandering-otter9182, puoi vedere quell' indirizzo trapelato. Di solito non riesci a ricordare quale azienda l'hai consegnato otto mesi fa, perché non l'hai nominato. Non hai nominato nulla. Apple l'ha nominato per te.
Capovolgi la cosa. Dai a ogni azienda un alias che scegli tu, legato a un dominio che controlli tu, e lo spam smette di essere rumore. Diventa prove.
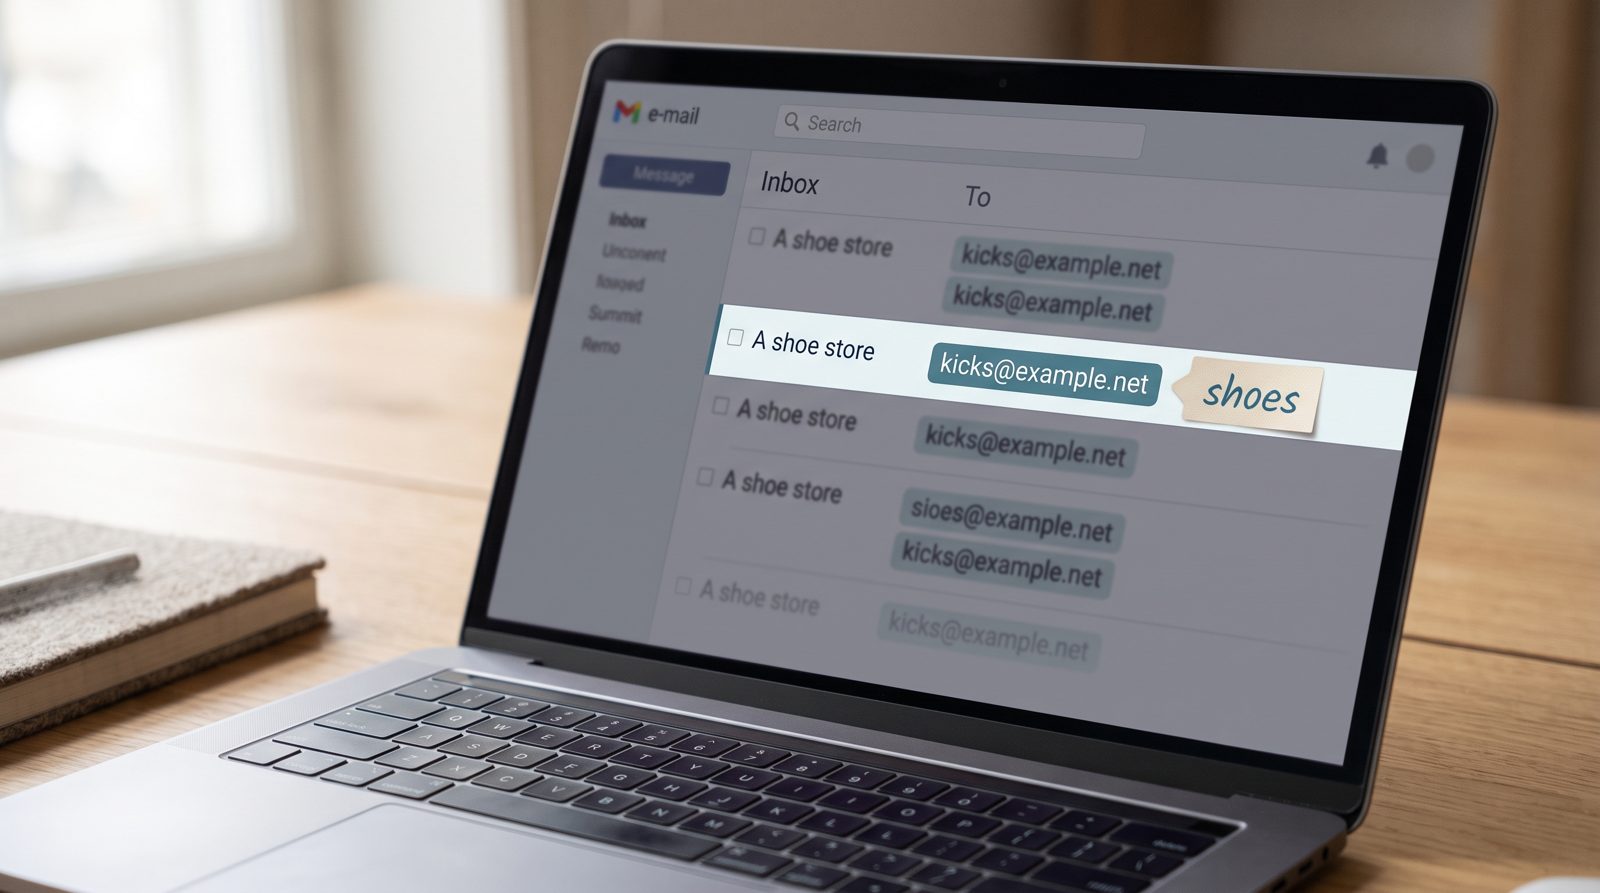
Questo è il modello su cui SimpleLogin e addy.io sono costruiti, ed è per questo che le persone li pagano invece di usare il relay gratuito già sul loro telefono. Ti iscrivi a una newsletter come nyt@tuodominio. Compri sneaker come kicks@tuodominio. Registri una garanzia come warranty@tuodominio. Ciascuno inoltra alla stessa vera inbox. Ciascuno è un filo invisibile con un'etichetta sopra. Il giorno in cui kicks@ inizia a ricevere promesse di criptovalute e spam di fatture false, non indovini. Sai che il negozio di scarpe è stato violato o ha venduto la sua lista, e puoi eliminare quell'alias e guardare il rumore scomparire mentre tutto il resto continua a funzionare.
Non hai nemmeno rigorosamente bisogno di un servizio a pagamento per iniziare. RFC 5233 definisce il sub-indirizzamento — il trucco del più — quindi yourname+kicks@gmail.com arriva nella tua Gmail normale e ti racconta la stessa storia. Il problema è che un +tag è banalmente facile per qualsiasi data broker da spogliare fino a yourname@gmail.com prima di rivenderlo, il che annulla la ricerca forense. Un alias unico sul tuo dominio non può essere decodificato all'indietro fino al tuo indirizzo principale. Questo è l'aggiornamento che vale la pena pagare.
La scala del problema è il motivo per cui questo importa. L'Identity Theft Resource Center ha contato 3.158 compromissioni di dati pubblicamente segnalate negli Stati Uniti nel 2024, il secondo anno più alto mai registrato, esponendo ben oltre un miliardo di record. Il tuo indirizzo è in alcuni di quei mucchi proprio ora. La domanda non è mai se un'azienda ti tradirà — è quale, e cosa puoi fare la mattina in cui scopri.
Un singolo relay nascosto ti dà un pulsante di panico. Un alias per azienda ti dà una scia di prove. Uno ti lascia fermare l'emorragia; l'altro ti dice chi ha tagliato.
Quindi nascondi pure la tua email. Solo non nasconderla nello stesso modo a tutti. Dai a ogni azienda un nome con le loro impronte digitali già sopra, e quando lo spam arriva — arriverà — non dovrai domandarti chi ha parlato.
Fonti
- Apple Support — Hide My Email overview and relay behavior
- SimpleLogin — Unique-alias-per-service model
- IETF RFC 5233 — Sub-addressing (plus-addressing) spec
- Identity Theft Resource Center — 2024 Annual Data Breach Report: 3,158 compromises
- addy.io