read receipts
สแปมในกล่องจดหมายของคุณรู้ว่าใครเป็นผู้บอกความลับ คุณแค่ต้องถามมันให้ถูกวิธี
Apple's Hide My Email ซ่อนที่อยู่ของคุณ แต่นามแฝงที่ไม่ซ้ำกันทำได้ดีกว่านั้น: มันระบุชื่อบริษัทที่ขายความลับของคุณ
ครั้งหนึ่งฉันได้รับอีเมลขยะที่อยู่ในชื่อที่ไม่มีมนุษย์คนใดเรียกฉันด้วย: chairs-direct@ ฉันสร้างนามแฝงนั้นขึ้นมาในปีก่อนหน้า ใช้มันบนไซต์เฟอร์นิเจอร์เพียงแห่งเดียวเท่านั้น และไม่เคยพิมพ์มันอีกครั้ง ดังนั้นเมื่อขยะเริ่มโยนลงมาในนามแฝงนั้น ก็ไม่มีความลึกลับ ไม่มีการโน้มหัว ไม่มี "พวกเขาได้ที่อยู่ของฉันมาจากไหน" บริษัทเฟอร์นิเจอร์ได้ที่อยู่ของฉันเพราะฉันให้มันแก่พวกเขา แล้วจากนั้นใครคนอื่นก็ได้มันมาจากที่นั่น
นั่นคือข้อเสนอทั้งหมดสำหรับนามแฝงต่อการลงทะเบียน และมันคือสิ่งเดียวที่ไม่มีใครพูดถึงเมื่อพวกเขาบอกให้คุณเปิด Apple's Hide My Email
Hide My Email นั้นมีประโยชน์อย่างแท้จริง มันสร้างรีเลย์แบบสุ่ม เช่น wandering-otter9182@icloud.com ส่งต่อเมลไปยังกล่องจดหมายจริงของคุณ และให้คุณปิดรีเลย์นั้นลงในภายหลัง เอกสารของ Apple เองระบุอย่างชัดเจนว่าจุดประสงค์คือเก็บที่อยู่จริงของคุณเป็นความเป็นส่วนตัว และให้คุณมีปุ่มปิดได้ ไม่เป็นไร แต่นี่คือช่องว่าง: Apple ตัดสินใจว่ารีเลย์จะมีลักษณะอย่างไร และรีเลย์นั้นมีความไม่โปร่งใส เมื่อสแปมปรากฏที่ wandering-otter9182 คุณสามารถเห็นว่าที่อยู่นั้นรั่ว คุณมักจะไม่สามารถจำได้ว่าคุณส่งมันให้บริษัทใดเมื่อแปดเดือนก่อนหน้า เพราะคุณไม่ได้ตั้งชื่อให้มัน คุณไม่ได้ตั้งชื่อให้อะไรเลย Apple ตั้งชื่อให้คุณ
หมุนตรงกันข้าม ให้บริษัทแต่ละแห่งมีนามแฝงที่คุณเลือก ผูกมัดกับโดเมนที่คุณควบคุม และสแปมจะหยุดเป็นเสียงรบกวน มันกลายเป็นหลักฐาน
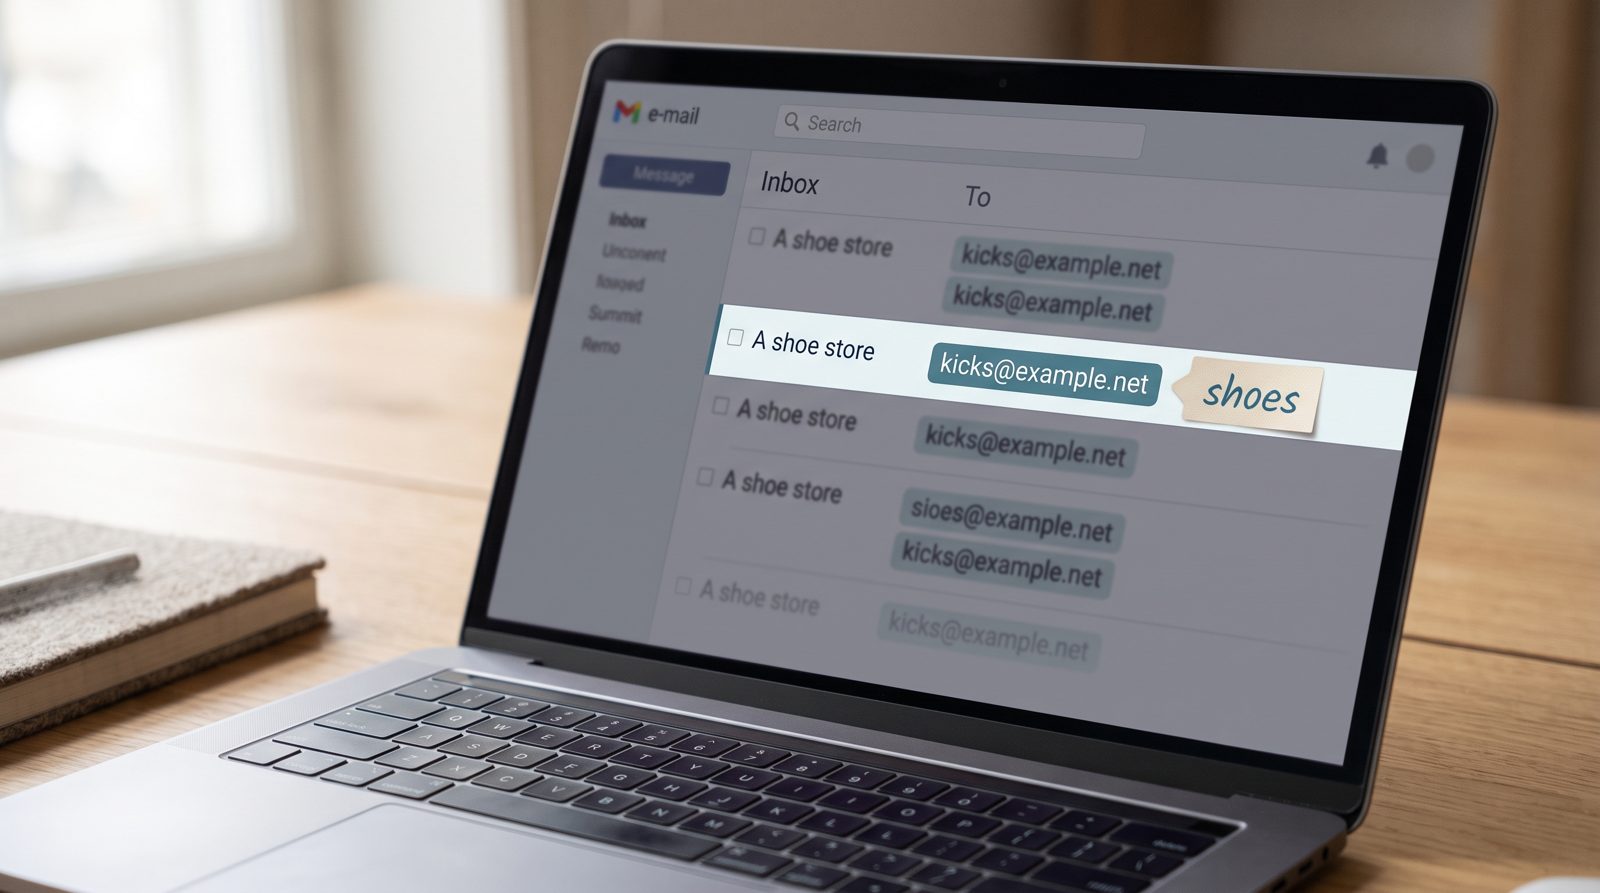
นี่คือโมเดลที่ SimpleLogin และ addy.io สร้างมา และนี่คือเหตุผลที่ผู้คนจ่ายเงินสำหรับสิ่งเหล่านี้แทนที่จะใช้รีเลย์ฟรีที่นั่งอยู่บนโทรศัพท์ของพวกเขาแล้ว คุณลงทะเบียนสำหรับจดหมายข่าว เป็น nyt@yourdomain คุณซื้อรองเท้าผ้าใบ เป็น kicks@yourdomain คุณลงทะเบียนการรับประกัน เป็น warranty@yourdomain แต่ละอันส่งต่อไปยังกล่องจดหมายจริงเดียวกัน แต่ละอันเป็นสัญญาณเตือนที่มีป้ายกำกับอยู่บนมัน วันที่ kicks@ เริ่มได้รับข้อเสนออัญมณีปลอมและสแปมใบแจ้งหนี้ปลอม คุณไม่ต้องเดา คุณรู้ว่าร้านรองเท้านั้นได้รับการเจาะระบบหรือขายรายชื่อของมัน และคุณสามารถลบนามแฝงนั้นและดูเสียงรบกวนหายไปในขณะที่สิ่งอื่นทั้งหมดยังคงทำงาน
คุณไม่จำเป็นต้องใช้บริการแบบชำระเงินเพื่อเริ่มต้นด้วยซ้ำ RFC 5233 นิยาม sub-addressing — เคล็ดลับ plus — ดังนั้น yourname+kicks@gmail.com ลงที่ Gmail ของคุณปกติและบอกคุณเรื่องเดียวกัน ปัญหาคือแท็ก + นั้นง่ายเหลือเกินสำหรับนายหน้าข้อมูลใดๆ ที่จะดึงกลับไปที่ yourname@gmail.com ก่อนที่พวกเขาจะขายมันต่อ ซึ่งทำให้การวิเคราะห์นั้นไร้ประโยชน์ นามแฝงที่ไม่ซ้ำกันบนโดเมนของคุณเองไม่สามารถย้อนวิศวกรกลับเข้าไปในที่อยู่หลักของคุณได้ นั่นคือการอัพเกรดที่น่าจ่าย
ขนาดของปัญหาคือเหตุผลที่สิ่งนี้สำคัญ Identity Theft Resource Center นับได้3,158 ข้อมูลการละเมิดข้อมูล U.S. ที่มีการรายงานต่อสาธารณะในปี 2024 ปีที่สูงเป็นอันดับสองในประวัติศาสตร์ เปิดเผยบันทึกกว่าหนึ่งพันล้านรายการ ที่อยู่ของคุณอยู่ในกองข้อมูลบางแห่งของพวกเขาตอนนี้ คำถามไม่เคยเป็นว่าบริษัทจะรั่วข้อมูลของคุณหรือไม่ — มันคือบริษัทใด และคุณสามารถทำอะไรได้ในเช้าวันที่คุณค้นพบ
รีเลย์ที่ซ่อนอยู่หนึ่งตัวให้คุณปุ่มตะโกน นามแฝงต่อบริษัทให้คุณรอยรองเท้า อันแรกให้คุณหยุดการไหล อันที่สองบอกคุณว่าใครตัดคุณ
ดังนั้นโปรดซ่อนอีเมลของคุณ แค่อย่าซ่อนมันในลักษณะเดียวกันสำหรับทุกคน มอบชื่อให้บริษัทแต่ละแห่งที่มีลายนิ้วของพวกเขาอยู่บนนั้นแล้ว และเมื่อสแปมมาถึง — มันจะมาถึง — คุณจะไม่ต้องสงสัยว่าใครพูด
แหล่งที่มา
- Apple Support — Hide My Email overview and relay behavior
- SimpleLogin — Unique-alias-per-service model
- IETF RFC 5233 — Sub-addressing (plus-addressing) spec
- Identity Theft Resource Center — 2024 Annual Data Breach Report: 3,158 compromises
- addy.io