read receipts
Le spam dans votre boîte de réception sait qui a cafté. Il suffit de lui poser la bonne question.
Hide My Email d'Apple cache votre adresse. Un alias unique fait quelque chose de mieux : il nomme l'entreprise qui vous a vendu.
J'ai une fois reçu un email de spam adressé à un nom qu'aucun humain ne m'avait jamais donné : chairs-direct@. J'avais inventé cet alias l'année précédente, je l'avais utilisé sur exactement un site de mobilier, et je ne l'avais jamais retapé. Alors quand le spam a commencé à arriver dessus, il n'y avait aucun mystère, aucun haussement d'épaules, pas de « comment ont-ils eu mon adresse ? » L'entreprise de meubles a eu mon adresse parce que je la lui ai donnée. Et puis quelqu'un d'autre l'a obtenue de là.
C'est tout l'argument en faveur des alias par inscription, et c'est la seule chose que personne ne mentionne quand on vous dit simplement d'activer Hide My Email d'Apple.
Hide My Email est véritablement utile. Il génère un relais aléatoire comme wandering-otter9182@icloud.com, transfère les emails à votre vraie boîte de réception, et vous laisse désactiver le relais plus tard. La propre documentation d'Apple est claire : l'objectif est de garder votre vraie adresse privée et de vous donner un bouton arrêt. D'accord. Mais voilà le problème : Apple décide à quoi ressemble le relais, et le relais est opaque. Quand du spam arrive à wandering-otter9182, vous pouvez voir que cette adresse a fuité. Vous ne vous souvenez habituellement pas à quelle entreprise vous l'aviez confiée il y a huit mois, parce que vous ne l'aviez pas nommée. Vous n'aviez rien nommé. Apple l'a nommée pour vous.
Inversez ça. Donnez à chaque entreprise un alias que vous choisissez, attaché à un domaine que vous contrôlez, et le spam cesse d'être du bruit. Il devient une preuve.
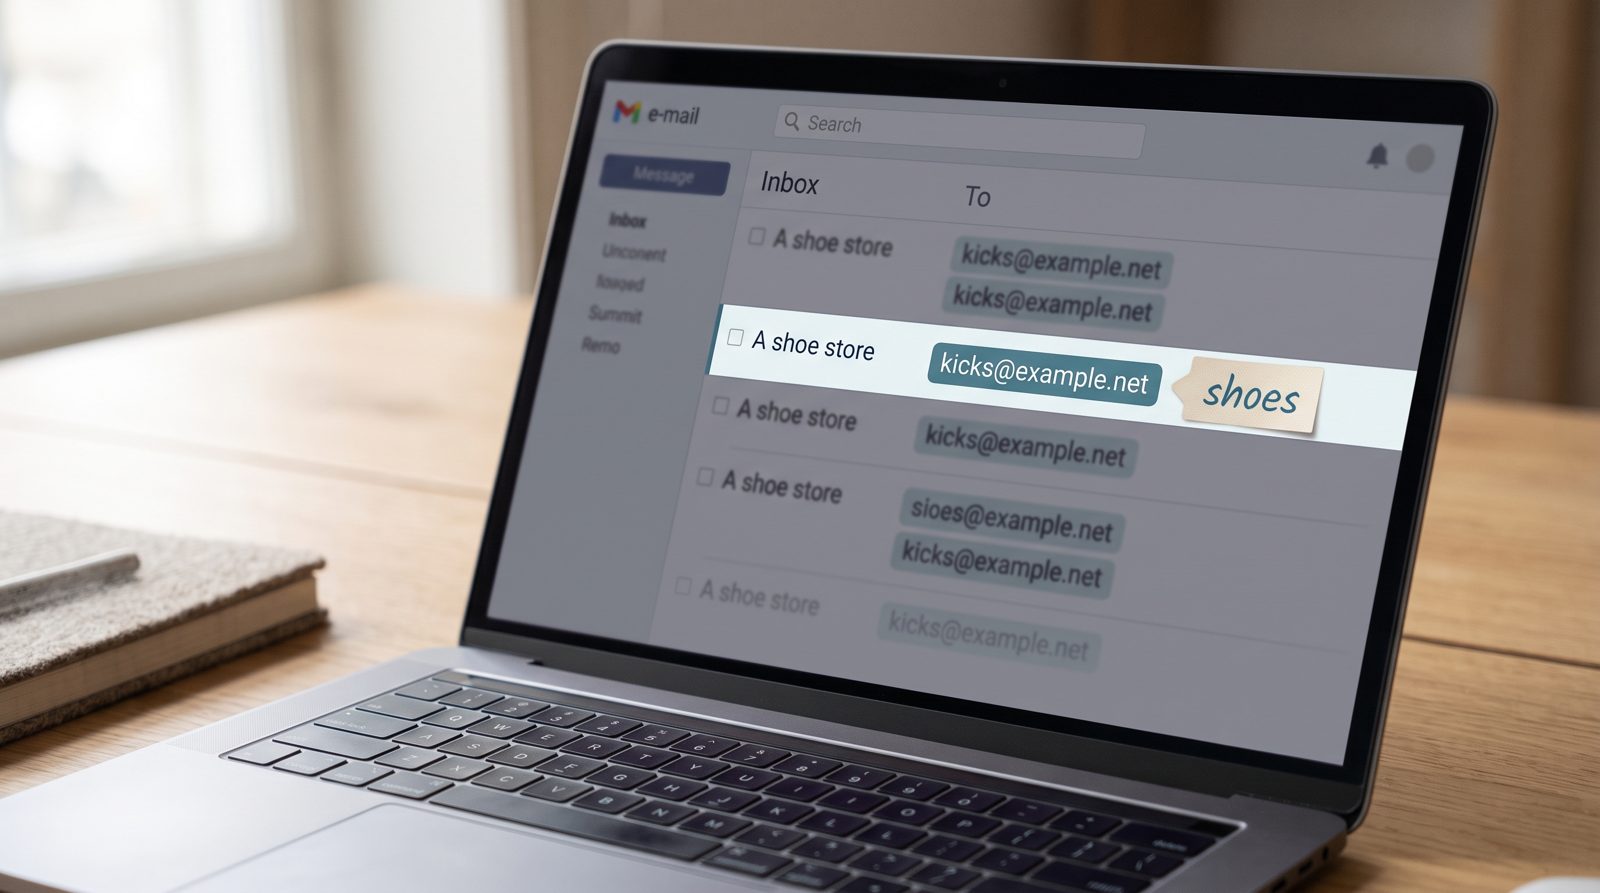
C'est le modèle autour duquel SimpleLogin et addy.io sont construits, et c'est pourquoi les gens les paient au lieu d'utiliser le relais gratuit qui se trouve déjà sur leur téléphone. Vous vous inscrivez à une infolettre en tant que nyt@yourdomain. Vous achetez des baskets en tant que kicks@yourdomain. Vous enregistrez une garantie en tant que warranty@yourdomain. Chacun transfère à la même vraie boîte de réception. Chacun est un piège avec une étiquette dessus. Le jour où kicks@ commence à recevoir des pitchs de cryptomonnaies et du spam de fausses factures, vous ne devinez pas. Vous savez que la boutique de baskets a soit été pénétrée, soit a vendu sa liste, et vous pouvez supprimer cet alias unique et regarder le bruit disparaître tandis que tout le reste continue de fonctionner.
Vous n'avez même pas strictement besoin d'un service payant pour commencer. RFC 5233 définit le sous-adressage — l'astuce du plus — donc yourname+kicks@gmail.com arrive dans votre Gmail normal et vous raconte la même histoire. Le problème est qu'un +tag est trivialement facile pour n'importe quel courtier en données de le retirer et revenir à yourname@gmail.com avant de le revendre, ce qui annule la traçabilité. Un alias unique sur votre propre domaine ne peut pas être rétro-conçu pour revenir à votre adresse principale. C'est l'amélioration qui vaut la peine de payer.
L'ampleur du problème est la raison pour laquelle cela compte. L'Identity Theft Resource Center a dénombré 3 158 compromissions de données publiquement signalées aux États-Unis en 2024, la deuxième année record, exposant bien plus d'un milliard de dossiers. Votre adresse se trouve dans certaines de ces piles en ce moment. La question n'est jamais si une entreprise va vous fuiter — c'est laquelle, et ce que vous pouvez faire le matin où vous le découvrez.
Un seul relais caché vous donne un bouton panique. Un alias par entreprise vous donne une piste d'audit. L'un vous laisse arrêter l'hémorragie ; l'autre vous dit qui vous a coupé.
Alors par tous les moyens, cachez votre email. Juste ne le cachez pas de la même façon à tout le monde. Remettez à chaque entreprise un nom avec leurs empreintes digitales déjà dessus, et quand le spam arrive — il arrivera — vous n'aurez pas à vous demander qui a parlé.
Sources
- Apple Support — Hide My Email overview and relay behavior
- SimpleLogin — Unique-alias-per-service model
- IETF RFC 5233 — Sub-addressing (plus-addressing) spec
- Identity Theft Resource Center — 2024 Annual Data Breach Report: 3,158 compromises
- addy.io