read receipts
Spam di inbox Anda tahu siapa yang bocor. Anda tinggal bertanya dengan cara yang tepat.
Apple's Hide My Email menyembunyikan alamat Anda. Alias unik melakukan sesuatu yang lebih baik: alias itu menunjukkan perusahaan mana yang menjual Anda.
Saya pernah menerima email sampah yang ditujukan ke nama yang tidak pernah dipanggil siapa pun: chairs-direct@. Saya membuat alias itu setahun sebelumnya, menggunakannya hanya di satu situs furnitur, dan tidak pernah mengetiknya lagi. Jadi ketika sampah mulai masuk ke alamat itu, tidak ada misteri, tidak ada gelengan bahu, tidak ada "bagaimana mereka mendapatkan alamat saya?" Perusahaan furnitur mendapatkan alamat saya karena saya memberikannya kepada mereka. Dan kemudian orang lain mendapatkannya dari sana.
Itulah seluruh alasan menggunakan alias per-pendaftaran, dan itu adalah satu-satunya hal yang tidak disebutkan siapa pun ketika mereka menyuruh Anda sekadar mengaktifkan Apple's Hide My Email.
Hide My Email benar-benar berguna. Aplikasi ini menghasilkan relay acak seperti wandering-otter9182@icloud.com, meneruskan mail ke inbox asli Anda, dan membiarkan Anda mematikan relay nanti. Dokumentasi Apple sendiri jelas bahwa tujuannya adalah menjaga alamat asli Anda tetap pribadi dan memberi Anda tombol off. Baik. Tapi di sinilah celahnya: Apple memutuskan seperti apa relay itu, dan relay itu tidak transparan. Ketika spam muncul di wandering-otter9182, Anda bisa melihat bahwa alamat itu bocor. Biasanya Anda tidak bisa mengingat perusahaan mana yang Anda berikan alamat itu delapan bulan lalu, karena Anda tidak memberinya nama. Anda tidak memberi nama apa pun. Apple memberinya nama untuk Anda.
Balikkan itu. Berikan setiap perusahaan alias yang Anda pilih, terikat pada domain yang Anda kontrol, dan spam berhenti menjadi kebisingan. Itu menjadi bukti.
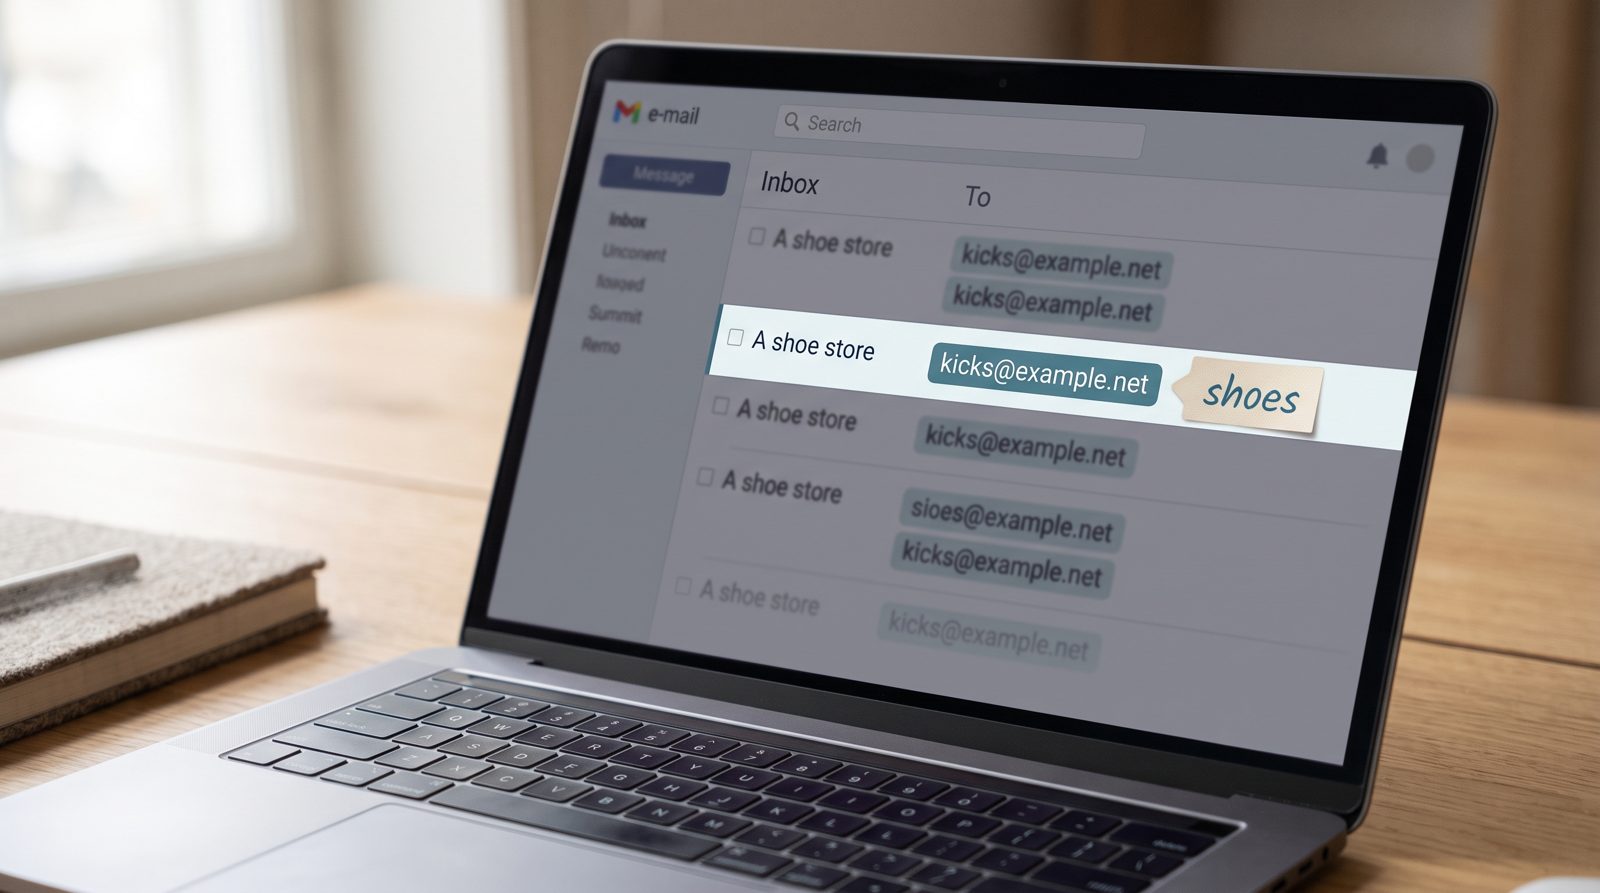
Ini adalah model yang dibangun oleh SimpleLogin dan addy.io, dan ini adalah alasan mengapa orang membayar untuk menggunakannya alih-alih menggunakan relay gratis yang sudah ada di ponsel mereka. Anda mendaftar newsletter sebagai nyt@yourdomain. Anda membeli sepatu olahraga sebagai kicks@yourdomain. Anda mendaftarkan garansi sebagai warranty@yourdomain. Masing-masing meneruskan ke inbox asli yang sama. Masing-masing adalah perangkap dengan label di atasnya. Hari ketika kicks@ mulai menerima crypto pitch dan spam faktur, Anda tidak menebak. Anda tahu toko sepatu itu entah pernah di-breach atau menjual daftarnya, dan Anda dapat menghapus alias itu saja dan menonton kebisingan hilang sementara semuanya yang lain tetap berfungsi.
Anda bahkan tidak benar-benar memerlukan layanan berbayar untuk memulai. RFC 5233 mendefinisikan sub-addressing — trick plus — jadi yourname+kicks@gmail.com mendarat di Gmail normal Anda dan memberi tahu Anda cerita yang sama. Tangkapannya adalah bahwa +tag sangat mudah untuk pengguna broker data apa pun untuk menghapusnya kembali ke yourname@gmail.com sebelum mereka menjualnya kembali, yang mengalahkan forensik. Alias unik di domain Anda sendiri tidak dapat direkayasa balik menjadi alamat utama Anda. Itu adalah upgrade yang sebanding untuk dibayar.
Skala masalah ini adalah alasan mengapa hal ini penting. Identity Theft Resource Center menghitung 3.158 kompromi data publik U.S. yang dilaporkan pada 2024, tahun tertinggi kedua dalam catatan, mengekspos lebih dari satu miliar rekam. Alamat Anda ada di beberapa tumpukan itu sekarang. Pertanyaannya tidak pernah apakah perusahaan akan membocor Anda — itu yang mana, dan apa yang bisa Anda lakukan pagi Anda mengetahuinya.
Satu relay tersembunyi memberi Anda tombol panik. Alias per-perusahaan memberi Anda jejak kertas. Satu membiarkan Anda menghentikan pendarahan; yang lain memberi tahu Anda siapa yang memotong Anda.
Jadi dengan segala cara sembunyikan email Anda. Hanya jangan menyembunyikannya dengan cara yang sama untuk semua orang. Berikan setiap perusahaan nama dengan sidik jari mereka yang sudah ada di atasnya, dan ketika spam tiba — itu akan tiba — Anda tidak perlu bertanya-tanya siapa yang berbicara.
Sumber
- Apple Support — Hide My Email overview and relay behavior
- SimpleLogin — Unique-alias-per-service model
- IETF RFC 5233 — Sub-addressing (plus-addressing) spec
- Identity Theft Resource Center — 2024 Annual Data Breach Report: 3,158 compromises
- addy.io