read receipts
你收件箱里的垃圾邮件知道谁背叛了你。你只需要用正确的方式问它。
Apple 的"隐藏我的邮箱"隐藏了你的地址。但独特的别名做得更好:它标记出是哪家公司泄露了你。
我曾经收到过一封垃圾邮件,地址是我给过的一个没人类叫过我的名字:chairs-direct@。我前年发明了那个别名,只在一个家具网站上用过一次,之后就再没打过。所以当垃圾邮件开始涌入这个地址时,没有谜团,没有耸肩,没有"他们怎么知道我的地址的?"这个问题。那家家具公司拿到我的地址是因为我给了他们。然后别人从他们那里拿到了它。
这就是按注册创建别名的全部意义所在,也是当人们告诉你直接打开 Apple 的"隐藏我的邮箱"时,没有人会提到的一件事。
"隐藏我的邮箱"确实很有用。它生成一个随机中继,比如 wandering-otter9182@icloud.com,将邮件转发到你的真实收件箱,之后还能让你关闭这个中继。Apple 自己的文档直言不讳地说,重点是保持你的真实地址私密并给你一个关闭开关。好吧。但这里有个漏洞:Apple 决定了中继看起来是什么样子,而且这个中继是不透明的。当垃圾邮件出现在 wandering-otter9182 时,你能看到这个地址泄露了。你通常记不得八个月前把它交给了哪家公司,因为你没有给它命名。你什么都没命名。是 Apple 为你命名的。
反过来做。给每家公司一个你选择的别名,绑定到一个你控制的域名,垃圾邮件就不再是噪音了。它成了证据。
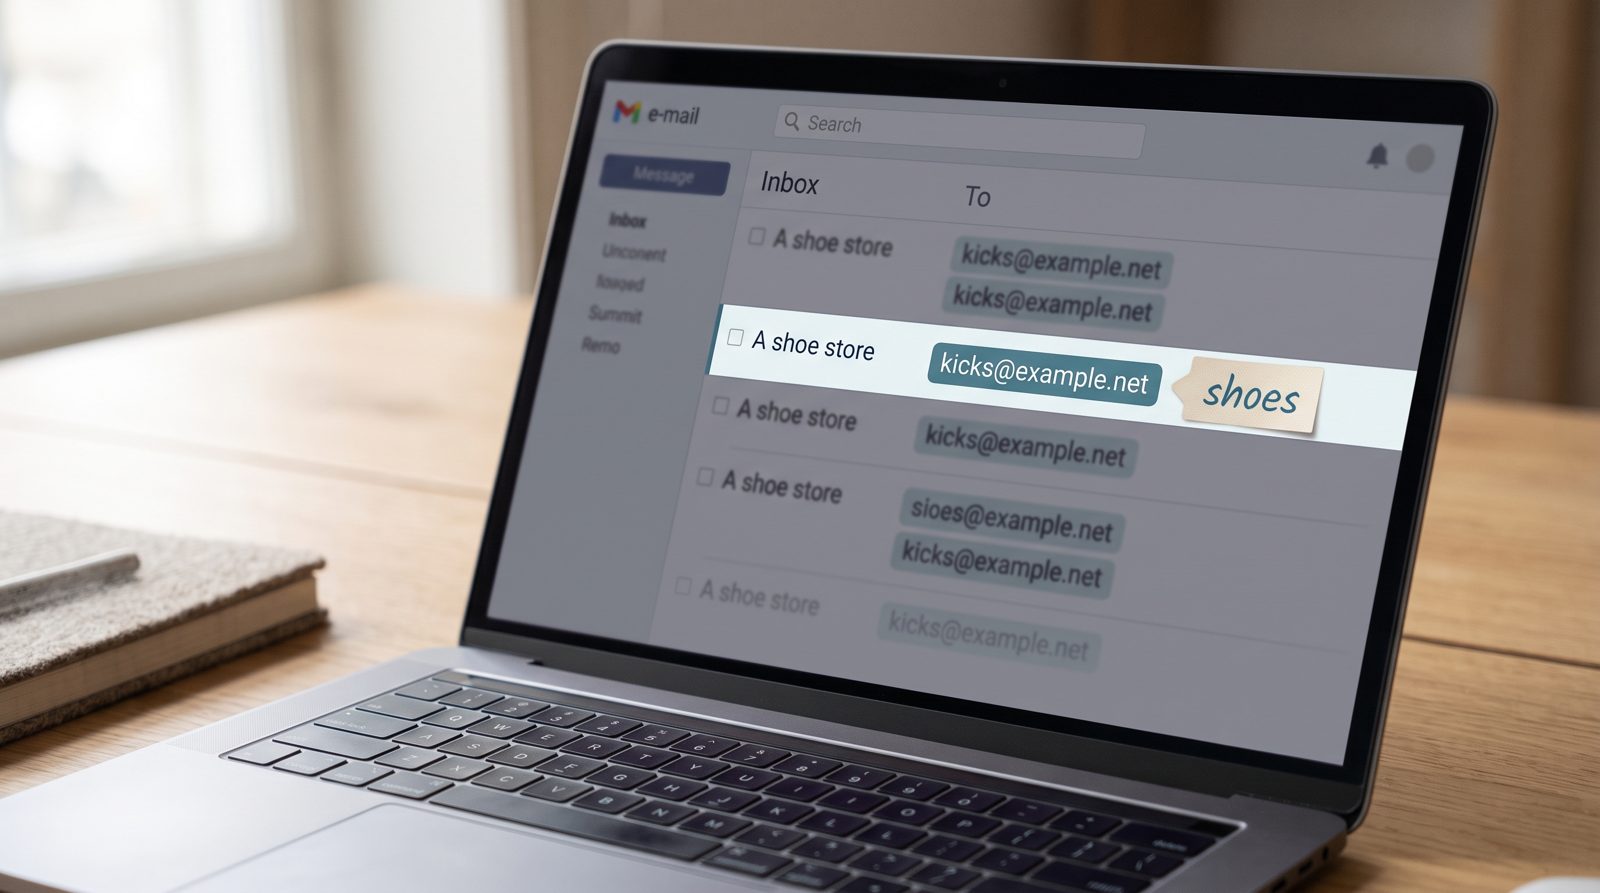
SimpleLogin 和 addy.io 就是围绕这个模型构建的,这也是为什么人们愿意为它们付费,而不是使用已经装在手机上的免费中继。你用 nyt@yourdomain 订阅一份新闻通讯。你用 kicks@yourdomain 买运动鞋。你用 warranty@yourdomain 注册保修。每一个都转发到同一个真实收件箱。每一个都是一个带标签的绊网。当 kicks@ 开始收到加密货币推销和虚假发票垃圾邮件时,你不是在猜测。你知道那家鞋店要么被入侵了,要么卖了它的列表,你可以删除那个别名,看着噪音消失,同时一切其他的东西继续正常运作。
你甚至不一定需要付费服务来开始。RFC 5233 定义了子寻址——加号技巧——所以 yourname+kicks@gmail.com 会进入你的普通 Gmail,告诉你同样的故事。问题在于,任何数据代理都可以轻而易举地把 +tag 剥离回 yourname@gmail.com,再将其转卖,这打败了取证的目的。你自己域名上的独特别名无法被逆向工程成你的主地址。这是值得付费的升级。
问题的规模是为什么这很重要。Identity Theft Resource Center 统计了 2024 年美国3,158 起公开报道的数据泄露事件,这是有记录以来第二高的一年,暴露了十亿多条记录。你的地址现在就在其中一些数据堆里。问题从来不是一家公司是否会泄露你——而是哪一家会,以及当你发现时你早上能做什么。
单个隐藏的中继给你一个恐慌按钮。按公司创建的别名给你一条证据链。一个让你停止流血;另一个告诉你谁割了你。
所以尽管去隐藏你的邮箱吧。只是别用同样的方式对每个人隐藏。给每家公司一个已经带上他们指纹的名字,当垃圾邮件到达时——它会到达的——你就不用想知道谁在多嘴了。
来源
- Apple Support — Hide My Email overview and relay behavior
- SimpleLogin — Unique-alias-per-service model
- IETF RFC 5233 — Sub-addressing (plus-addressing) spec
- Identity Theft Resource Center — 2024 Annual Data Breach Report: 3,158 compromises
- addy.io