read receipts
Спам у вашій скриньці знає, хто вас здав. Вам просто потрібно правильно його запитати.
Apple Hide My Email приховує вашу адресу. Унікальний псевдонім робить щось краще: він називає компанію, яка вас видала.
Колись я отримав спам, адресований імені, яке мені ніхто ніколи не називав: chairs-direct@. Я вигадав цей псевдонім роком раніше, використав його рівно на одному сайті меблів, і більше ніколи його не вводив. Тож коли на нього почав падати мусор, загадки не було, немає жодного пожимання плечима, ніякого «звідки вони дізналися мою адресу?» Меблева компанія дізналася мою адресу, тому що я їм її дав. А потім хтось інший отримав її звідти.
Це вся суть псевдонімів при кожній реєстрації, і це єдине, про що ніхто не згадує, коли говорять вам просто включити Apple Hide My Email.
Hide My Email справді корисний. Він генерує випадкове перенаправлення на кшталт wandering-otter9182@icloud.com, перенаправляє пошту до вашої справжної скриньки і дозволяє вам пізніше відключити це перенаправлення. Документація Apple чесна — мета це зберегти вашу справжню адресу приватною та дати вам кнопку відключення. Гаразд. Але ось прогалина: Apple вирішує, як виглядає перенаправлення, і це перенаправлення непрозоре. Коли спам потрапляє на wandering-otter9182, ви можете побачити, що ця адреса видалена. Зазвичай ви не можете пригадати, якій компанії ви дали її вісім місяців тому, тому що ви її не назвали. Ви нічого не назвали. Apple назвав це для вас.
Перевернемо це. Дайте кожній компанії псевдонім, який ви обираєте, прив'язаний до домену, яким ви керуєте, і спам перестає бути шумом. Він стає доказом.
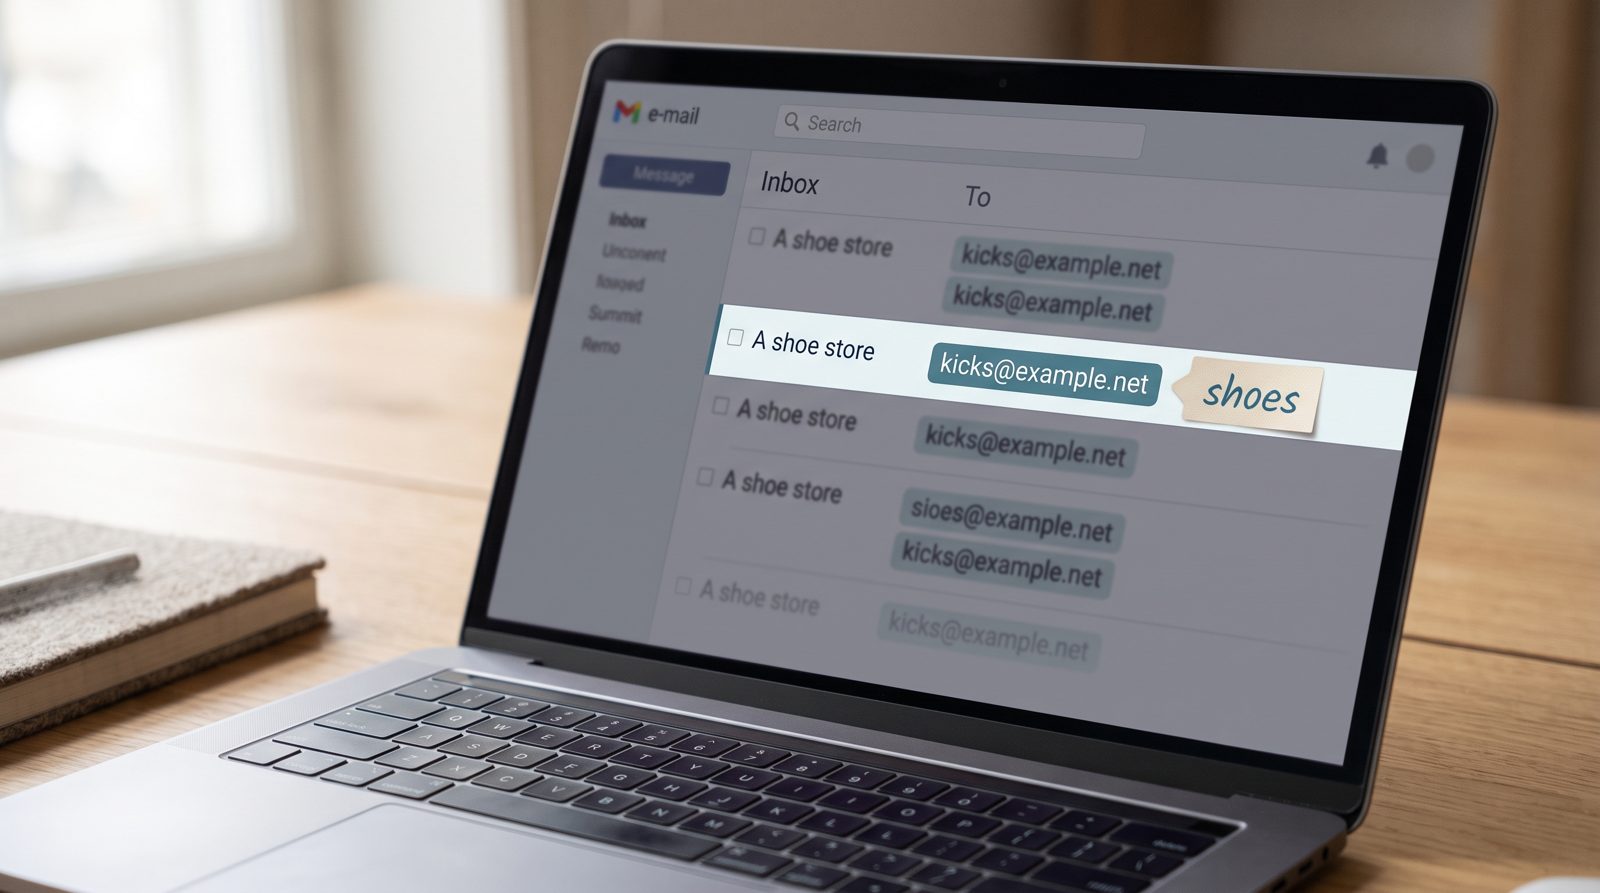
Це модель, на якій побудовані SimpleLogin та addy.io, і саме тому люди за них платять замість використання безплатного перенаправлення, яке вже сидить у їхньому телефоні. Ви реєструєтеся на розсилку як nyt@yourdomain. Ви купуєте кросівки як kicks@yourdomain. Ви реєструєте гарантію як warranty@yourdomain. Кожна з них перенаправляє на одну і ту ж справжню скриньку. Кожна — це спусковий механізм з позначкою на ньому. Того дня, коли kicks@ почне отримувати крипто-пропозиції та спам поддільних рахунків-фактур, ви не гадатимете. Ви знатимете, що магазин кросівок або був зламаний, або продав свій список, і ви можете видалити цей псевдонім і спостерігати, як шум зникає, поки все інше продовжує працювати.
Вам навіть не потрібна платна послуга, щоб почати. RFC 5233 визначає под-адресацію — трюк із плюсом — тому yourname+kicks@gmail.com потрапляє до вашої звичайної Gmail і розповідає вам ту саму історію. Але загвоздка в тому, що +tag дуже легко будь-якому брокеру даних видалити назад до yourname@gmail.com перед перепродажем, що зводить на нівець судово-медичну експертизу. Унікальний псевдонім на вашому власному домені не можна зворотно перетворити на вашу основну адресу. Це оновлення, за яке варто платити.
Масштаб проблеми — ось чому це має значення. Центр ресурсів кривдження через крадіжку особистості (Identity Theft Resource Center) нараховував 3158 публічно повідомлених U.S. порушень даних у 2024, другий найвищий рік за записами, з витіком понад мільярда записів. Ваша адреса вже знаходиться в деяких з цих купок. Питання ніколи не в тому, чи компанія вас видасть — це яка, і що ви можете зробити ранку, коли ви дізнаєтеся.
Одне приховане перенаправлення дає вам кнопку паніки. Псевдонім на компанію дає вам паперовий слід. Одна дозволяє вам зупинити кровотечу; інша розповідає вам, хто вас порізав.
Отже, дайте волю — приховайте вашу електронну пошту. Просто не приховуйте її однаково для всіх. Дайте кожній компанії ім'я з їхніми відбитками пальців уже на ньому, і коли спам прибуде — а він прибуде — вам не доведеться гадати, хто говорив.
Джерела
- Apple Support — Hide My Email overview and relay behavior
- SimpleLogin — Unique-alias-per-service model
- IETF RFC 5233 — Sub-addressing (plus-addressing) spec
- Identity Theft Resource Center — 2024 Annual Data Breach Report: 3,158 compromises
- addy.io