read receipts
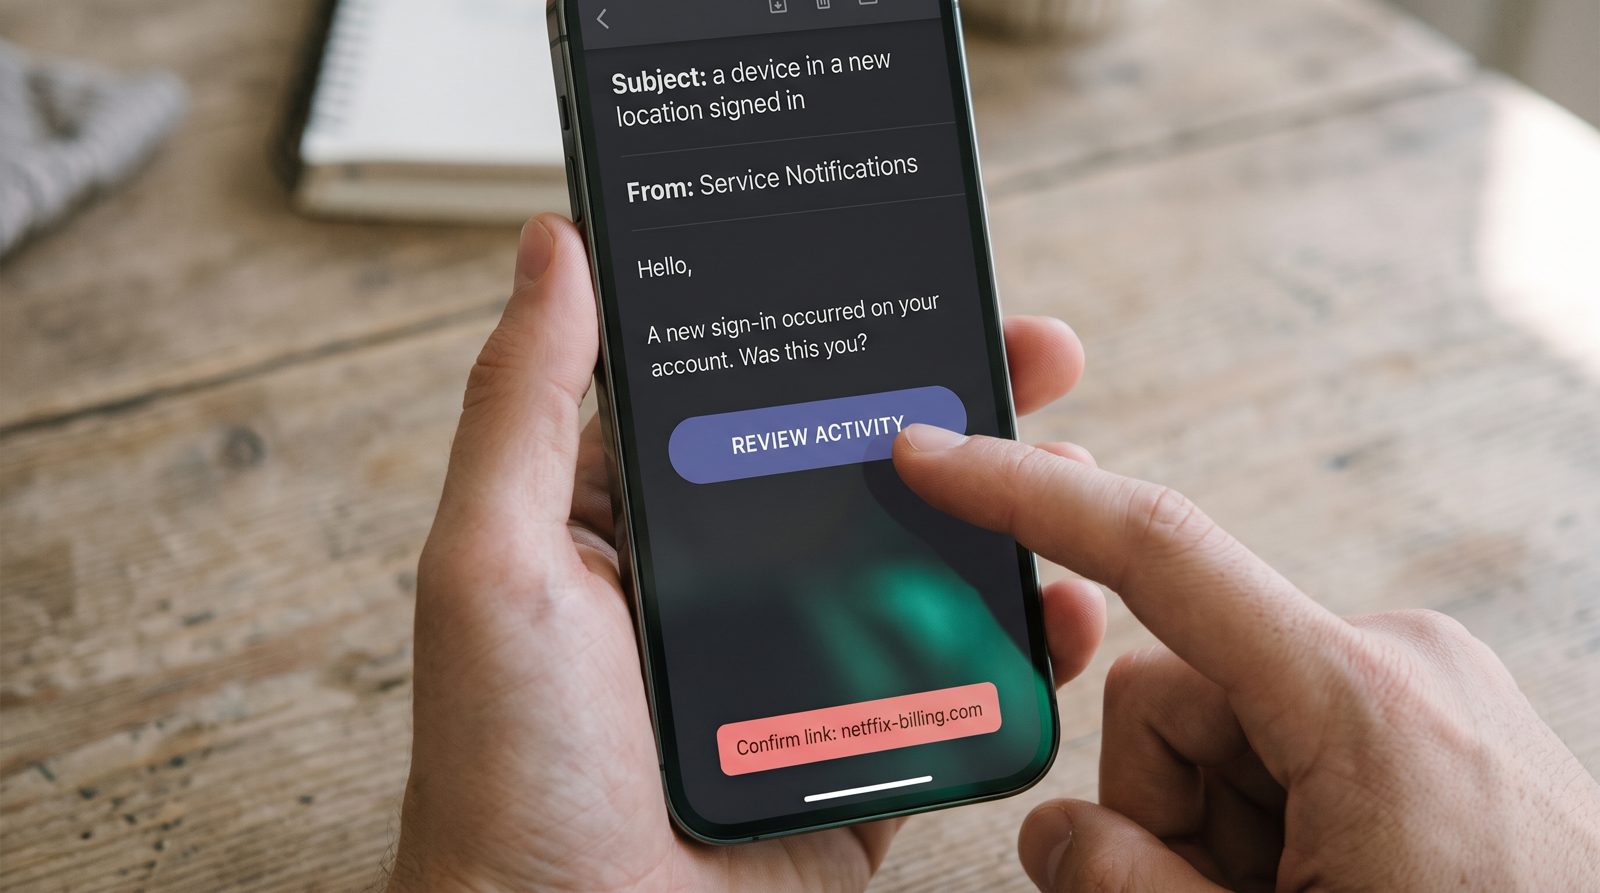
Netflix 教会你点击"有人在使用你的账户"邮件。骗子注意到了。
这封既是安全警报又是追加销售的邮件是流媒体服务送给网络钓鱼者最好的礼物。
说"一台新地点的设备登录了你的账户"的邮件同时在做两件事,其中只有一件与安全有关。当 Netflix 结束免费家庭共享后,它将账户用户推向一项付费的"额外成员"附加服务,在美国每月的成本约为 $8(在计划基础之上)——而把人们推向这项服务的提示看起来几乎完全像你垃圾文件夹里的网络钓鱼诱饵。这种相似性不是巧合。这就是整个问题所在。
为什么真正的 Netflix 邮件看起来像骗局?
因为它被设计成触发与骗局相同的反射动作:关于你账户的紧迫感,加上一个明显的按钮。Netflix 在 2023 年 5 月美国推出的付费共享依赖于关于"不属于你的家庭"的设备的信息,要求用户验证、转移配置文件或支付添加成员。都是合法的。但形式上与多年来网络钓鱼者使用的"异常登录,立即确认"模板无法区分。
该公司报告称这次打击行动作为增长引擎效果显著——在美国付费共享推送推出的那个季度,它增加了大约 5.9 百万订户,这个数字超过了华尔街预期,并重新定义了整个行业对共享作为可货币化泄漏的看法。因此这个警报不是中立的基础设施。它是一个保留和追加销售机制,却戴着一个写着"安全"的通行证。Spotify、Disney+ 和其他公司已经采取了该策略的变体。
假的怎么会骗过你?
它复制了一封你已经被训练去遵从的邮件。一旦真正的平台让你习惯期待带有大友好按钮的账户安全消息,你对假的邮件的警惕心就会下降。美国联邦贸易委员会(FTC)在其消费者警报中标记了正是这种模式:伪装成流媒体或订阅服务的消息,声称付款失败或登录看起来可疑,将你引导到一个复制页面来获取你的密码和卡片信息。
真实信号几乎从不在设计中,这就是为什么看一眼"看起来是否真实"会失败。它在邮件头。真正的 Netflix 消息通过 netflix.com 域名的 SPF 和 DKIM,并与 DMARC 对齐;而冒充的通常会无法对齐或从像 netfflix-billing.com 这样的相似域名到达。你的反射动作无法读取 SPF。软件能——一个好的 AI 收件箱能标记网络钓鱼会在你看到主题行之前检查身份验证。另外:将鼠标悬停在按钮上。真实的流媒体链接会进入品牌自己的域名,而不是缩短链接或一串随机字符。
当它到达时你实际上应该做什么?
永远不要点击邮件中的按钮——进入应用程序或自己输入地址。这是唯一一个击败整个类别的习惯,因为这个骗局的每个版本都依赖于你使用他们的链接而不是你自己的。如果你的账户确实被访问了,你会在最近登录的设置中看到它,你可以从那里重置密码并将所有设备登出。
用同样的方式对待付款失败消息。FTC 的指导是明确的:与你有业务往来的公司不会给你发邮件,用一个链接要求你提供卡片详情来避免失去服务。如果 Netflix 想要你的钱,它会在你已经支付的应用程序内告诉你。不舒服的部分是平台故意让这变得更难。通过把营销打扮成警告,他们花了多年时间教会了十亿人紧急账户邮件值得点击。骗子们只是在获取这个教训。
来源
- Netflix Q2 2023 shareholder letter — paid-sharing rollout and subscriber additions
- FTC Consumer Alerts — phishing posing as subscription/account-security messages
- Netflix Help: extra member and sharing — paid extra-member add-on and household verification