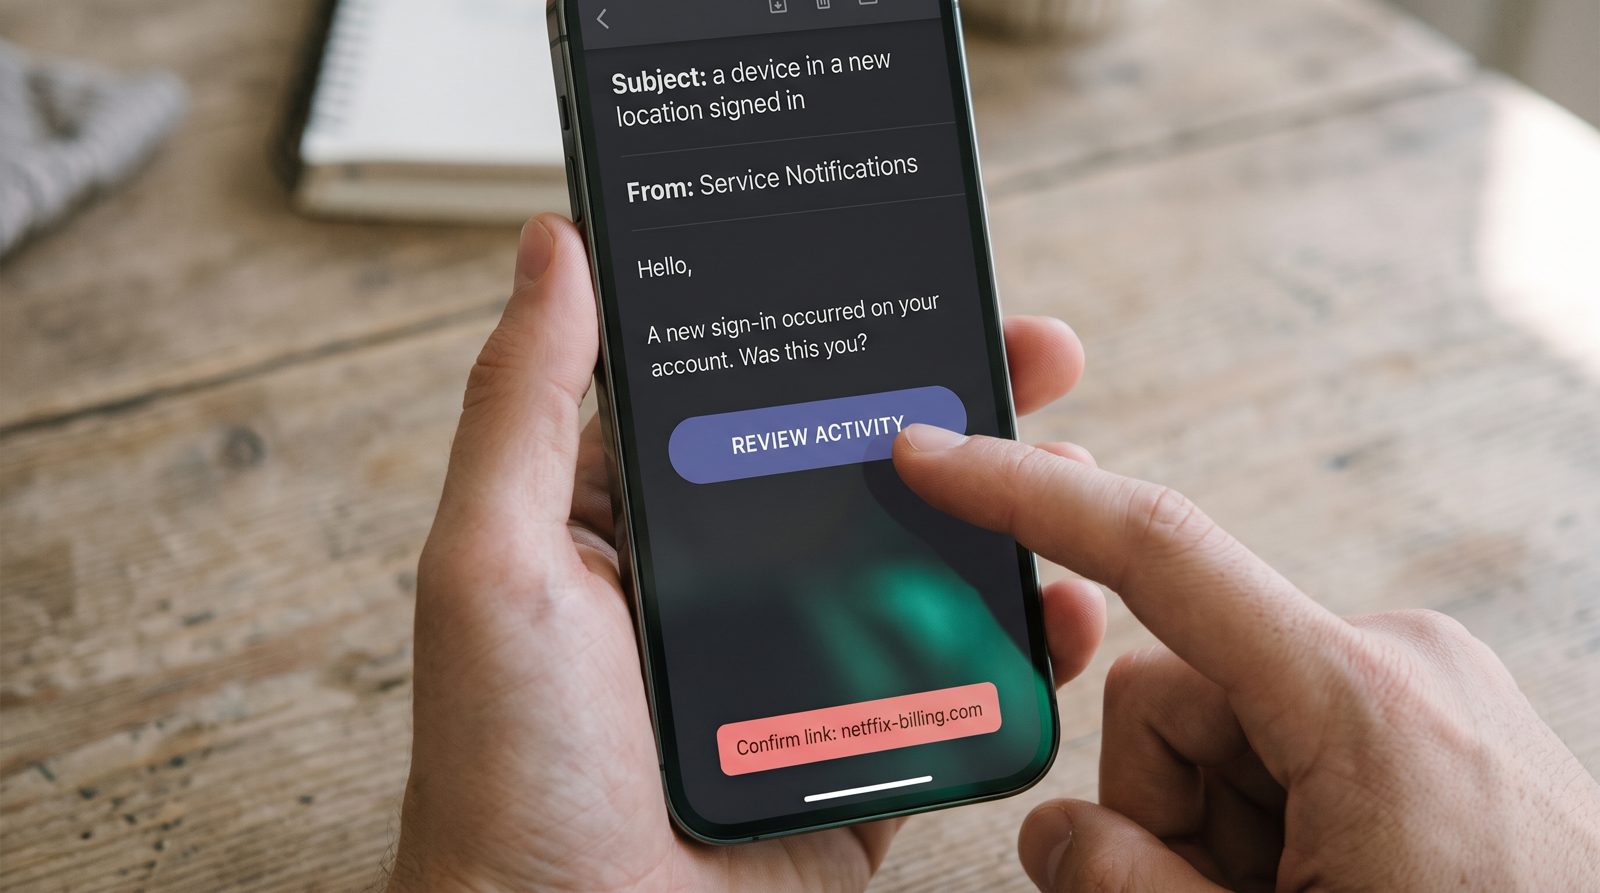
read receipts
Netflix הכשילה אותך ללחוץ על ה-'מישהו משתמש בחשבונך' — הרמאים שמו לב.
התראת האבטחה שמשמשת גם כהצעת מכירה היא המתנה הטובה ביותר שפלטפורמות סטרימינג נתנו אי פעם לתוקפי דיוג.
ה-email שאומר "התקן במיקום חדש התחבר לחשבונך" עושה שתי עבודות בו זמנית, והרק אחת מהן עוסקת בביטחון. כשנטפליקס הפסיקה את שיתוף בני הבית החינמי, היא דחפה מנויים לכיוון תוסף "חבר נוסף" בתשלום השעולה בארה"ב לכ-$8 בחודש על גבי התוכנית — וההנעה שמביאה אנשים לשם נראית כמעט בדיוק כמו זעם דיוג שישב בתיקיית הספאם שלך. הדמיון הזה לא תאונה. זו כל הבעיה.
למה ה-email של נטפליקס האמיתי נראה כמו הונאה?
כי הוא בנוי כדי להפעיל את אותו הרפלקס שהונאה מפעילה: דחיפות לגבי החשבון שלך, בתוספת כפתור אחד ברור. ההוצאה לאור של נטפליקס בדיוג בתשלום בחודש מאי 2023 בארה"ב הסתמכה על הודעות על התקנים "שאינם חלק מביתך," וביקשה מהמשתמשים לאמת, להעביר פרופיל, או לשלם כדי להוסיף חבר. הכל לגיטימי. הכל גם בלתי ניתן להבחנה בעיצוב מתבנית ה-"התחברות יוצאת דופן, אשר עכשיו" שתוקפי דיוג השתמשו בה במשך שנים.
החברה דיווחה שהחיסול עבד כמנוע גדילה — היא הוסיפה בערך 5.9 מיליון מנויים ברבעון שבו נחתה דחיפת התשלום בשיתוף בארה"ב, מספר שהכה את ציפיות וול סטריט ו-reframed את הנקודת המבט של כל התעשייה כלפי שיתוף כחדירה שיש למטבע. אז ההתראה לא ניטרלית. היא מנגנון удержания והצעת מכירה חוזקת לאנית שאומרת SECURITY. Spotify, Disney+, ואחרים הרוצים וריאציות של אותו המשחק.
איך מזויף אחד חומק עבורך?
הוא מעתיק דוא"ל שכבר הודרכת לציית לו. ברגע שפלטפורמה אמיתית מלמדת אותך לצפות הודעות אבטחה חשבון עם כפתור גדול ידידותי, הגנתך נופלת עבור המזויפים. ה-Federal Trade Commission של ארה"ב סימן בדיוק את הדפוס הזה בהודעות הצרכנים שלה: הודעות מתחזות כשירותי סטרימינג או מנוי הטוענות שתשלום נכשל או כניסה נראתה חשודה, מכוונות אותך לעמוד דומה שמכנס את הסיסמה והכרטיס שלך.
השפיל הוא כמעט לעולם לא בעיצוב, וזו הסיבה שניטור עיניים "האם זה נראה אמיתי" נופל. זה בכותרות. הודעת נטפליקס גנואית עוברת SPF ו-DKIM עבור דומיין netflix.com והיא מיושרת עם DMARC; ספוף בדרך כלל נכשל בהיערכות או מגיע מדומיין קרוב כמו netffix-billing.com. ה-reflex שלך לא יכול לקרוא SPF. התוכנה יכולה — תיבת דוא"ל AI טובה שמדגילה דיוג בודקת הנמקה לפני שאתה אי פעם רואה את שורת הנושא. גם: העבר את העכבר על הכפתור. קישורי סטרימינג אמיתיים הולכים לדומיין שלה, לא לקוצר או למחרוזת תווים אקראיים.
מה אתה אמור לעשות באמת כשאחד נוחת?
לעולם אל תלחץ על הכפתור בדוא"ל — עבור לאפליקציה או הקלד את הכתובת בעצמך. זו ההרגל היחיד שמביס את כל הקטגוריה, כי כל גרסה של הונאה זו תלויה בך שימוש בקישור שלהם במקום שלך. אם החשבון שלך באמת נגשה, תראה את זה בהגדרות שלך תחת כניסות אחרונות, ותוכל לאפס את הסיסמה ולהתנתק את כל ההתקנים משם.
עיבוד הודעות כישלון תשלום באותו אופן. ההנחיה של ה-FTC היא בלוטה: חברות שאתה עושה עסקים איתן לא ישלחו לך דוא"ל עם קישור דורש פרטי הכרטיס שלך כדי להימנע מאבדן שירות. אם נטפליקס רוצה את הכסף שלך, היא תגיד לך בתוך האפליקציה שאתה כבר משלם דרכה. החלק הלא נוח הוא שהפלטפורמות הפכו את זה לקשה יותר בכוונה. על ידי התחפושת שיווק כהזהרה, הם בילו שנים בהוראה למיליארד אנשים שדוא"ל חשבון דחוף ראוי ללחיצה. הרמאים רק אוספים את השיעור.
מקורות
- Netflix Q2 2023 shareholder letter — paid-sharing rollout and subscriber additions
- FTC Consumer Alerts — phishing posing as subscription/account-security messages
- Netflix Help: extra member and sharing — paid extra-member add-on and household verification