read receipts
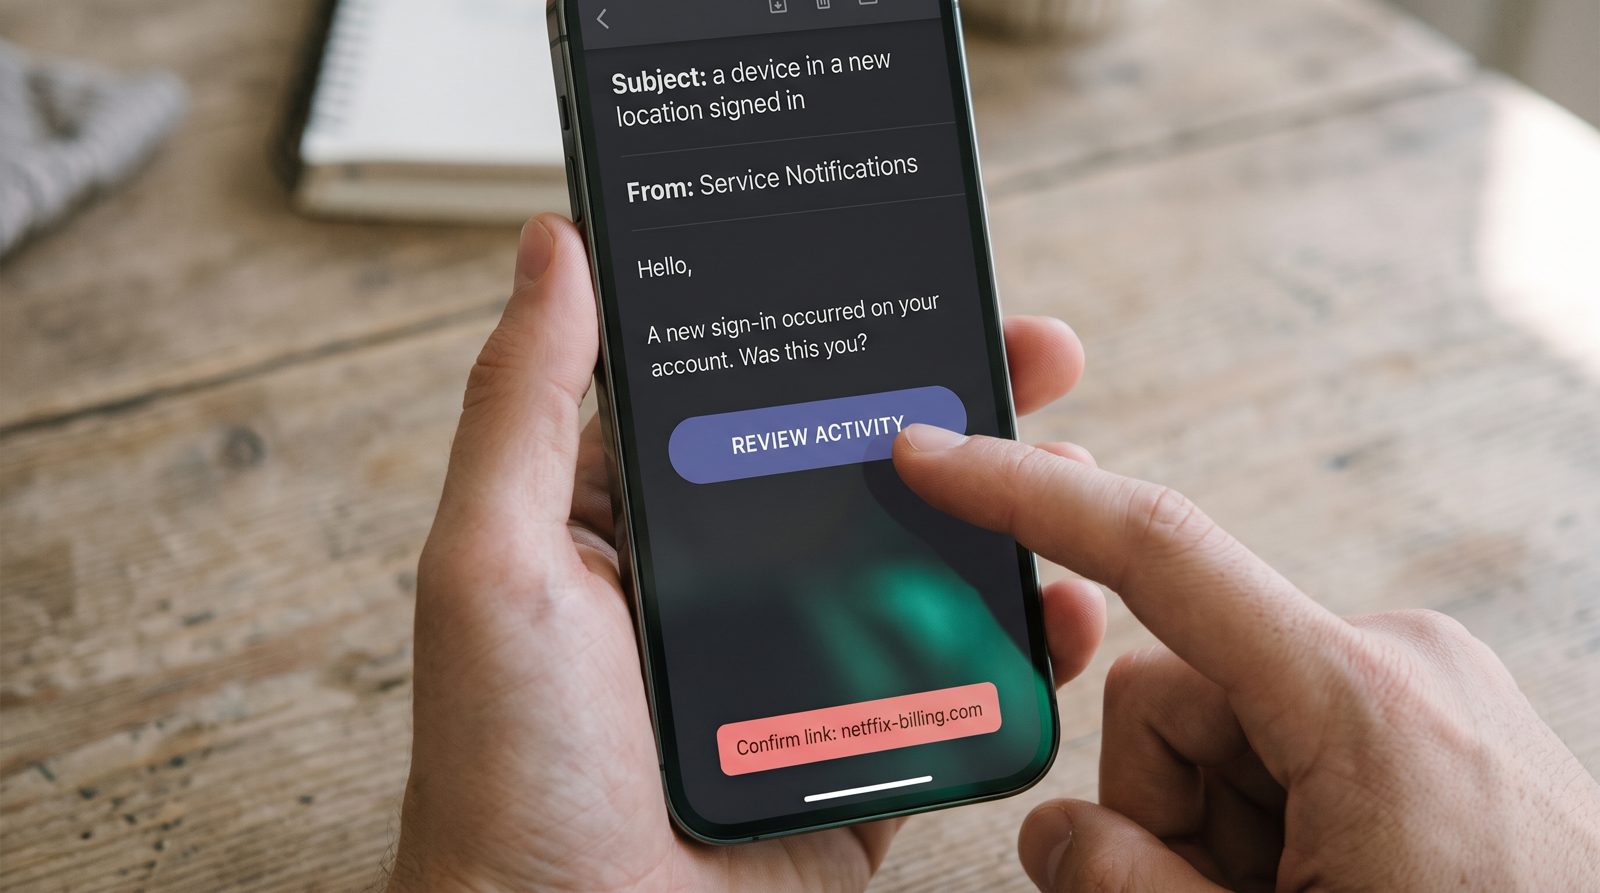
Netflix te entrenó a hacer clic en el email "Alguien está usando tu cuenta". Los estafadores lo notaron.
La alerta de seguridad que funciona también como táctica de venta es el mejor regalo que los servicios de streaming le han hecho a los phishers.
El email que dice "un dispositivo en una nueva ubicación inició sesión en tu cuenta" está cumpliendo dos funciones a la vez, y solo una de ellas tiene que ver con seguridad. Cuando Netflix terminó el acceso gratuito a múltiples hogares, empujó a los suscriptores de cuenta hacia un complemento pagado de "miembro extra" que en EE. UU. cuesta aproximadamente $8 al mes además del plan — y el empujón que te lleva allá se parece casi exactamente al cebo de phishing que está en tu carpeta de spam. Esa similitud no es accidental. Es el problema completo.
¿Por qué el email real de Netflix se parece a una estafa?
Porque está diseñado para activar el mismo reflejo que una estafa: urgencia respecto a tu cuenta, más un botón evidente. El lanzamiento en EE. UU. en mayo de 2023 del acceso compartido pagado de Netflix se basó en mensajes sobre dispositivos "que no forman parte de tu hogar", pidiendo a los usuarios que verificaran, transfirieran un perfil, o pagaran para añadir un miembro. Todo legítimo. Todo también indistinguible en forma de la plantilla "inicio de sesión inusual, confirma ahora" que los phishers han utilizado durante años.
La empresa reportó que la represión funcionó como un motor de crecimiento — añadió aproximadamente 5,9 millones de suscriptores en el trimestre en el que llegó el empujón del acceso compartido pagado en EE. UU., un número que superó las expectativas de Wall Street y reformuló la visión de toda la industria del acceso compartido como una fuga a monetizar. Así que la alerta no es una tubería neutral. Es una mecánica de retención y venta que lleva un gafete que dice SEGURIDAD. Spotify, Disney+, y otros han ejecutado variaciones del mismo juego.
¿Cómo se te escurre una falsa?
Copia un email que ya te han enseñado a obedecer. Una vez que una plataforma real te condiciona a esperar mensajes de seguridad de cuenta con un botón grande y amigable, tu guardia baja ante las falsas. La Comisión Federal de Comercio de EE. UU. ha señalado exactamente este patrón en sus alertas de consumidor: mensajes que se hacen pasar por servicios de streaming o suscripción afirmando que un pago falló o que un inicio de sesión se veía sospechoso, dirigiéndote a una página de imitación que cosecha tu contraseña y tarjeta.
La pista está casi nunca en el diseño, razón por la cual examinar visualmente "¿se ve real?" falla. Está en los encabezados. Un mensaje genuino de Netflix pasa SPF y DKIM para un dominio netflix.com y se alinea con DMARC; una falsificación generalmente falla en la alineación o llega desde un dominio relacionado como netffix-billing.com. Tu reflejo no puede leer SPF. El software sí — una buena bandeja de entrada de IA que señala phishing verifica la autenticación antes de que jamás veas la línea de asunto. También: pasa el cursor sobre el botón. Los enlaces reales de streaming van al dominio de la marca, no a un acortador o una cadena de caracteres aleatorios.
¿Qué debes hacer realmente cuando llega uno?
Nunca hagas clic en el botón del email — abre la app o escribe la dirección tú mismo. Este es el único hábito que derrota toda la categoría, porque cada versión de esta estafa depende de que uses su enlace en lugar del tuyo. Si tu cuenta fue realmente accedida, lo verás en tu configuración bajo inicios de sesión recientes, y puedes restablecer la contraseña y cerrar sesión en todos los dispositivos desde allí.
Trata los mensajes de fallo de pago de la misma forma. La orientación de la FTC es directa: las empresas con las que haces negocios no te enviarán por email un enlace exigiendo los detalles de tu tarjeta para evitar perder el servicio. Si Netflix quiere tu dinero, te lo dirá dentro de la app a través de la cual ya pagas. La parte incómoda es que las plataformas lo hicieron más difícil a propósito. Al disfrazar el marketing como una advertencia, pasaron años enseñando a mil millones de personas que un email urgente de cuenta merece un clic. Los estafadores simplemente están cobrando la lección.
Fuentes
- Netflix Q2 2023 shareholder letter — paid-sharing rollout and subscriber additions
- FTC Consumer Alerts — phishing posing as subscription/account-security messages
- Netflix Help: extra member and sharing — paid extra-member add-on and household verification