read receipts
Netflix nauczył cię klikać w maila „Ktoś używa twojego konta". Oszuści to zauważyli.
Alert bezpieczeństwa, który jednocześnie jest ofertem sprzedażową, to najlepszy prezent, jaki serwisy streamingowe kiedykolwiek dały phisherom.
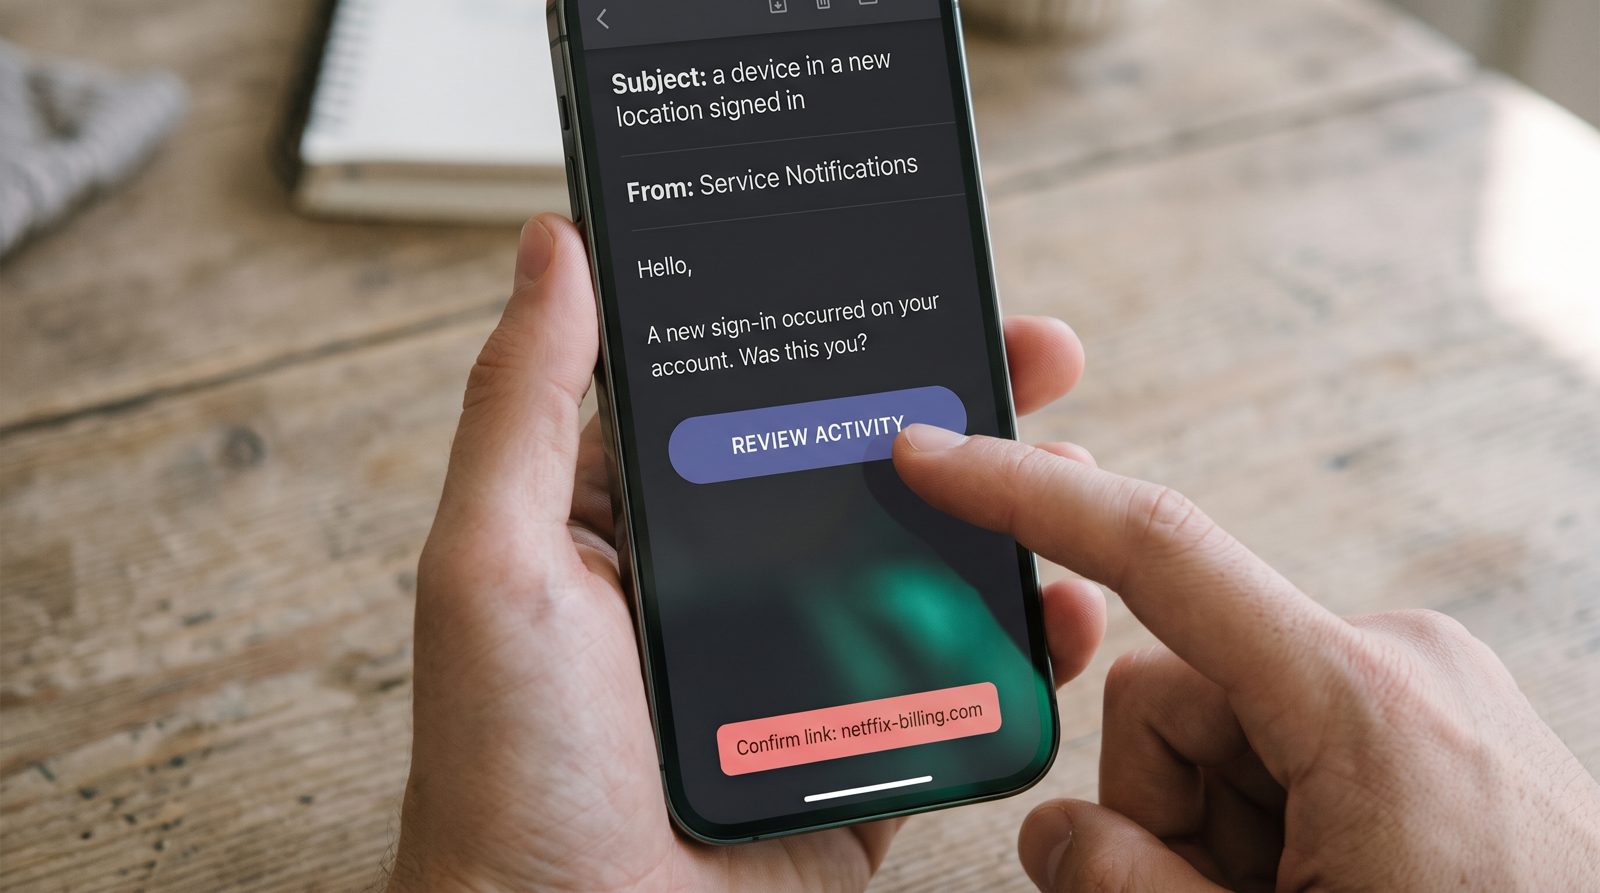
Email, który mówi „urządzenie z nowej lokalizacji zalogowało się na twoje konto", pełni dwie funkcje jednocześnie, a tylko jedna z nich dotyczy bezpieczeństwa. Kiedy Netflix skończył z darmowym udostępnianiem konta między domownikami, skierował subskrybentów ku płatnej opcji „dodatkowy członek", która w Stanach Zjednoczonych kosztuje około $8 miesięcznie dodatkowo do planu — a wiadomość, która tam ich doprowadza, wygląda prawie dokładnie jak bait do phishingu leżący w twoim folderze spamu. Ta podobieństwo nie jest przypadkiem. To całe sedno problemu.
Dlaczego autentyczny email od Netfliksa wygląda jak oszustwo?
Ponieważ jest zbudowany aby wywołać taki sam odruch co oszustwo: pilność dotycząca twojego konta oraz jeden oczywisty przycisk. Wdrożenie płatnego udostępniania przez Netflix w maju 2023 roku w Stanach Zjednoczonych opierało się na wiadomościach o urządzeniach „nienależących do twojego gospodarstwa domowego", prosząc użytkowników o weryfikację, przeniesienie profilu lub zapłatę za dodanie członka. Wszystko uzasadnione. Wszystko też nieodróżnialne kształtem od szablonu „niezwykłe logowanie, potwierdź teraz" używanego przez phisherów od lat.
Firma podała, że rozprawy się z tym zjawiskiem działały jak silnik wzrostu — dodali mniej więcej 5,9 miliona subskrybentów w kwartale, w którym trafiła kampania płatnego udostępniania w USA, liczba, która przebiła oczekiwania Wall Street i zmienia spojrzenie całej branży na udostępnianie jako wyciek do zamonetyzowania. Alert nie jest więc neutralnym narzędziem. To mechanika retencji i sprzedaży krzyżowej w kamizelce na której jest napisane BEZPIECZEŃSTWO. Spotify, Disney+ i inne przeprowadzały odmiany tego samego zagrania.
Jak fałszywy email mija ciebie?
Kopiuje email, któremu już nauczyłeś się posłuszny. Kiedy autentyczna platforma przyzwyczaja cię do oczekiwania wiadomości o bezpieczeństwie konta z dużym przyjaznym przyciskiem, twoja czujność spada dla fałszywych. Federalna Komisja Handlu Stanów Zjednoczonych zaznaczyła dokładnie ten wzór w swoich alertach dla konsumentów: wiadomości podające się za serwisy streamingowe lub usługi abonamentowe, twierdzące że płatność nie powiodła się lub logowanie wyglądało podejrzanie, kierujące ciebie na stronę wzorowaną, która zbiera twoję hasło i kartę. Przesłanka prawie nigdy nie leży w designie, dlatego przyglądanie się „czy to wygląda autentycznie" zawodzi. Leży w nagłówkach. Autentyczna wiadomość z Netfliksa przechodzi SPF i DKIM dla domeny netflix.com i wyrównuje się z DMARC; fałszerstwo zwykle nie przechodzi wyrównania lub przychodzi z domeny pokrewnej jak netffix-billing.com. Twój odruch nie potrafi czytać SPF. Oprogramowanie potrafi — dobra sztuczna inteligencja skrzynki odbiorczej, która oznacza phishing sprawdza uwierzytelnianie zanim w ogóle zobaczysz temat wiadomości. Również: najedź kursorem na przycisk. Autentyczne linki serwisów streamingowych idą do domeny samej marki, nie do skracacza lub ciągu losowych znaków.
Co powinieneś faktycznie zrobić kiedy taki email trafi?
Nigdy nie klikaj przycisku w emailu — wejdź do aplikacji lub wpisz adres sam. To jedyna nawyka, która pokonuje całą kategorię, bo każda wersja tego oszustwa zależy od tego, że używasz ich linku zamiast swojego. Jeśli do twojego konta faktycznie się dostęp, zobaczysz to w ustawieniach pod ostatnimi logowaniami, i możesz tam zresetować hasło i wylogować wszystkie urządzenia.
Traktuj wiadomości o nieudanej płatności tak samo. Wytyczne FTC są jednoznaczne: firmy, z którymi prowadzisz interesy, nie wyślą ci emaila z linkiem domagającym się szczegółów karty, aby uniknąć utraty usługi. Jeśli Netflix chce twoich pieniędzy, powie ci to wewnątrz aplikacji, przez którą już płacisz. Część, która jest niezręczna, to że platformy zrobiły to celowo trudniejsze. Ubierając marketing w ostrzeżenie, wydały lata uczyć miliard ludzi, że pilny email dotyczący konta zasługuje na klik. Oszuści po prostu zbierają zyski z lekcji.
Źródła
- Netflix Q2 2023 shareholder letter — paid-sharing rollout and subscriber additions
- FTC Consumer Alerts — phishing posing as subscription/account-security messages
- Netflix Help: extra member and sharing — paid extra-member add-on and household verification