read receipts
Netflix opetti sinut klikkaamaan "Joku käyttää tilieesi" -sähköpostia. Huijarit huomasivat sen.
Turvallisuushälytys, joka toimii samalla myyntivälineenä, on paras lahja, jonka suoratoistopalvelut ovat koskaan antaneet kalastelijoille.
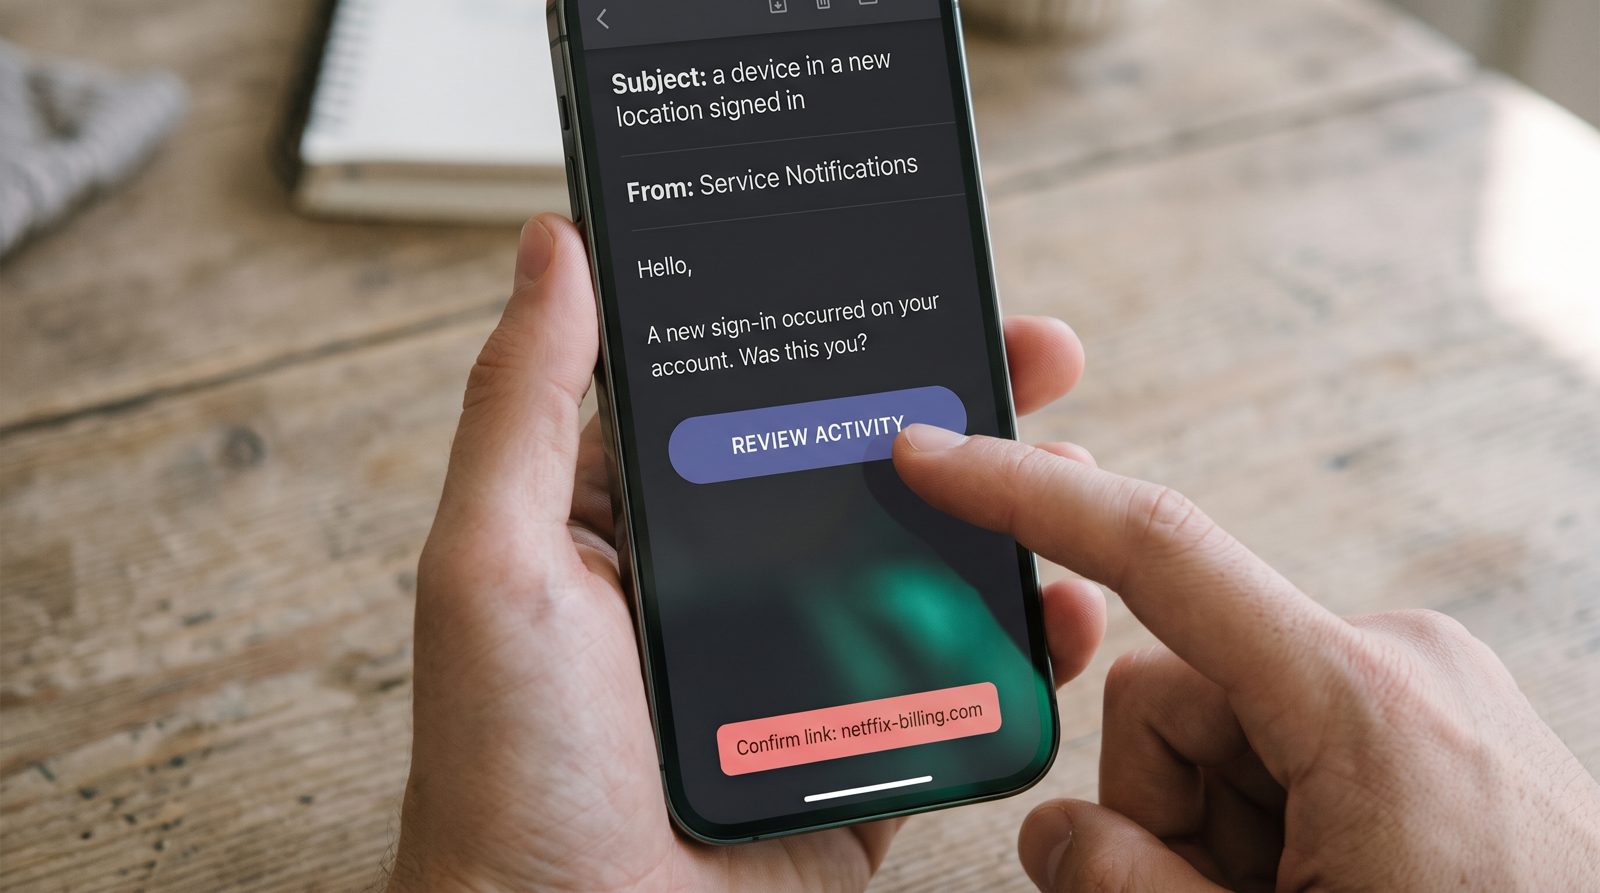
Sähköposti, jossa sanotaan "laite uudesta sijainnista kirjautui tilillesi", hoitaa kahta asiaa samanaikaisesti, ja vain toinen niistä koskee turvallisuutta. Kun Netflix lopetti ilmaisen perheenjäsenten jakamisen, se työnnösti tilaajia maksullisen "lisäjäsen" -lisäosan suuntaan, joka Yhdysvalloissa maksaa noin 8 dollaria kuukaudessa palkkion päälle – ja kehotus, joka saa ihmiset sinne, näyttää lähes identtiseltä roskapostikalanaan istuvaan kalastustarroitukseen. Tuo samankaltaisuus ei ole sattuma. Se on koko ongelma.
Miksi aito Netflix-sähköposti näyttää huijauksilta?
Koska se on rakennettu laukaisemaan sama refleksi kuin huijaus: kiireellisyys tilisi suhteen sekä yksi ilmeinen painike. Netflixin toukokuussa 2023 käynnistämä maksettu jakaminen Yhdysvalloissa perustui viesteihin laitteista, jotka "eivät kuuluneet talouseesi", pyytäen käyttäjiä vahvistamaan, siirtämään profiilin tai maksamaan jäsenen lisäämisestä. Kaikki laillista. Kaikki myös erottamatonta muodoltaan niistä "epätavalliset kirjautumiset, vahvista nyt" -malleista, joita kalastelijat ovat käyttäneet vuosien ajan.
Yhtiö raportoi, että tukahdutus toimi kasvun välineenä – se lisäsi noin 5,9 miljoonaa tilaajaa sillä neljänneksellä, kun Yhdysvaltojen maksetun jakamisen kampanja saapui, luku, joka ylitti Wall Streetin odotukset ja uudelleenmuotoili koko teollisuuden näkemyksen jakamisesta vuotamiseksi, joita voidaan rahaksi muuttaa. Hälytys ei siis ole neutraalia tekniikkaa. Se on säilyttämisen ja lisämyyntimekanismi, joka kantaa kaulakorua, jossa lukee TURVALLISUUS. Spotify, Disney+ ja muut ovat käyttäneet samankaltaisia versioita samasta strategiasta.
Kuinka väärä sähköposti pääsee ohi sinusta?
Se kopioi sähköpostia, johon sinut on jo opetettu noudattamaan. Kun aito alusta on saanut sinut odottamaan tiliturvahälytysviestiä suuren ystävällisen painikkeen kanssa, vartiosi laskee väärille. Yhdysvaltain liittovaltion kauppakomissio (Federal Trade Commission, FTC) on merkinnyt tämän kaltaisen kaavan kuluttajahälytyksissään: viestit, joissa esiintävät suoratoistopalvelut tai tilauspalvelut ja joissa väitetään maksuvirheestä tai epäilyttävästä kirjautumisesta, ohjaten sinut näköiskopiosivustolle, joka kalastaa salasanaasi ja korttitietojasi.
Kertoja on lähes koskaan designissa, minkä vuoksi "näyttääkö se todelliselta" epäonnistuu. Se on otsikoissa. Aito Netflix-viesti läpäisee SPF:n ja DKIM:n netflix.com-verkkotunnukselle ja on yhdenmukainen DMARC:n kanssa; huijaus yleensä epäonnistuu kohdistamisessa tai saapuu sisaruusverkkotunnuksesta kuten netffix-billing.com. Sinun refleksisi ei voi lukea SPF:ää. Ohjelmisto voi – hyvä tekoälyn toimittama postilaatikko, joka merkitsee kalastelu tarkistaa todennuksen ennen kuin näet koskaan otsikkoriviä. Lisäksi: vie hiiren painikkeen päälle. Aito suoratoistopalvelujen linkit menevät brändin omaan verkkotunnukseen, eivät lyhentäjään tai satunnaisten merkkien merkkijonoon.
Mitä sinun tulisi tehdä, kun sellainen saapuu?
Älä koskaan napsauta sähköpostin painiketta – mene sovellukseen tai kirjoita osoite itse. Tämä on ainoa tapa, joka voittaa koko kategorian, koska jokainen versio tästä huijauksesta riippuu siitä, että käytät heidän linkkiä omasi sijaan. Jos tilillesi todella pääsyä, näet sen asetuksissa kohdassa "viimeaikaiset kirjautumiset", ja voit palauttaa salasanan ja kirjautua ulos kaikista laitteista sieltä.
Käsittele maksuvirheviestejä samalla tavalla. FTC:n ohjeistus on selkeä: yritykset, joiden kanssa teet liiketoimintaa, eivät lähetä sinulle sähköpostia, jossa linkki vaatii korttitietojasi välttääksesi palvelun menetyksen. Jos Netflix haluaa rahojasi, se kertoo sinulle sovelluksessa, jonka kautta jo maksat. Epämukava osa on, että alustat tekivät tämän vaikeammaksi tarkoituksella. Pukemalla markkinoinnin varoitukseksi, ne opettivat vuosia miljardille ihmiselle, että kiireellinen tiliviestiä ansaitsee klikkausta. Huijarit vain keräävät oppitunnin tuloksia.
Lähteet
- Netflix Q2 2023 shareholder letter — paid-sharing rollout and subscriber additions
- FTC Consumer Alerts — phishing posing as subscription/account-security messages
- Netflix Help: extra member and sharing — paid extra-member add-on and household verification