read receipts
Netflix vous a appris à cliquer sur « Quelqu'un utilise votre compte ». Les arnaqueurs l'ont remarqué.
L'alerte de sécurité qui joue aussi le rôle de stratégie commerciale est le plus beau cadeau que les services de streaming aient jamais fait aux hameçonneurs.
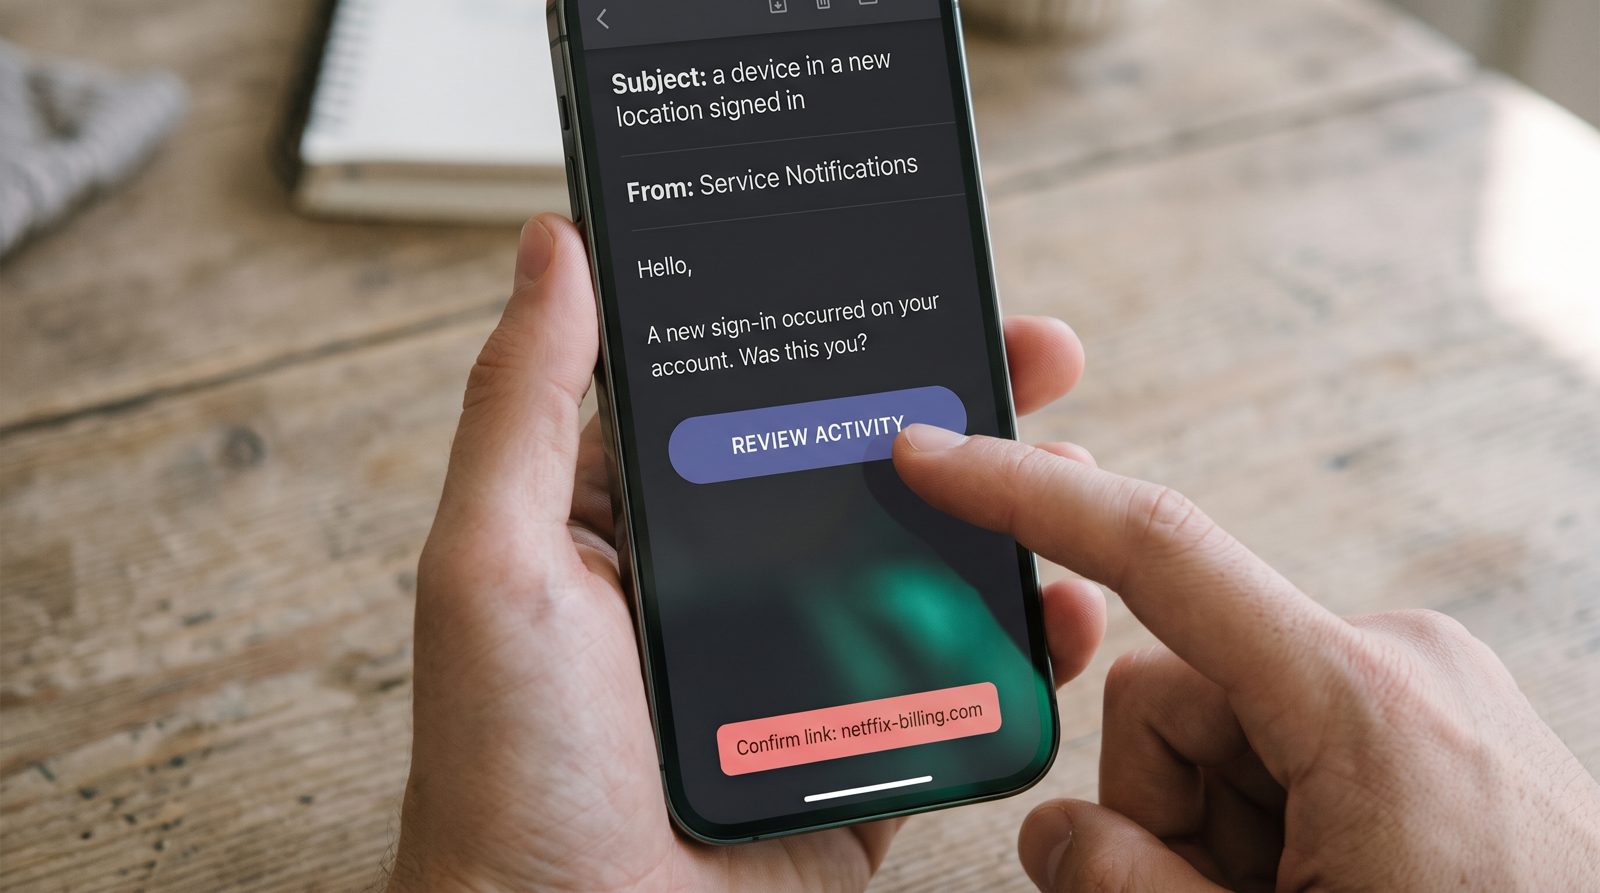
L'email qui dit « un appareil à une nouvelle localisation s'est connecté à votre compte » remplit deux fonctions à la fois, et une seule d'entre elles concerne réellement la sécurité. Quand Netflix a mis fin au partage gratuit entre foyers, il a orienté les abonnés vers une option payante « membre supplémentaire » qui coûte environ $8 par mois en sus du forfait aux États-Unis — et le message qui y pousse ressemble presque exactement à l'appât d'hameçonnage qui traîne dans votre dossier spam. Cette ressemblance n'est pas accidentelle. C'est tout le problème.
Pourquoi le vrai email Netflix ressemble-t-il à une arnaque ?
Parce qu'il est conçu pour déclencher le même réflexe qu'une arnaque : l'urgence au sujet de votre compte, plus un bouton évident. Le lancement américain en mai 2023 du partage payant chez Netflix s'est appuyé sur une messagerie concernant des appareils « ne faisant pas partie de votre foyer », demandant aux utilisateurs de vérifier, transférer un profil ou payer pour ajouter un membre. Tout est légitime. Tout est aussi indistinguible dans sa forme du modèle « connexion inhabituelle, confirmez maintenant » que les hameçonneurs utilisent depuis des années.
L'entreprise a rapporté que la répression fonctionnait comme moteur de croissance — elle a ajouté environ 5,9 millions d'abonnés au cours du trimestre où le lancement du partage payant aux États-Unis s'est concrétisé, un chiffre qui a dépassé les attentes de Wall Street et a reformulé la vision de toute l'industrie du partage comme une fuite à monétiser. L'alerte n'est donc pas une plomberie neutre. C'est un mécanisme de rétention et de vente incitative portant un badge qui dit SÉCURITÉ. Spotify, Disney+ et d'autres ont mené des variantes du même jeu.
Comment un faux s'échappe-t-il vers vous ?
Il copie un email auquel on vous a déjà appris à obéir. Une fois qu'une vraie plateforme vous a conditionnés à attendre des messages de sécurité de compte avec un gros bouton sympathique, votre vigilance baisse pour les faux. La Federal Trade Commission des États-Unis a signalé exactement ce modèle dans ses alertes aux consommateurs : des messages se faisant passer pour des services de streaming ou d'abonnement prétendant qu'un paiement a échoué ou qu'une connexion semblait suspecte, vous orientant vers une page qui imite le site et qui récolte votre mot de passe et votre carte.
L'indice réside presque jamais dans la conception, ce qui explique pourquoi scruter « est-ce que ça a l'air vrai » échoue. Il réside dans les en-têtes. Un vrai message Netflix passe SPF et DKIM pour un domaine netflix.com et s'aligne avec DMARC ; un faux échoue généralement l'alignement ou arrive d'un domaine cousin comme netfflix-billing.com. Votre reflex ne peut pas lire SPF. Le logiciel le peut — une bonne boîte de réception IA qui signale l'hameçonnage vérifie l'authentification avant que vous ne voyiez jamais la ligne d'objet. Aussi : survolez le bouton. Les vrais liens des services de streaming vont vers le domaine propre de la marque, pas vers un raccourcisseur ou une chaîne de caractères aléatoires.
Que devriez-vous vraiment faire quand un arrive ?
Ne cliquez jamais sur le bouton dans l'email — allez dans l'app ou tapez l'adresse vous-même. C'est l'unique habitude qui défait toute cette catégorie, car chaque version de cette arnaque dépend de votre utilisation de leur lien au lieu du vôtre. Si votre compte a vraiment été accédé, vous le verrez dans vos paramètres sous les connexions récentes, et vous pouvez réinitialiser le mot de passe et déconnecter tous les appareils de là.
Traitez les messages d'échec de paiement de la même manière. Les conseils de la FTC sont sans détour : les entreprises avec lesquelles vous faites affaire ne vous enverront pas par email un lien exigeant vos coordonnées de carte pour éviter de perdre le service. Si Netflix veut votre argent, il vous le dira dans l'app par laquelle vous payez déjà. La partie inconfortable est que les plateformes l'ont volontairement rendu plus difficile. En déguisant le marketing en avertissement, elles ont passé des années à apprendre à un milliard de gens qu'un email de compte urgent mérite un clic. Les arnaqueurs ne font que récolter ce qu'on leur a enseigné.
Sources
- Netflix Q2 2023 shareholder letter — paid-sharing rollout and subscriber additions
- FTC Consumer Alerts — phishing posing as subscription/account-security messages
- Netflix Help: extra member and sharing — paid extra-member add-on and household verification