read receipts
Netflix hat Sie trainiert, auf die E-Mail „Jemand nutzt Ihren Account" zu klicken. Betrüger haben es bemerkt.
Die Sicherheitsmitteilung, die gleichzeitig als Verkaufsargument dient, ist das beste Geschenk, das Streaming-Dienste Phishern je gemacht haben.
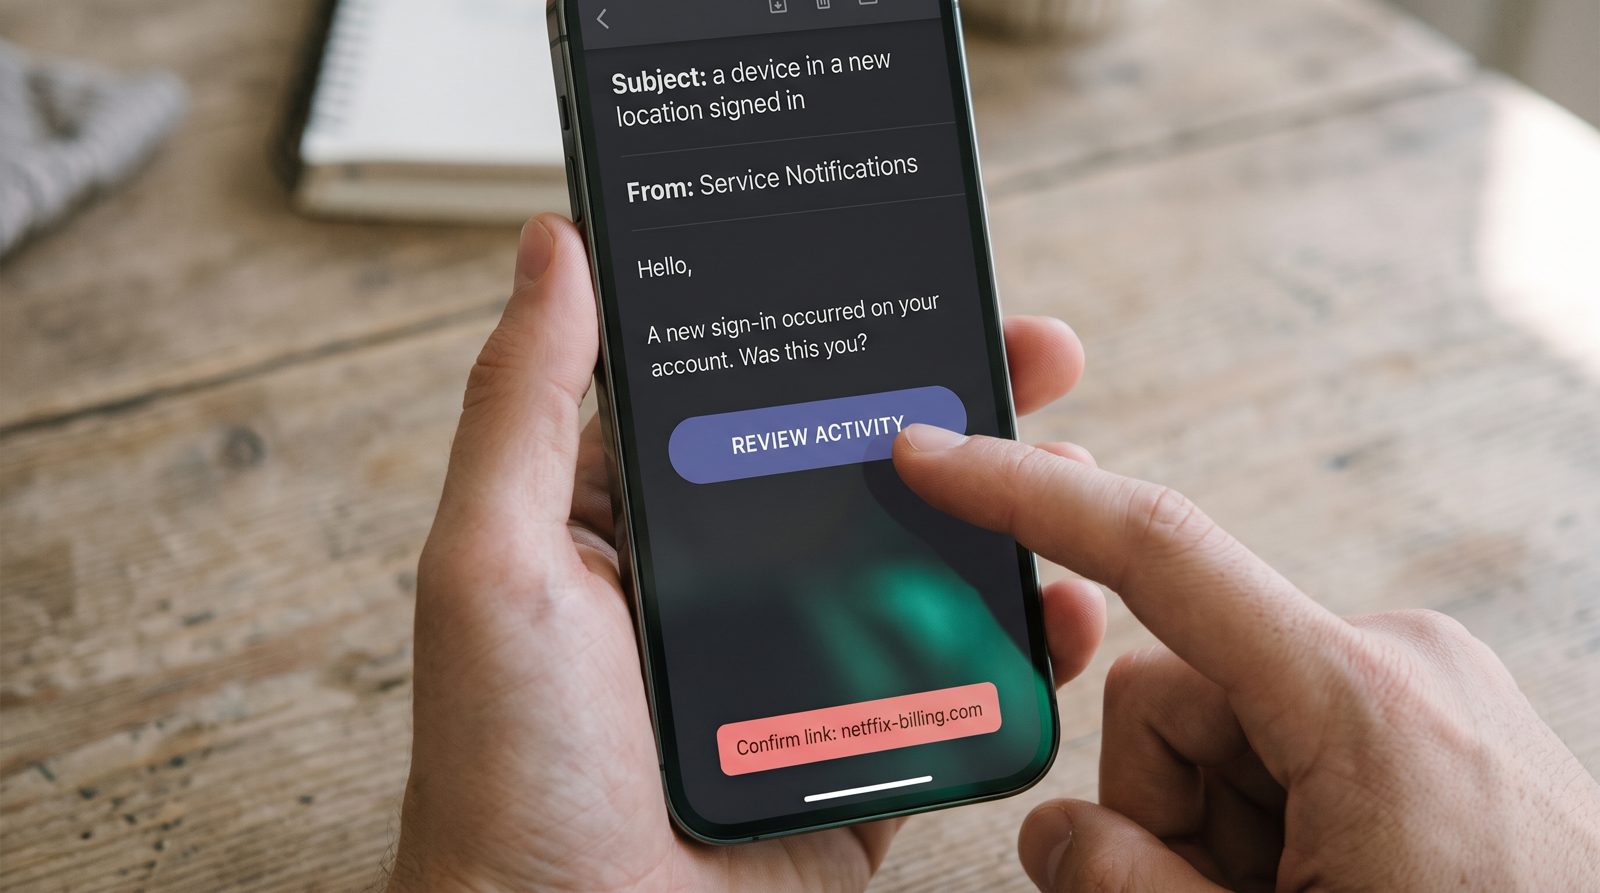
Die E-Mail, die sagt „ein Gerät an einem neuen Ort hat sich bei Ihrem Account angemeldet", erfüllt zwei Funktionen gleichzeitig, und nur eine davon geht um Sicherheit. Als Netflix die kostenlose Haushaltsfreigabe beendete, trieb es Account-Abonnenten zu einem kostenpflichtigen Add-on „Zusätzliches Mitglied", das in den USA etwa 8 Dollar monatlich zusätzlich zum Plan kostet — und der Anstoß, der die Leute dorthin bringt, sieht fast genau so aus wie die Phishing-Köder in Ihrem Spam-Ordner. Diese Ähnlichkeit ist kein Zufall. Das ist das ganze Problem.
Warum sieht die echte Netflix-E-Mail wie ein Betrug aus?
Weil sie so gebaut ist, dass sie denselben Reflex auslöst wie ein Betrug: Dringlichkeit wegen Ihres Accounts plus einen offensichtlichen Button. Netflixs US-Rollout der kostenpflichtigen Freigabe im Mai 2023 setzte auf Nachrichten über Geräte, die „nicht Teil Ihres Haushalts" sind, und forderte Benutzer auf, zu verifizieren, ein Profil zu übertragen oder zu zahlen, um ein Mitglied hinzuzufügen. Alles legitim. Alles auch nicht zu unterscheiden in der Form von der Vorlage „ungewöhnliche Anmeldung, bestätigen Sie jetzt", die Phisher seit Jahren verwenden.
Das Unternehmen berichtete, dass die Maßnahme als Wachstumsmotor funktionierte — es addierte ungefähr 5,9 Millionen Abonnenten im Quartal, in dem der US-Push für kostenpflichtige Freigabe landete, eine Zahl, die die Erwartungen der Wall Street übertraf und die ganze Branchensicht auf Freigabe als Verlust, der monetarisiert werden sollte, umgestaltete. Die Mitteilung ist also nicht neutral. Sie ist ein Bindungs- und Upsell-Mechanismus, der ein Abzeichen trägt, auf dem SICHERHEIT steht. Spotify, Disney+ und andere haben Variationen desselben Spiels durchgespielt.
Wie rutscht eine falsche an Ihnen vorbei?
Sie kopiert eine E-Mail, die Sie bereits trainiert wurden zu befolgen. Sobald eine echte Plattform Sie darauf konditioniert, Account-Sicherheitsnachrichten mit einem großen freundlichen Button zu erwarten, sinkt Ihre Vorsicht bei den falschen. Die US-amerikanische Federal Trade Commission hat genau dieses Muster in ihren Verbraucheralerts gekennzeichnet: Nachrichten, die sich als Streaming- oder Abonnementdienste ausgeben und behaupten, eine Zahlung sei fehlgeschlagen oder eine Anmeldung sah verdächtig aus, und Sie zu einer täuschend ähnlichen Seite lenken, die Ihr Passwort und Ihre Kartendaten stiehlt.
Das Erkennungszeichen liegt fast nie im Design, weshalb das Ansehen „sieht es echt aus" fehlschlägt. Es liegt in den Headern. Eine echte Netflix-Nachricht besteht SPF und DKIM für eine netflix.com-Domain und wird DMARC-konform; ein Spoofing fällt normalerweise bei der Ausrichtung durch oder kommt von einer ähnlichen Domain wie netffix-billing.com. Ihr Reflex kann SPF nicht lesen. Software kann es — ein gutes AI-Postfach, das Phishing kennzeichnet, überprüft die Authentifizierung, bevor Sie die Betreffzeile je sehen. Auch: Fahren Sie über den Button. Echte Streaming-Links führen zur eigenen Domain der Marke, nicht zu einem Shortener oder einer Reihe von Zufallszeichen.
Was sollten Sie eigentlich tun, wenn einer ankommt?
Klicken Sie niemals auf den Button in der E-Mail — gehen Sie zur App oder geben Sie die Adresse selbst ein. Das ist die eine Gewohnheit, die die ganze Kategorie besiegt, weil jede Version dieses Betrugs davon abhängt, dass Sie deren Link statt Ihren eigenen verwenden. Wenn Ihr Account wirklich zugegriffen wurde, werden Sie es in Ihren Einstellungen unter letzten Anmeldungen sehen, und Sie können von dort aus das Passwort zurücksetzen und alle Geräte abmelden.
Behandeln Sie Zahlungsfehlgeschlagen-Nachrichten genauso. Die Anleitung der FTC ist unmissverständlich: Unternehmen, mit denen Sie Geschäfte tätigen, senden Ihnen keine E-Mail mit einem Link, der Ihre Kartendaten fordert, um den Serviceverlust zu vermeiden. Wenn Netflix Ihr Geld will, wird es Ihnen in der App mitteilen, die Sie bereits nutzen. Der unbequeme Teil ist, dass die Plattformen das absichtlich schwerer gemacht haben. Indem sie Marketing als Warnung verkleideten, trainierten sie jahrelang eine Milliarde Menschen an, dass eine dringende Account-E-Mail einen Klick verdient. Betrüger sammeln nur die Lektion ein.
Quellen
- Netflix Q2 2023 shareholder letter — paid-sharing rollout and subscriber additions
- FTC Consumer Alerts — phishing posing as subscription/account-security messages
- Netflix Help: extra member and sharing — paid extra-member add-on and household verification