read receipts
Netflix trainde je om op de 'iemand gebruikt je account'-email te klikken. Oplichters hebben het gezien.
De beveiligingswaarschuwing die tegelijk als upsell dient, is het beste cadeau dat streamingdiensten ooit aan phishers hebben gegeven.
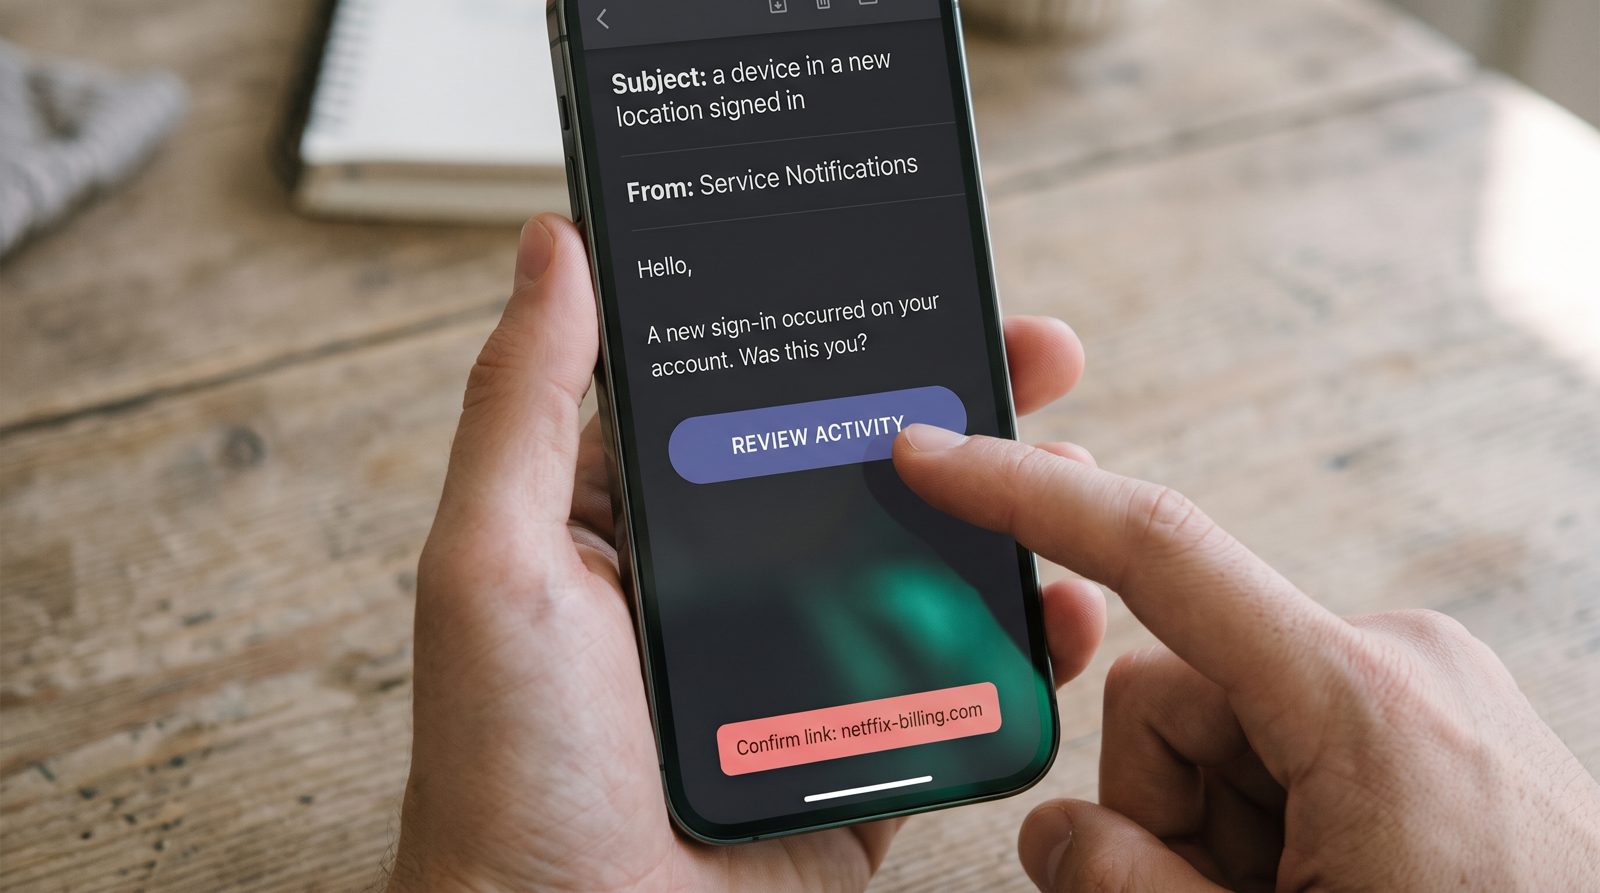
De email die zegt "een apparaat op een nieuwe locatie heeft zich aangemeld bij je account" vervult tegelijk twee functies, en slechts één ervan gaat over beveiliging. Toen Netflix gratis delen tussen huishodens beëindigde, duwde het accountabonnees naar een betaald "extra lid" add-on dat in de VS ongeveer $8 per maand bovenop het abonnement kost — en de nudge die je daarheen leidt lijkt vrijwel exact op de phishingaas die in je spammap zit. Die gelijkenis is geen toeval. Het is het hele probleem.
Waarom ziet de echte Netflix-email eruit als een oplichting?
Omdat het is gebouwd om dezelfde reflex uit te lokken als een oplichting: urgentie over je account, plus één duidelijke knop. Netflix' rollout in mei 2023 van betaald delen in de VS steunde op berichten over apparaten "niet deel van je huishouden," waarbij gebruikers werden gevraagd om te verifiëren, een profiel over te dragen of te betalen om een lid toe te voegen. Allemaal legitiem. Allemaal ook niet te onderscheiden in vorm van het "ongebruikelijke aanmelding, bevestig nu"-template dat phishers jarenlang hebben gebruikt.
Het bedrijf meldde dat de inperking werkte als groeimotoriek — het voegde ongeveer 5,9 miljoen abonnees toe in het kwartaal dat de Amerikaanse betaalde-delingsoffensief plaatsvond, een aantal dat de verwachtingen van Wall Street overtroffen en het hele industriestandpunt over delen als lekkage om geld mee te verdienen, herdefineerde. Dus de waarschuwing is geen neutrale infrastructuur. Het is een retentie- en upsellmechanisme dat een badge draagt waar BEVEILIGING op staat. Spotify, Disney+ en anderen hebben variaties van dezelfde zet uitgevoerd.
Hoe glipt een nep-email je voorbij?
Het kopieert een email die je al bent geleerd gehoorzamen. Eenmaal een echt platform je conditioneert om accountbeveiligingsberichten met een grote vriendelijke knop te verwachten, zakt je waakzaamheid voor de nep-berichten. De Amerikaanse Federal Trade Commission heeft precies dit patroon in zijn consumentenalarmen gemarkeerd: berichten die zich voordoen als streaming- of abonnementsdiensten die beweren dat een betaling is mislukt of dat een aanmelding verdacht leek, je stuurt naar een nep-pagina die je wachtwoord en kaart verzamelt.
Het bewijs zit bijna nooit in het design, daarom faalt het "ziet het er echt uit" controleren. Het zit in de headers. Een authentiek Netflix-bericht slaagt voor SPF en DKIM voor een netflix.com-domein en sluit aan met DMARC; een vervalsing mislukt meestal de afstemming of arriveert van een domein als netfflix-billing.com. Je reflex kan SPF niet lezen. Software wel — een goed AI-inbox die phishing markeert controleert authenticatie voordat je ooit de onderwerpregel ziet. Ook: hover over de knop. Echte streaminglinks gaan naar het merk eigen domein, niet naar een verkorter of een reeks willekeurige karakters.
Wat moet je eigenlijk doen wanneer er eentje binnenkomt?
Klik nooit op de knop in de email — ga naar de app of typ het adres zelf. Dit is de ene gewoonte die de hele categorie oplichting verslaat, omdat elke versie van deze oplichting afhangt van jou die hun link gebruikt in plaats van je eigen. Als je account echt is gebruikt, zie je dat in je instellingen onder recente aanmeldingen, en je kunt het wachtwoord resetten en alle apparaten uitloggen van daaruit.
Behandel betalingsmisfaald-berichten op dezelfde manier. De FTC-richtlijn is duidelijk: bedrijven waarmee je zaken doet, zullen je geen email met een link sturen die je kaartgegevens eisen om te voorkomen dat je service verliest. Als Netflix je geld wilt, vertelt het je dat in de app waarvoor je al betaalt. Het ongemakkelijke gedeelte is dat de platforms dit opzettelijk moeilijker hebben gemaakt. Door marketing als waarschuwing aan te kleden, hebben ze jaren lang miljard mensen geleerd dat een dringende accountemail een klik verdient. Oplichters zijn alleen maar de les incasseren.
Bronnen
- Netflix Q2 2023 shareholder letter — paid-sharing rollout and subscriber additions
- FTC Consumer Alerts — phishing posing as subscription/account-security messages
- Netflix Help: extra member and sharing — paid extra-member add-on and household verification