read receipts
Netflix ti ha insegnato a cliccare sull'email "Qualcuno sta usando il tuo account". I truffatori l'hanno notato.
L'avviso di sicurezza che funge anche da incentivo alle vendite è il miglior regalo che i servizi di streaming abbiano mai fatto ai phisher.
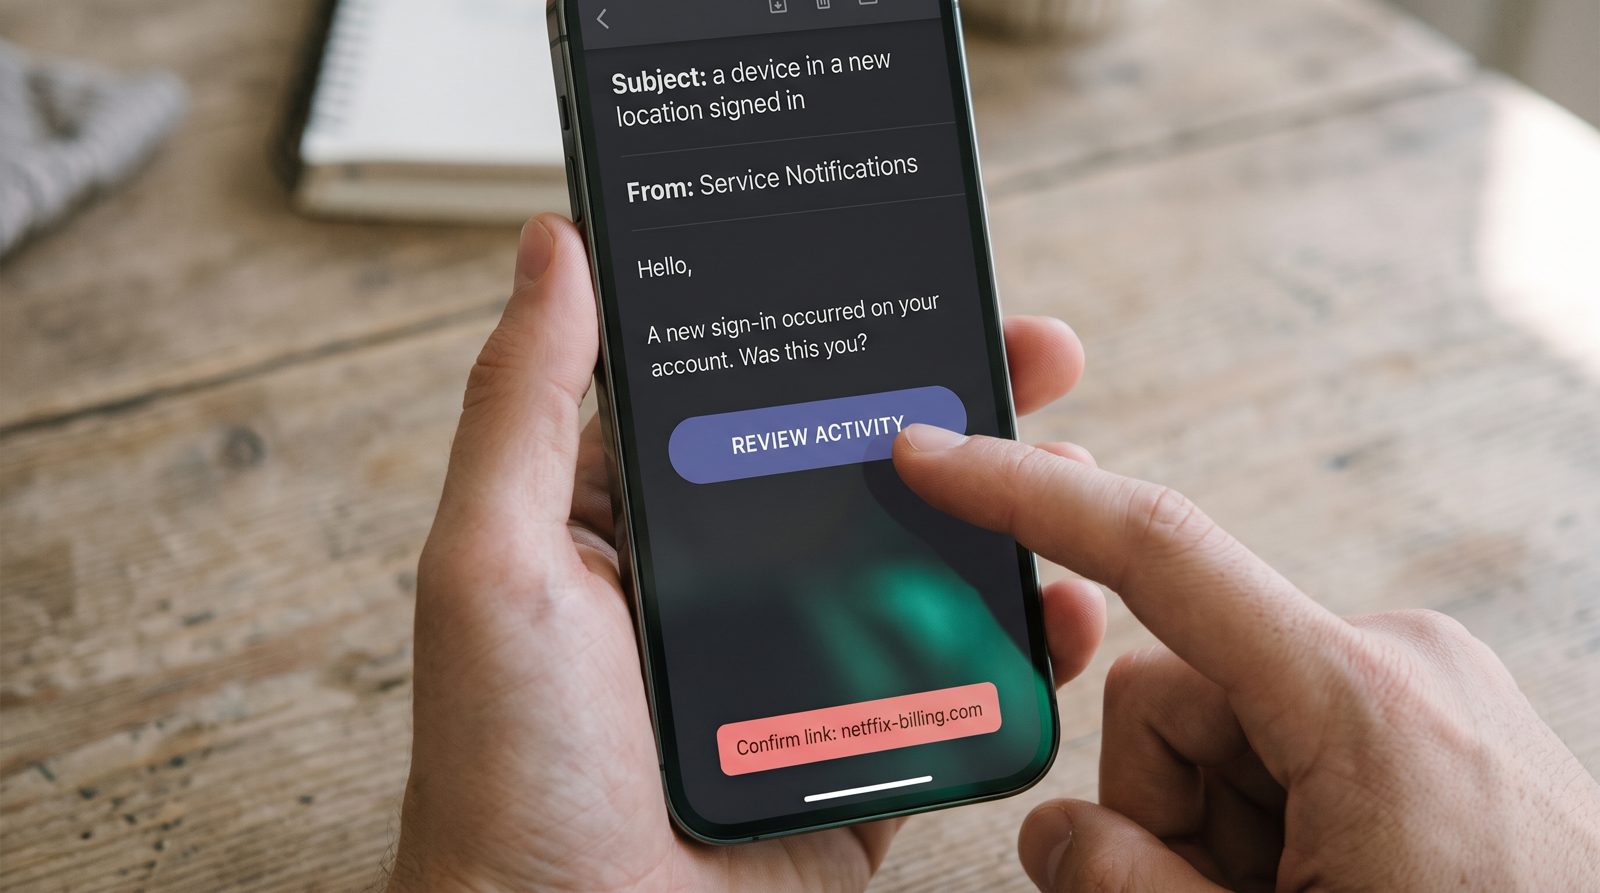
L'email che dice "un dispositivo in una nuova posizione ha effettuato l'accesso al tuo account" sta svolgendo due compiti contemporaneamente, e solo uno di essi riguarda la sicurezza. Quando Netflix ha terminato la condivisione gratuita tra i componenti della famiglia, ha spinto gli abbonati verso un add-on "membro aggiuntivo" a pagamento che negli Stati Uniti costa circa $8 al mese oltre al piano — e il suggerimento che ti conduce lì assomiglia quasi esattamente all'esca di phishing che si trova nella tua cartella spam. Questa somiglianza non è un caso. È tutto il problema.
Perché l'email Netflix reale sembra una truffa?
Perché è costruita per innescare lo stesso riflesso di una truffa: l'urgenza riguardo al tuo account, più un pulsante evidente. Il lancio negli Stati Uniti di Netflix nel maggio 2023 della condivisione a pagamento si è basato su messaggi relativi a dispositivi "non parte della tua famiglia", chiedendo agli utenti di verificare, trasferire un profilo o pagare per aggiungere un membro. Tutto legittimo. Tutto anche indistinguibile nella forma dal modello "accesso inusuale, conferma ora" che i phisher usano da anni.
L'azienda ha riferito che la stretta ha funzionato come un motore di crescita — ha aggiunto circa 5,9 milioni di abbonati nel trimestre in cui la spinta alla condivisione a pagamento negli Stati Uniti è stata lanciata, un numero che ha superato le aspettative di Wall Street e ha riformulato la visione dell'intero settore della condivisione come una perdita da monetizzare. Quindi l'avviso non è un'infrastruttura neutra. È un meccanismo di fidelizzazione e up-sell che indossa un cordoncino che dice SECURITY. Spotify, Disney+, e altri hanno attuato variazioni dello stesso schema.
Come fa una falsa a passarti inosservata?
Copia un'email che ti è già stata insegnato a obbedire. Una volta che una piattaforma reale ti condiziona ad aspettarti messaggi di sicurezza dell'account con un grande pulsante amichevole, la tua guardia si abbassa per quelli falsi. La Federal Trade Commission statunitense ha evidenziato esattamente questo modello nei suoi avvisi ai consumatori: messaggi che si fingono servizi di streaming o di abbonamento che affermano che un pagamento non è riuscito o che un accesso risultava sospetto, indirizzandoti a una pagina simile che raccoglie la tua password e la tua carta.
L'indicatore è quasi mai nel design, ecco perché controllare a occhio "sembra reale?" non funziona. È negli header. Un messaggio Netflix genuino passa SPF e DKIM per un dominio netflix.com e si allinea con DMARC; uno spoofing di solito fallisce l'allineamento o arriva da un dominio simile come netfflix-billing.com. Il tuo riflesso non può leggere SPF. Il software può — una buona AI inbox che contrassegna il phishing verifica l'autenticazione prima che tu veda mai la riga dell'oggetto. Inoltre: passa il mouse sul pulsante. I veri link di streaming vanno al dominio del brand, non a un accorciatore o a una stringa di caratteri casuali.
Cosa dovresti effettivamente fare quando uno arriva?
Non cliccare mai il pulsante nell'email — vai all'app o digita l'indirizzo tu stesso. Questa è l'unica abitudine che sconfigge l'intera categoria, perché ogni versione di questa truffa dipende da te che usi il loro link invece del tuo. Se il tuo account è stato effettivamente violato, lo vedrai nelle tue impostazioni sotto gli accessi recenti, e potrai resettare la password e disconnettere tutti i dispositivi da lì.
Tratta i messaggi di fallimento del pagamento allo stesso modo. La guida dell'FTC è esplicita: le aziende con cui fai affari non ti manderanno un'email con un link che richiede i dati della tua carta per evitare di perdere il servizio. Se Netflix vuole i tuoi soldi, te lo dirà all'interno dell'app attraverso la quale paghi già. La parte scomoda è che le piattaforme l'hanno resa più difficile di proposito. Presentando il marketing come un avviso, hanno passato anni a insegnare a un miliardo di persone che un'email urgente riguardante l'account merita un clic. I truffatori stanno semplicemente riscuotendo sulla lezione.
Fonti
- Netflix Q2 2023 shareholder letter — paid-sharing rollout and subscriber additions
- FTC Consumer Alerts — phishing posing as subscription/account-security messages
- Netflix Help: extra member and sharing — paid extra-member add-on and household verification