read receipts
A Netflix megtanított kattintani az „Valaki más használja a fiókodat" e-mailre. A csalók ezt észrevették.
A biztonsági figyelmeztetés, amely egyben felhasználói ajánlat is, a legjobb ajándék, amit a streamszolgáltatások valaha is az adathalászoknak adtak.
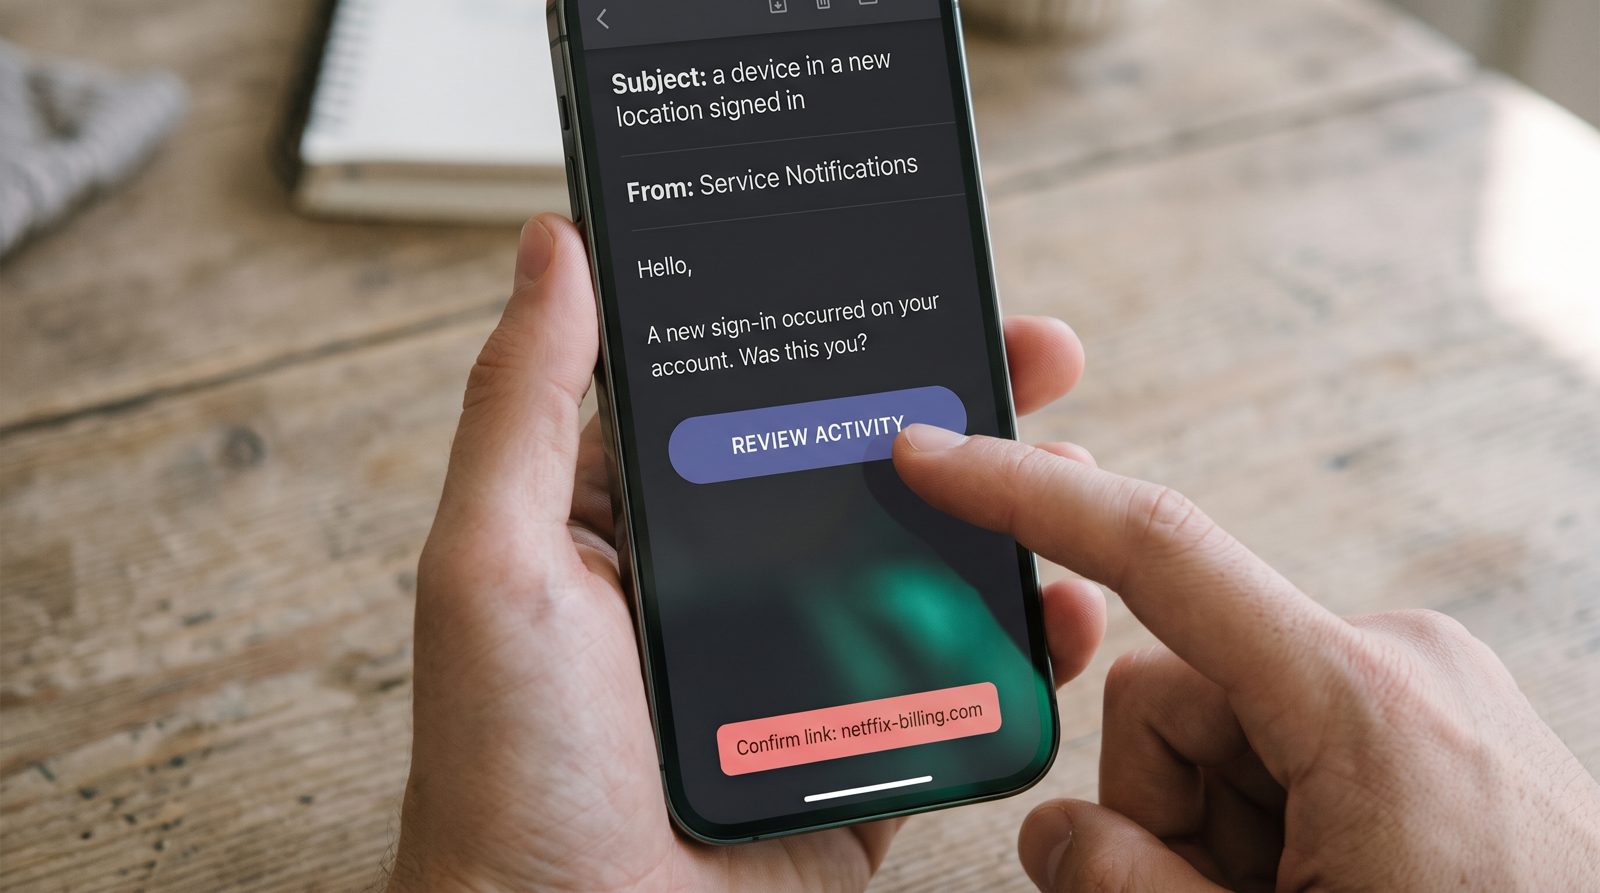
Az az e-mail, amely azt mondja, hogy „egy eszköz új helyről jelentkezett be a fiókodra", egyszerre két feladatot lát el, és közülük csak az egyik kapcsolódik a biztonsághoz. Amikor a Netflix befejezte az ingyenes háztartási megosztást, a fiók tulajdonosait egy fizetett „extra tag" kiegészítés felé terelte, amely az Egyesült Államokban havi körülbelül $8 dollár az előfizetésre felszámított további költség – és az a felszólítás, amely oda vezet, szinte pontosan úgy néz ki, mint az adathalászati csali, amely a szemét mappádban ül. Ez a hasonlóság nem véletlen. Ez maga a probléma.
Miért néz ki az igazi Netflix-e-mail úgy, mint egy csalás?
Azért, mert ugyanazt a reflexet vált ki, mint egy csalás: szükségesség a fiókoddal kapcsolatban, plusz egy nyilvánvaló gomb. A Netflix 2023. májusi amerikai bevezetése a fizetett megosztásban az eszközökhöz „nem a háztartásod részét képezik" üzenetekre támaszkodott, amely a felhasználókat a profil ellenőrzésére, átadására vagy egy tag hozzáadásának megfizetésére szólította fel. Mindez jogszerű. Mindez azonban megkülönböztethetetlen az „szokatlan bejelentkezés, erősítsd meg most" sablon alakjától, amelyet az adathalászok évek óta használnak.
A vállalat jelentése szerint a lezárás növekedési motorként működött – nagyjából 5,9 millió új előfizetőt adott hozzá abban a negyedévben, amikor az amerikai fizetett megosztási kampány elindult, egy szám, amely felülmúlta a Wall Street elvárásait, és az egész iparág nézőpontját átkeretgezte a megosztást olyan szivárgássá, amely pénzzé alakítható. Tehát a figyelmeztetés nem semleges infrastruktúra. Ez egy megtartási és felhasználói felfelé adagolási mechanika, amely egy BIZTONSÁGI azonosítóval rendelkező nyakékanyagot visel. A Spotify, a Disney+ és mások ugyanez játék variációit futtatták le.
Hogyan csúszik el egy hamis e-mail melletted?
Olyan e-mailt másol, amelyet már tanítottak téged engedelmeskedni. Miután egy igazi platform arra tanít, hogy fiók-biztonsági üzeneteket várj egy nagy barátságos gombbal, a védelmezöttséged csökken a hamis oknál. Az Amerikai Szövetségi Kereskedelmi Bizottság pontosan ezt a mintát jelölte meg fogyasztói figyelmeztetésekben: olyan üzenetek, amelyek streamelési vagy előfizetési szolgáltatásként adják ki magukat, azzal állítva, hogy egy befizetés sikertelen volt, vagy egy bejelentkezés gyanúsnak tűnt, amely egy hasonló oldalra tereli, amely felhasználóneveidet és bankkártyádat gyűjti. A jelzés szinte soha nem a designban van, ezért az „úgy néz ki, mint valódi" szemmel történő átnézés sikertelen. Ez a fejlécekben van. Egy igazi Netflix-üzenet átmegy az SPF és DKIM segítségével a netflix.com tartományhoz és az DMARC-hoz igazodik; egy páholy általában az illesztés meghiúsulásával vagy egy cousin domain, például netffix-billing.com-ból érkezik. A reflexed nem tud SPF-t olvasni. A szoftver tud – egy jó AI-alapú postafiók, amely az adathalászatot megjelöli az azonosítást az alany sor előtt ellenőrzi. Továbbá: vidd az egér mutatóját a gomb fölé. Az igazi streamelési linkek a márka saját tartományára mennek, nem egy rövidítőre vagy véletlenszerű karakterek sorára.
Mit kellene valójában tenned, amikor egyik megérkezik?
Soha ne kattints az e-mail gombjára – menj az alkalmazáshoz vagy gépelje be magad a címet. Ez az az egy szokás, amely az egész kategóriát legyőzi, mivel az ezen csalás minden verziója attól függ, hogy te az ő linkjüket használod az tulajednod helyett. Ha a fiókodat valóban hozzáfértek, ezt a beállítások közelmúltbeli bejelentkezések alatt láthatod, és onnan visszaállíthatod a jelszót és kijelentkeztetheted az összes eszközt.
Ugyanígy kezeld a befizetés-meghiúsulás üzeneteket. Az FTC útmutatása egyértelmű: azok a vállalatok, amelyekkel üzletsz, nem fognak e-mailt küldeni neked a linket, amely megköveteli a bankkártya adataid ahhoz, hogy elkerüld a szolgáltatás elvesztését. Ha a Netflix pénzt akar, azt a már fizető alkalmazáson belül fogja neked megmondani. A kényelmes rész az, hogy a platformok ezt szándékosan megkeserítették. Azzal, hogy a marketinget figyelmeztetésnek öltöztették fel, éveken keresztül megtanítottak egy milliárd embert arra, hogy egy sürgető fiók-e-mail megérdemli a kattintást. A csalók csak az óra lezáráson gyűjtenek.
Források
- Netflix Q2 2023 shareholder letter — paid-sharing rollout and subscriber additions
- FTC Consumer Alerts — phishing posing as subscription/account-security messages
- Netflix Help: extra member and sharing — paid extra-member add-on and household verification