read receipts
Netflix ฝึกให้คุณคลิก 'มีคนใช้บัญชีของคุณ' แล้วสแกมเมอร์ก็สังเกตเห็นแล้ว
การแจ้งเตือนความปลอดภัยที่เป็นไปพร้อมกับการขายเพิ่มเติมคือของขวัญที่ดีที่สุดที่บริการสตรีมมิ่งเคยให้แก่ผู้ก่อการฟิชชิ่ง
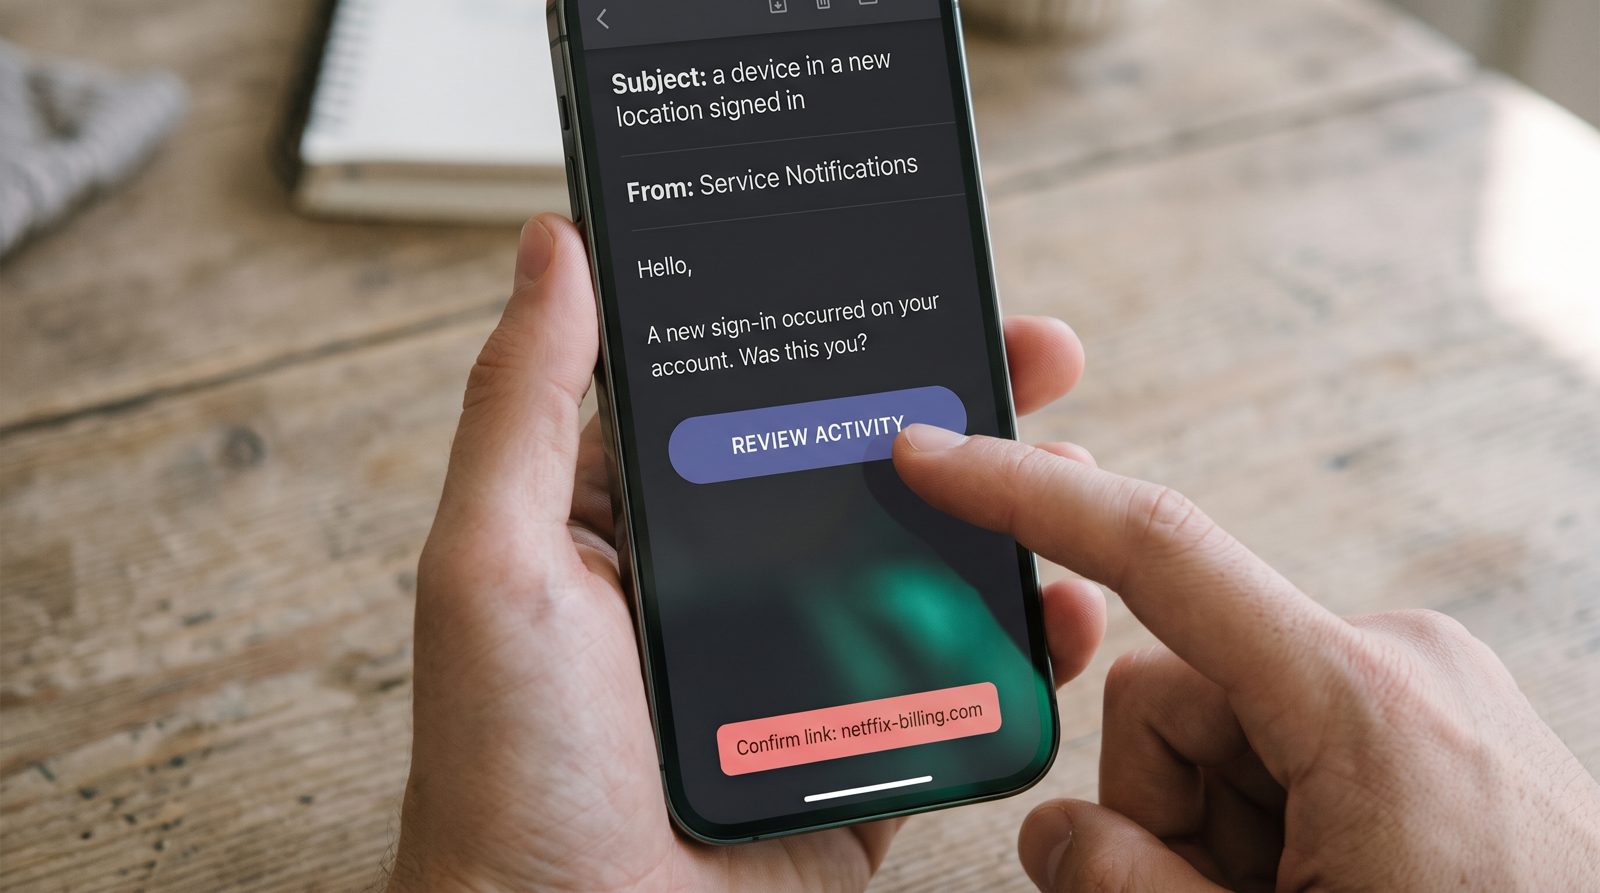
อีเมลที่พูดว่า "มีอุปกรณ์ในตำแหน่งใหม่ที่เข้าสู่ระบบบัญชีของคุณ" กำลังทำสองเรื่องในคราวเดียว และมีเพียงเรื่องเดียวเท่านั้นที่เกี่ยวกับความปลอดภัย เมื่อ Netflix ยุติการแชร์บัญชีครัวเรือนฟรี บริษัทหันไปยุคคุณแบบสมาชิก "extra member" ที่จ่ายเงินซึ่งในสหรัฐอเมริกาคิดเป็นประมาณ $8 ต่อเดือนนอกเหนือจากแผน — และการผลักดันที่นำผู้คนไปที่นั่นดูเหมือนกับเหยื่อฟิชชิ่งที่นั่งอยู่ในโฟลเดอร์สแปมของคุณ ความเหมือนนี้ไม่ใช่เรื่องบังเอิญ มันคือปัญหาทั้งหมด
ทำไมอีเมล Netflix จริงถึงดูเหมือนสแกม?
เพราะว่ามันถูกสร้างขึ้นเพื่อกระตุ้นสัญชาติญาณเดียวกับสแกม: ความรีบเร้นเกี่ยวกับบัญชีของคุณ บวกกับปุ่มที่ชัดเจนปุ่มเดียว การเปิดตัว US ของ Netflix ในเดือนพฤษภาคม 2023 เกี่ยวกับการแชร์ที่จ่ายเงินนั้นพึ่งพาข้อความเกี่ยวกับอุปกรณ์ที่ "ไม่ใช่ส่วนหนึ่งของครัวเรือนของคุณ" ขอให้ผู้ใช้ยืนยัน โอนโปรไฟล์ หรือจ่ายเงินเพื่อเพิ่มสมาชิก ทั้งหมดแท้จริง ทั้งหมดนี้ก็แยกไม่ออกในรูปแบบจากเทมเพลต "การเข้าสู่ระบบที่ผิดปกติ ยืนยันตอนนี้" ที่ผู้ก่อการฟิชชิ่งใช้มาหลายปีแล้ว
บริษัทรายงานว่าการปราบปรามนี้ได้ผลเป็นเครื่องมือสร้างการเติบโต — บริษัทเพิ่มสมาชิกประมาณ 5.9 ล้านคนในไตรมาสที่การผลักดันการแชร์ที่จ่ายเงินของสหรัฐฯ ลงมา ซึ่งเป็นตัวเลขที่ทำให้คาดหวังของวอลสตรีทไม่เป็นจริง และเปลี่ยนมุมมองของอุตสาหกรรมทั้งหมดเกี่ยวกับการแชร์เป็นการรั่วไหลที่จะแปลงเป็นเงิน ดังนั้นการแจ้งเตือนจึงไม่ใช่ระบบประปาที่เป็นกลาง มันเป็นกลไกการคืนค่าและการขายเพิ่มเติมที่สวมสายคล้องคอที่บอกว่า SECURITY Spotify Disney+ และบริษัทอื่นๆ ได้เล่นรูปแบบเดียวกันนี้
อันเทียมตัวไหนจึงผ่านคุณได้?
มันคัดลอกอีเมลที่คุณถูกสอนให้เชื่อฟังแล้ว เมื่อแพลตฟอร์มจริงเงื่อนไขให้คุณคาดหวังข้อความความปลอดภัยบัญชีกับปุ่มใหญ่และเป็นมิตร การป้องกันตัวของคุณจะลดลงสำหรับอันเทียม คณะ Federal Trade Commission ของสหรัฐฯ ได้ทำเครื่องหมายรูปแบบนี้อย่างแน่นอนในการเตือนผู้บริโภคของมัน: ข้อความที่แกล้งทำเป็นบริการสตรีมมิ่งหรือการสมัครสมาชิกอ้างว่าการชำระเงินล้มเหลวหรือการเข้าสู่ระบบดูเหมือนน่าสงสัย ชี้ไปที่หน้าเลียนแบบที่เก็บเก็บรหัสผ่านและบัตรของคุณ
ตัวสำคัญแทบจะไม่อยู่ในการออกแบบเลย นั่นคือเหตุผลว่าทำไมการมองหา "มันดูเป็นจริงไหม" จึงล้มเหลว มันอยู่ในส่วนหัว อีเมล Netflix ที่แท้จริงผ่าน SPF และ DKIM สำหรับโดเมน netflix.com และสอดคล้องกับ DMARC; การปลอมแปลงมักจะล้มเหลวในการจัดตำแหน่งหรือมาจากโดเมนลูกพี่ลูกน้องเช่น netffix-billing.com สัญชาติญาณของคุณไม่สามารถอ่าน SPF ได้ ซอฟต์แวร์สามารถ — AI inbox ที่ดีที่ทำให้ฟิชชิ่งถูกทำเครื่องหมาย ตรวจสอบการตรวจสอบสิทธิ์ก่อนที่คุณจะเห็นบรรทัดหัวข้อ นอกจากนี้: วางเมาส์ไว้บนปุ่ม ลิงก์การสตรีมมิ่งที่แท้จริงไปที่โดเมนของแบรนด์เอง ไม่ใช่ตัวย่ออื่นหรือสตริงอักขระสุ่ม
คุณควรทำอะไรเมื่อสิ่งนี้มาถึง?
อย่าคลิกปุ่มในอีเมลเลย — ไปที่แอปหรือพิมพ์ที่อยู่ด้วยตัวคุณเอง นี่คือนิสัยหนึ่งที่ท่าให้สแกมทั้งหมดนี้พ่ายแพ้ เพราะทุกรูปแบบของสแกมนี้ขึ้นอยู่กับการที่คุณใช้ ลิงก์ของพวกเขา แทนของคุณเอง ถ้าบัญชีของคุณถูกเข้าถึงจริง คุณจะเห็นในการตั้งค่าของคุณภายใต้การเข้าสู่ระบบล่าสุด และคุณสามารถรีเซ็ตรหัสผ่านและลงชื่อออกจากอุปกรณ์ทั้งหมดจากที่นั่นได้
ปฏิบัติต่อข้อความการชำระเงินล้มเหลวในลักษณะเดียวกัน คำแนะนำของ FTC นั้นชัดเจน: บริษัทที่คุณติดต่อธุรกิจด้วยจะไม่ส่งอีเมลถึงคุณเพื่อให้ลิงก์ขอรายละเอียดบัตรของคุณเพื่อหลีกเลี่ยงการสูญเสียบริการ ถ้า Netflix ต้องการเงินของคุณ มันจะบอกคุณในแอปที่คุณจ่ายเงินผ่านแล้ว ส่วนที่ไม่สะดวกใจคือแพลตฟอร์มต่างๆ ทำให้เรื่องนี้ยากขึ้นด้วยเจตนา เมื่อสวมชุดการตลาดเป็นคำเตือน พวกเขาใช้เวลาหลายปีในการสอนคนหลายพันล้านคนว่าอีเมลบัญชีที่รีบเร้นสมควรได้รับการคลิก สแกมเมอร์เพียงแต่เก็บเกี่ยวจากบทเรียน
@@END@@แหล่งที่มา
- Netflix Q2 2023 shareholder letter — paid-sharing rollout and subscriber additions
- FTC Consumer Alerts — phishing posing as subscription/account-security messages
- Netflix Help: extra member and sharing — paid extra-member add-on and household verification