read receipts
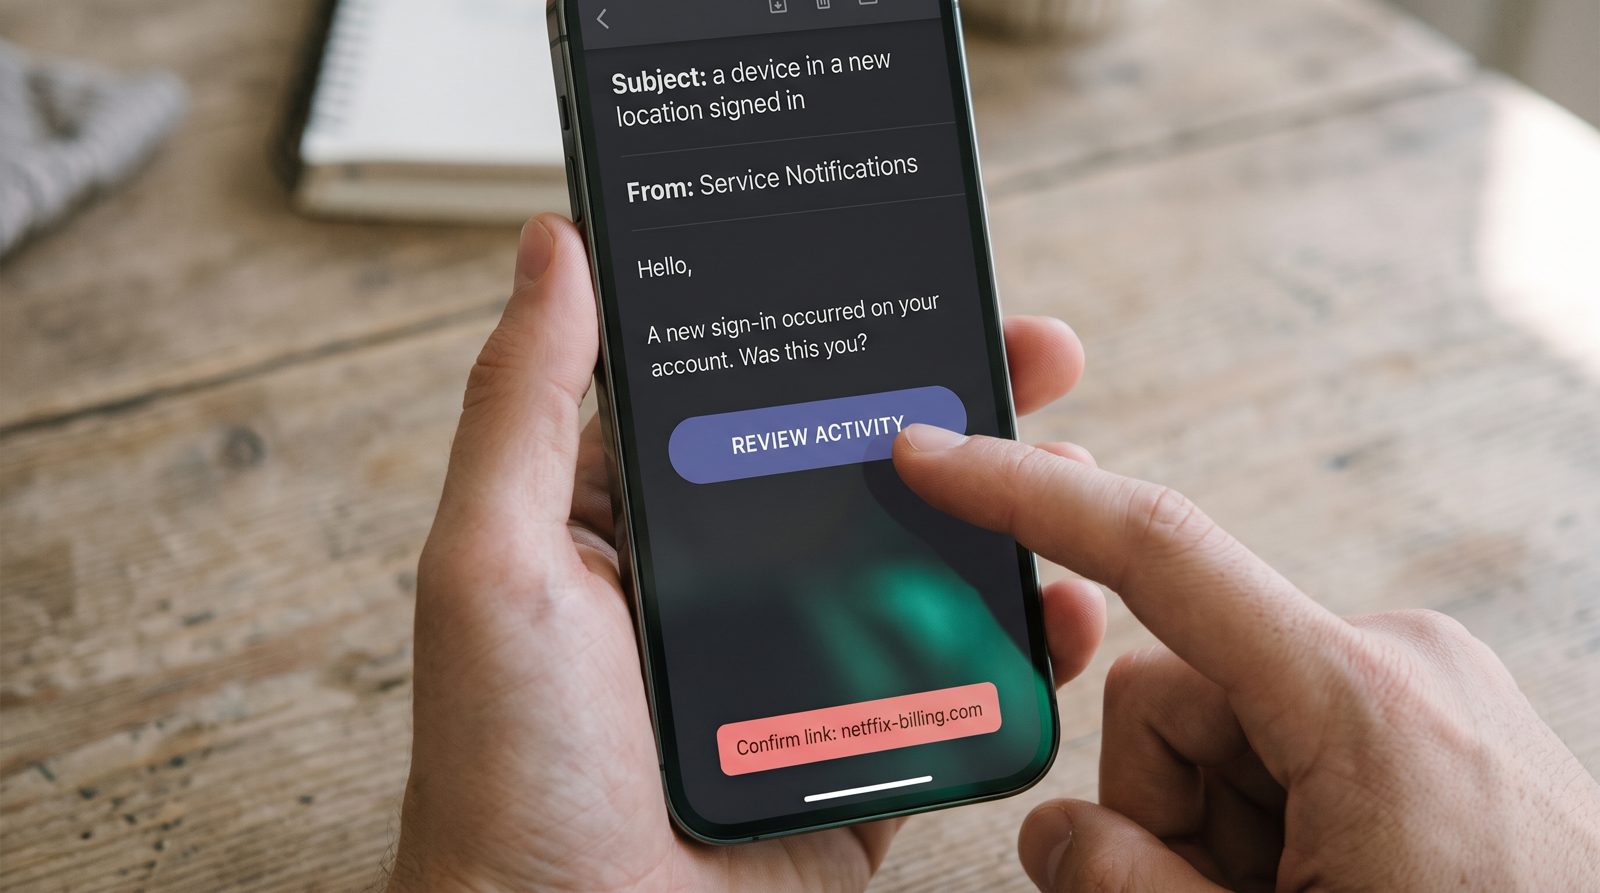
Netflix علّمتك الضغط على رسالة "شخص آخر يستخدم حسابك". المحتالون لاحظوا ذلك.
تنبيه الأمان الذي يعمل في نفس الوقت كعرض ترويجي هو أفضل هدية أعطته خدمات البث للمحتالين.
الرسالة التي تقول "تم تسجيل الدخول إلى حسابك من جهاز في موقع جديد" تؤدي وظيفتين في نفس الوقت، وواحدة فقط منهما تتعلق بالأمان. عندما أنهت Netflix مشاركة الحسابات المجانية للأسرة، دفعت مشتركي الحساب نحو عضويات "عضو إضافي" مدفوعة تكلف حوالي 8 دولار شهريًا في الولايات المتحدة بالإضافة إلى الخطة — والدفعة التي توصلك إلى هناك تبدو تقريبًا مطابقة تمامًا لطعم الرسائل المزيفة الجالسة في مجلد البريد العشوائي الخاص بك. هذا التشابه ليس من قبيل الصدفة. إنها المشكلة برمتها.
لماذا تبدو رسالة Netflix الحقيقية وكأنها عملية احتيال؟
لأنها مبنية لتثير نفس الانعكاس الذي تثيره عملية احتيال: الاستعجالية بشأن حسابك، بالإضافة إلى زر واضح واحد. اعتمد إطلاق Netflix للمشاركة المدفوعة في الولايات المتحدة في مايو 2023 على رسائل حول الأجهزة "غير المدرجة في أسرتك"، طالبًا المستخدمين بالتحقق أو نقل ملف شخصي أو الدفع لإضافة عضو. كل شيء شرعي. كل شيء أيضًا لا يمكن تمييزه عن حيث الشكل عن نمط "تسجيل دخول غير عادي، أكد الآن" الذي استخدمه المحتالون منذ سنوات.
أبلغت الشركة عن أن الإجراء الصارم نجح كمحرك نمو — فقد أضافت حوالي 5.9 مليون مشترك في الربع الذي وصل فيه دفع المشاركة في الولايات المتحدة، وهو رقم تجاوز توقعات وول ستريت وأعاد صياغة رؤية الصناعة بأكملها للمشاركة على أنها تسريب يمكن تحقيق أرباح منه. لذلك التنبيه ليس محايدًا. إنه آلية الاحتفاظ والعروض الترويجية ترتدي بطاقة تقول الأمان. قامت Spotify و Disney+ وغيرها بتشغيل أشكال مختلفة من نفس الحركة.
كيف يتسلل واحد مزيف عبرك؟
فهو ينسخ رسالة بريد إلكترونية تم تعليمك بالفعل طاعتها. بمجرد أن تعودك منصة حقيقية على توقع رسائل أمان الحساب برسالة زر كبيرة ودية، تنخفض حراستك بشأن الرسائل المزيفة. قامت لجنة التجارة الفيدرالية الأمريكية بتحديد هذا النمط بالضبط في تنبيهاتها للمستهلكين: رسائل تتظاهر بأنها خدمات بث أو اشتراك تدعي أن عملية دفع فشلت أو أن تسجيل دخول بدا مريبًا، توجهك إلى صفحة تشابه الأصلية تجمع كلمة مرورك وبطاقتك.
الدليل نادرًا ما يكون في التصميم، وهذا هو السبب في فشل فحص "هل يبدو حقيقيًا" بالعين. إنه في الرؤوس. تمرر رسالة Netflix الحقيقية SPF و DKIM لنطاق netflix.com وتتوافق مع DMARC؛ عادة ما تفشل النسخة المزيفة في المحاذاة أو تصل من نطاق شقيق مثل netfflix-billing.com. لا يمكن لانعكاسك أن يقرأ SPF. يمكن للبرنامج — صندوق البريد الذي يعتمد على الذكاء الاصطناعي الجيد الذي يوضح رسائل التصيد يتحقق من المصادقة قبل أن ترى حتى سطر الموضوع. أيضًا: اضغط على الزر. الروابط الحقيقية للبث تذهب إلى نطاق العلامة التجارية الخاص به، وليس إلى مختصر أو سلسلة أحرف عشوائية.
ماذا يجب أن تفعل بالفعل عندما تصل واحدة؟
لا تضغط أبدًا على الزر في الرسالة — انتقل إلى التطبيق أو اكتب العنوان بنفسك. هذه هي العادة الوحيدة التي تهزم الفئة بأكملها، لأن كل نسخة من هذا الاحتيال تعتمد على استخدامك روابطهم بدلاً من روابطك الخاصة. إذا تم بالفعل الوصول إلى حسابك، فستراه في إعداداتك ضمن عمليات تسجيل الدخول الحديثة، ويمكنك إعادة تعيين كلمة المرور وتسجيل الخروج من جميع الأجهزة من هناك.
تعامل مع رسائل فشل الدفع بنفس الطريقة. إرشادات لجنة التجارة الفيدرالية واضحة: الشركات التي تتعامل معها لن ترسل إليك بريدًا إلكترونيًا برابط يطالب بتفاصيل بطاقتك لتجنب فقدان الخدمة. إذا كانت Netflix تريد أموالك، فستخبرك داخل التطبيق الذي تدفع من خلاله بالفعل. الجزء غير المريح هو أن المنصات جعلت هذا أصعب عن قصد. بكسائهم للتسويق زي تحذير، أمضوا سنوات في تعليم مليار شخص أن رسالة بريد حساب ملحة تستحق ضغطة. المحتالون فقط يجمعون فوائد الدرس.
المصادر
- Netflix Q2 2023 shareholder letter — paid-sharing rollout and subscriber additions
- FTC Consumer Alerts — phishing posing as subscription/account-security messages
- Netflix Help: extra member and sharing — paid extra-member add-on and household verification