read receipts
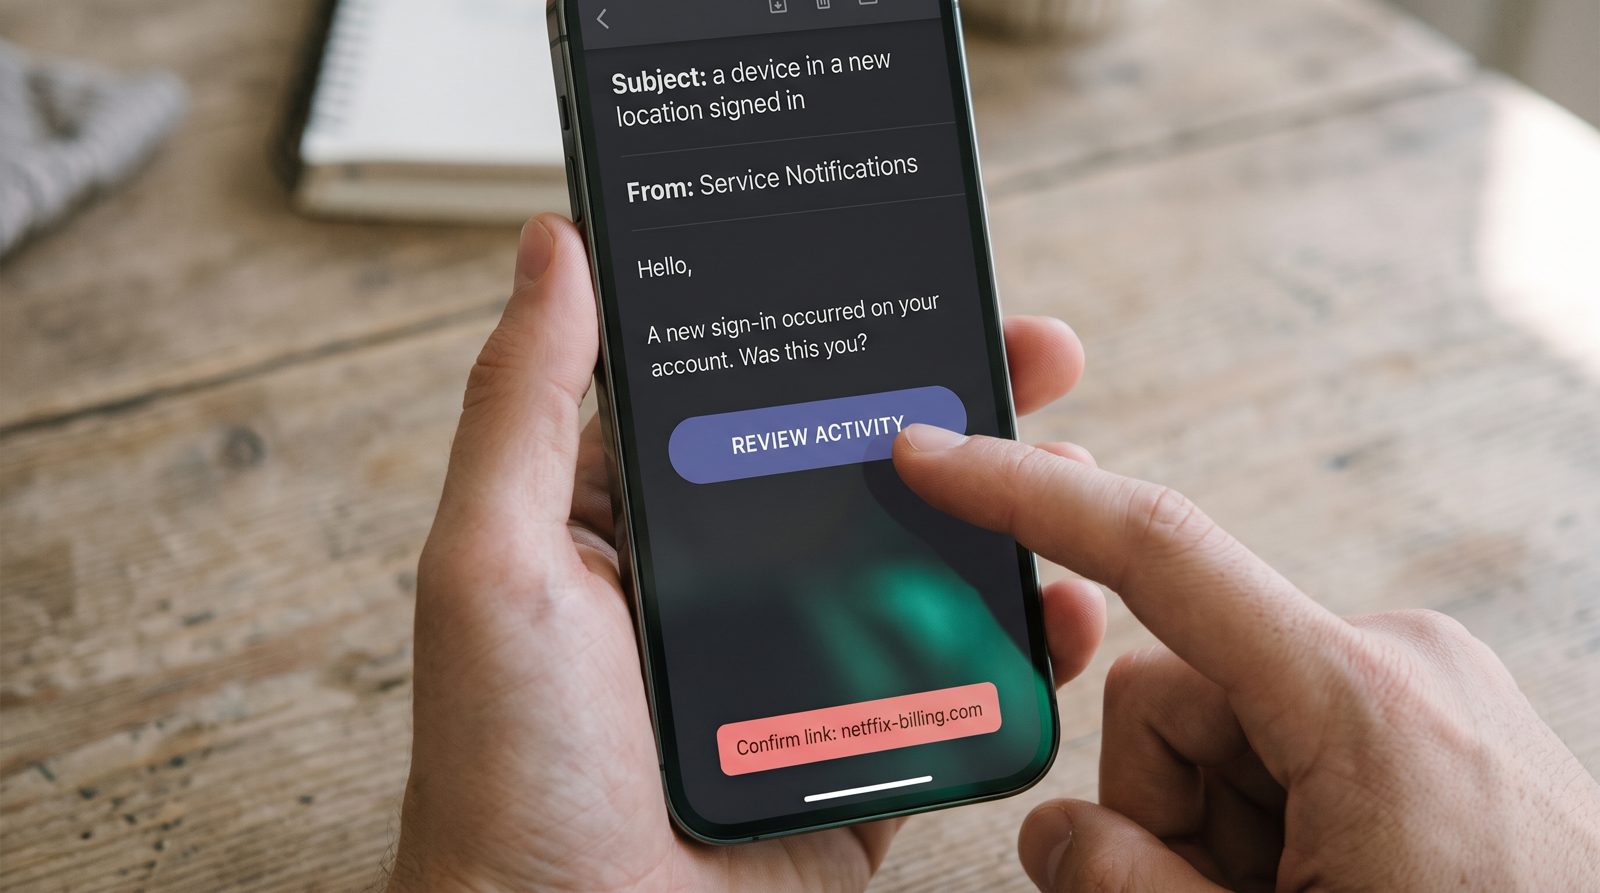
Netflix te-a antrenat să dai clic pe emailul „Cineva folosește contul tău". Escrocii au observat asta.
Alerta de securitate care se dublează ca o ofertă de upgrade este cel mai bun cadou pe care serviciile de streaming l-au dat vreodată phisherilor.
Emailul care spune „un dispozitiv dintr-o locație nouă s-a conectat la contul tău" face două lucruri deodată, iar doar unul dintre ele este despre securitate. Când Netflix a eliminat partajarea gratuită pentru gospodării, a împins abonații conturilor către o opțiune plătită „membru suplimentar" care în SUA costă aproximativ $8 pe lună peste plan — iar notificarea care te duce acolo arată aproape exact ca momeala de phishing care stă în dosarul tău de spam. Această asemănare nu este o întâmplare. Asta este toată problema.
De ce emailul real de la Netflix arată ca o înșelătorie?
Pentru că este construit să declanșeze același reflex pe care îl declanșează o înșelătorie: urgență privind contul tău, plus un buton evident. Lansarea din mai 2023 în SUA a partajării plătite de Netflix s-a bazat pe mesaje despre dispozitive „care nu fac parte din gospodăria ta", cerând utilizatorilor să verifice, să transfere un profil sau să plătească pentru a adăuga un membru. Toate legitime. Toate și indiferent de formă din șablonul „conectare neobișnuită, confirmă acum" pe care phisherii l-au folosit de ani de zile.
Compania a raportat că represiunea a funcționat ca un motor de creștere — a adăugat aproximativ 5,9 milioane de abonați în trimestrul în care s-a lansat împingerea SUA a partajării plătite, o cifră care a depășit așteptările Wall Street și a reformatat perspectiva întregii industrii asupra partajării ca scurgere care să fie monetizată. Deci alerta nu este o conductă neutră. Este o mecanică de retenție și upsell care poartă un lanyard care spune SECURITATE. Spotify, Disney+ și alții au rulat variații ale aceleiași strategii.
Cum trece o falsficată pe lângă tine?
Copiază un email pe care deja ți s-a învățat să-l asculți. Odată ce o platformă reală te-a obișnuit să aștepți mesaje de securitate a contului cu un buton mare și prietenos, garda ți se deschide pentru cele false. Comisia Federală de Comerț din SUA a indicat exact acest model în alertele sale pentru consumatori: mesaje care se dau drept servicii de streaming sau abonamente care susțin că o plată a eșuat sau o conectare arăta suspectă, te direcționând către o pagină asemănătoare care vrea parola și cardul tău.
Indiciul este aproape niciodată în design, de aceea observarea „arată real?" eșuează. Acesta este în anteturi. Un mesaj Netflix autentic trece SPF și DKIM pentru un domeniu netflix.com și se aliniază cu DMARC; o falsificare de obicei eșuează alinierea sau vine dintr-un domeniu înrudit ca netfflix-billing.com. Reflexul tău nu poate citi SPF. Software-ul poate — o inboxă AI bună care marchează phishing-ul verifică autentificarea înainte să vezi vreodată linia de subiect. De asemenea: ține cursorul peste buton. Legăturile reale de streaming duc la domeniul propriu al mărcii, nu la un scurtcher sau un șir de caractere aleatorii.
Ce ar trebui să faci de fapt când sosește una?
Nu apăsa niciodată butonul din email — mergi la aplicație sau tastează adresa singur. Aceasta este singura obișnuință care înfrânge toată categoria, pentru că fiecare versiune a acestei înșelătorii depinde de faptul că folosești legătura lor în loc de a-ți folosi pe a ta. Dacă contul tău a fost de fapt accesat, o vei vedea în setările tale sub conectări recente, și poți reseta parola și deconecta toate dispozitivele de acolo.
Tratează mesajele de plată eșuată la fel. Orientarea FTC este clară: companiile cu care faci afaceri nu-ți vor trimite email cu o legătură care să-ți ceară detaliile cardului pentru a evita pierderea serviciului. Dacă Netflix vrea banii tăi, ți-o va spune în aplicația prin care deja plătești. Partea jenantă este că platformele au făcut asta mai greu intenționat. Prin a-și îmbrăca marketingul în avertisment, au petrecut ani învățând un miliard de oameni că un email urgent despre cont merită un clic. Escrocii doar încasează lecția.
Surse
- Netflix Q2 2023 shareholder letter — paid-sharing rollout and subscriber additions
- FTC Consumer Alerts — phishing posing as subscription/account-security messages
- Netflix Help: extra member and sharing — paid extra-member add-on and household verification