read receipts
Netflix Đã Dạy Bạn Nhấp Vào Email 'Ai Đó Đang Sử Dụng Tài Khoản Của Bạn'. Những Kẻ Lừa Đã Nhận Thấy Điều Này.
Cảnh báo bảo mật vừa là một chiêu bán thêm là món quà tốt nhất mà các dịch vụ phát trực tuyến từng tặng cho những kẻ lập mưu phishing.
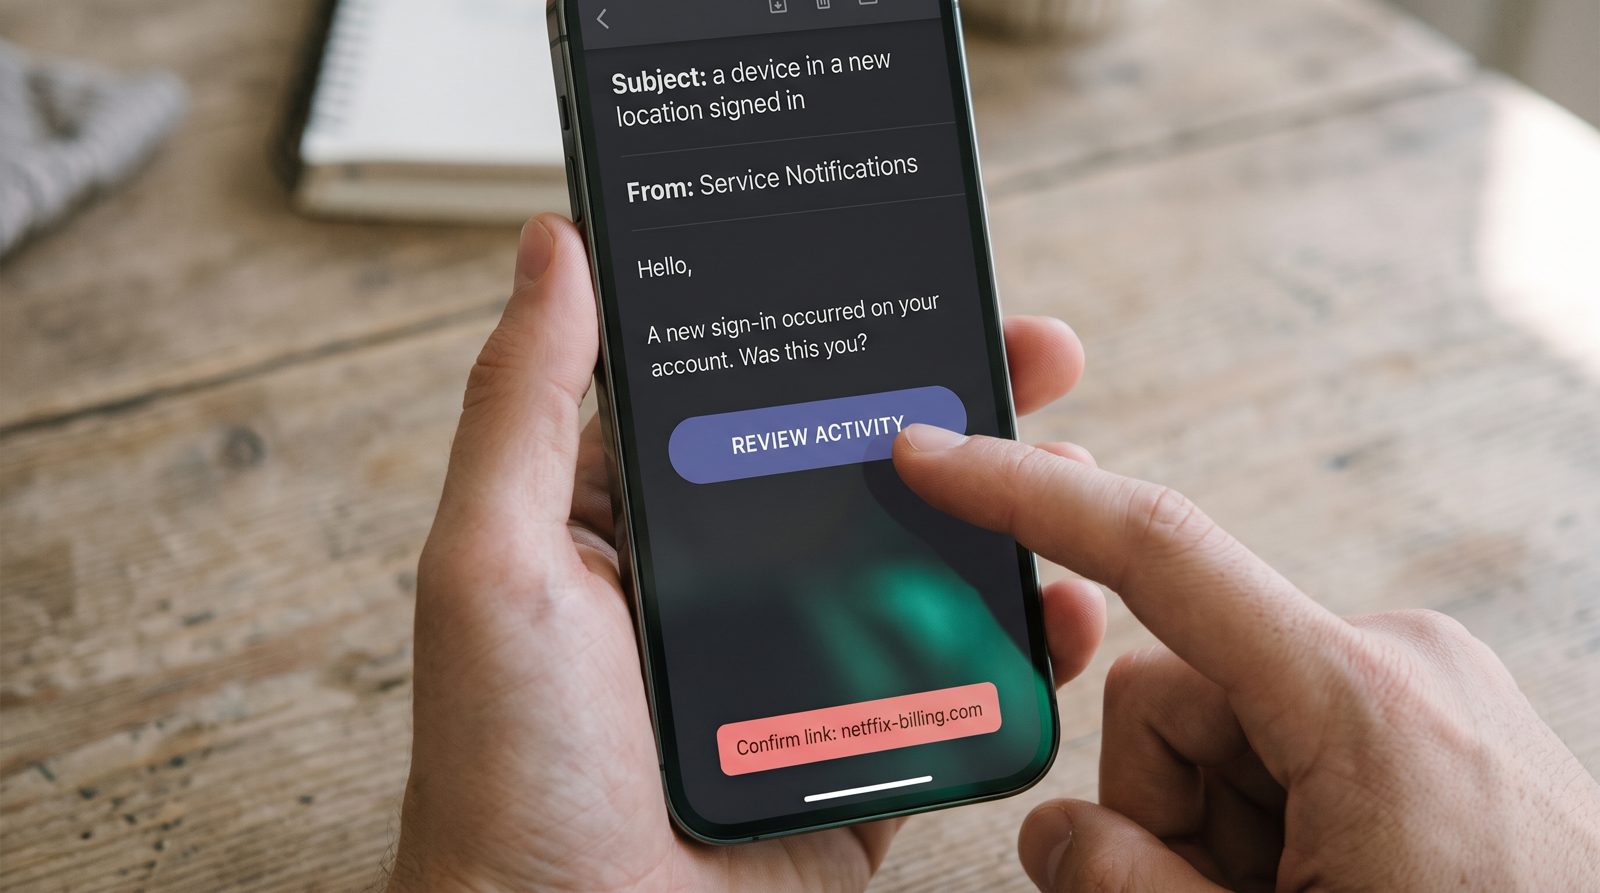
Email nói rằng "một thiết bị ở vị trí mới đã đăng nhập vào tài khoản của bạn" đang làm hai công việc cùng một lúc, và chỉ một trong những công việc đó liên quan đến bảo mật. Khi Netflix kết thúc chia sẻ hộ gia đình miễn phí, nó đã đẩy những người đăng ký tài khoản hướng tới một bổ sung trả phí là "thành viên bổ sung" có giá khoảng $8 mỗi tháng trên toàn bộ kế hoạch ở Mỹ — và những lời nhắc nhở giúp mọi người đến đó trông gần như hoàn toàn giống như bẫy phishing nằm trong thư mục thư rác của bạn. Sự giống nhau đó không phải là ngẫu nhiên. Đó chính là toàn bộ vấn đề.
Tại sao email Netflix thực sự lại trông giống như một trò lừa?
Vì nó được xây dựng để kích hoạt cùng một phản xạ mà một trò lừa làm: sự khẩn cấp về tài khoản của bạn, cộng với một nút rõ ràng. Quá trình triển khai chia sẻ trả phí của Netflix vào tháng năm năm 2023 ở Mỹ dựa vào thông báo về các thiết bị "không thuộc hộ gia đình của bạn", yêu cầu người dùng xác minh, chuyển hồ sơ hoặc trả tiền để thêm một thành viên. Tất cả đều hợp pháp. Tất cả cũng không thể phân biệt được theo hình thức từ mẫu "đăng nhập bất thường, xác nhận ngay" mà những kẻ lập mưu phishing đã sử dụng trong nhiều năm.
Công ty báo cáo rằng chiến dịch giảm tải đã hoạt động như một động cơ tăng trưởng — nó đã thêm khoảng 5,9 triệu người đăng ký trong quý mà chia sẻ trả phí của Mỹ được triển khai, một con số vượt quá kỳ vọng của Wall Street và làm thay đổi lại toàn bộ quan điểm của ngành công nghiệp về chia sẻ như là một khoảng trống cần được kiếm tiền. Vì vậy, cảnh báo không phải là một ống dẫn trung lập. Đó là một cơ chế giữ chân và bán thêm mặc một dây đeo cổ nói rằng BẢO MẬT. Spotify, Disney+, và những công ty khác đã chạy các biến thể của cùng một chiêu thức.
Làm thế nào một chiếc giả lại lọt qua bạn?
Nó sao chép một email mà bạn đã được dạy để tuân theo. Khi một nền tảng thực sự điều hòa cho bạn mong đợi các thông báo bảo mật tài khoản với một nút thân thiện lớn, sự cảnh báo của bạn sẽ giảm đối với những cái giả. Ủy ban Thương mại Liên bang Mỹ đã gắn cờ chính xác loại mô hình này trong các cảnh báo cho người tiêu dùng của mình: các thông báo giả mạo các dịch vụ phát trực tuyến hoặc dịch vụ đăng ký tuyên bố rằng thanh toán đã thất bại hoặc đăng nhập trông đáng ngờ, hướng bạn đến một trang giống như vậy nhằm thu thập mật khẩu và thẻ của bạn.
Dấu hiệu gần như không bao giờ nằm trong thiết kế, đó là lý do tại sao việc nhìn bằng mắt "nó có trông có thật không" không thành công. Nó nằm trong các tiêu đề. Một thông báo Netflix thực sự vượt qua SPF và DKIM cho miền netflix.com và liên kết với DMARC; một bản giả thường không vượt qua liên kết hoặc đến từ một miền anh em như netffix-billing.com. Phản xạ của bạn không thể đọc SPF. Phần mềm có thể — một hộp thư đến AI tốt gắn cờ phishing kiểm tra xác thực trước khi bạn bao giờ thấy dòng chủ đề. Ngoài ra: di chuột qua nút. Các liên kết phát trực tuyến thực sự đi đến miền của chính thương hiệu, không phải một bộ rút gọn hoặc một chuỗi các ký tự ngẫu nhiên.
Bạn thực sự nên làm gì khi một cái hạ cánh?
Không bao giờ nhấp vào nút trong email — hãy tới ứng dụng hoặc gõ địa chỉ của riêng bạn. Đây là thói quen duy nhất giúp đánh bại toàn bộ danh mục, bởi vì mọi phiên bản của trò lừa này phụ thuộc vào việc bạn sử dụng liên kết của họ thay vì liên kết của riêng bạn. Nếu tài khoản của bạn thực sự bị truy cập, bạn sẽ thấy nó trong cài đặt của mình dưới các đăng nhập gần đây, và bạn có thể đặt lại mật khẩu và đăng xuất tất cả các thiết bị từ đó.
Xử lý các thông báo thanh toán không thành công theo cách tương tự. Hướng dẫn của FTC là rõ ràng: các công ty mà bạn giao dịch sẽ không gửi email cho bạn một liên kết yêu cầu chi tiết thẻ của bạn để tránh mất dịch vụ. Nếu Netflix muốn tiền của bạn, nó sẽ cho bạn biết bên trong ứng dụng mà bạn đã thanh toán. Phần khó chịu là các nền tảng đã làm cho điều này khó khăn một cách cố ý. Bằng cách ăn mặc tiếp thị như một cảnh báo, họ đã dành nhiều năm dạy một tỷ người rằng một email tài khoản khẩn cấp xứng đáng nhấp vào. Những kẻ lừa chỉ đơn giản là đang thu thập về bài học.
Nguồn
- Netflix Q2 2023 shareholder letter — paid-sharing rollout and subscriber additions
- FTC Consumer Alerts — phishing posing as subscription/account-security messages
- Netflix Help: extra member and sharing — paid extra-member add-on and household verification