read receipts
פתיחות הדוא"ל שלך הן שקר, ואפל היא שמסיעה אותו
מאז 2021, Apple Mail מתיימר לפתוח את כל הדיוור שלך בשבילך. טוב לפרטיות שלך, קטסטרופלי לכל מי שעדיין סומך על שיעורי פתיחה.
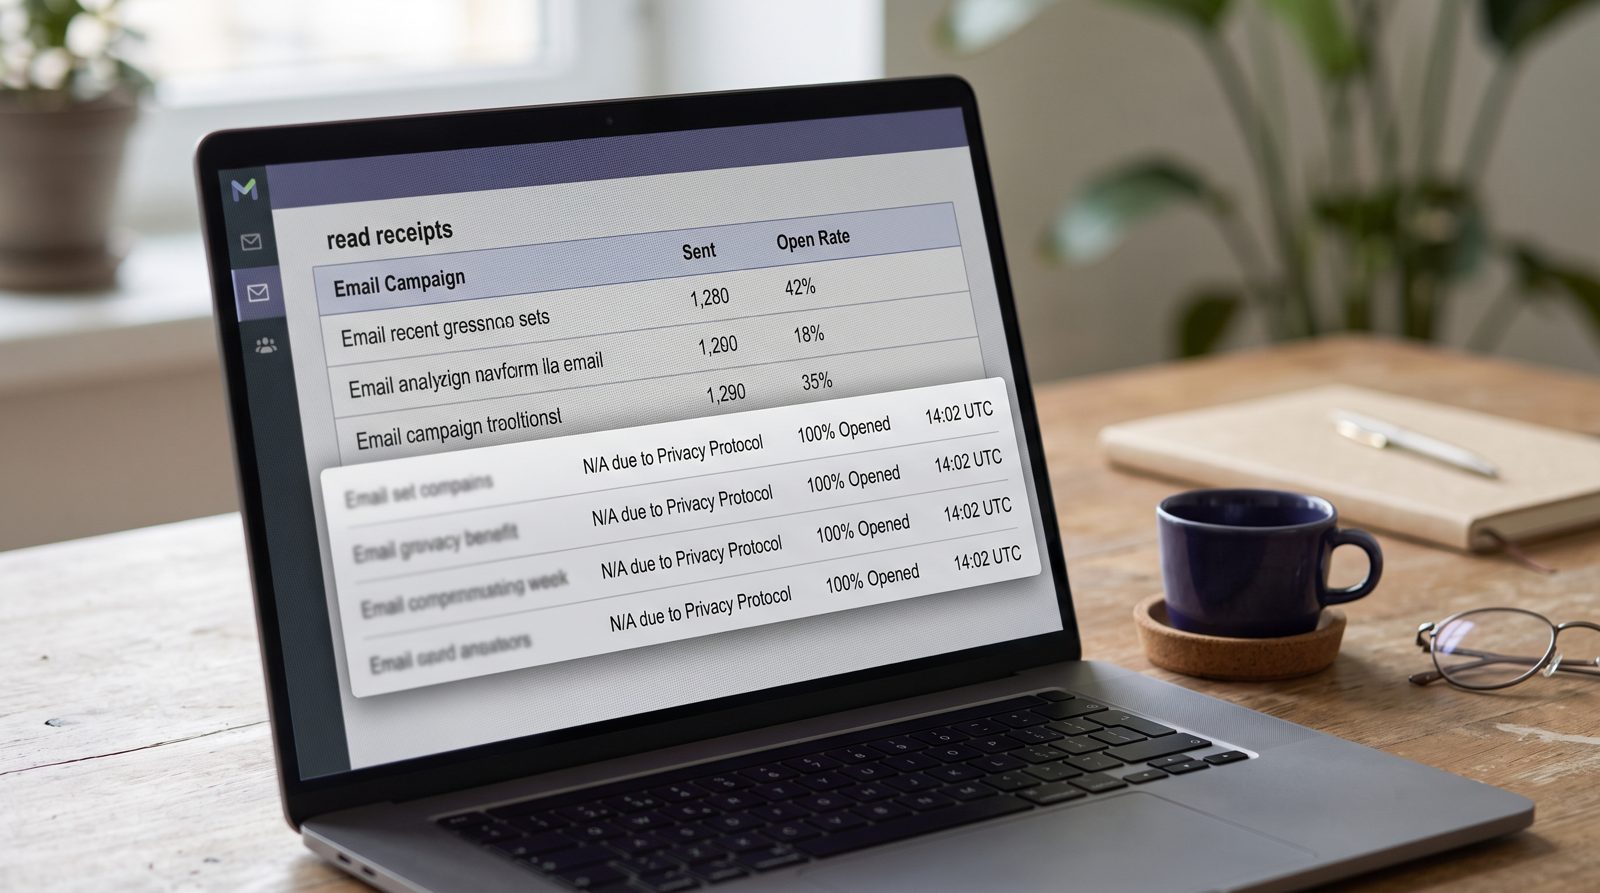
אם אתה במכשיר Apple ומשתמש באפליקציית ה-Mail המובנית, צוות השיווק מאחורי כל דיוור שאתה מקבל חושב שפתחת את ההודעה האחרונה שלהם — אפילו את אלו שמחקת בלי לקרוא. מאז ספטמבר 2021, Apple Mail Privacy Protection מביא בשקט כל פיקסל מעקב דרך proxy בשליטת Apple, לפני שתגע בשום דבר. התוצאה: פתיחה מזויפת, בזמן מזויף, ממיקום מזויף. זו הגנה אמיתית. היא גם שברה את המדד היחיד שעליו בנוי שיווק דוא"ל.
מה בדיוק Apple Mail Privacy Protection עושה?
היא טוענת מראש את פיקסל ההשגחה הבלתי נראה המוסתר בדיוורי שיווק, ואז מסירה את כל מה שפיקסל זה תוכנן לגנוב. Apple הכריזה על זה ב-WWDC ביוני 2021 והשיקה אותו עם iOS 15 בספטמבר. כשזה פעיל, Mail משדר את הבקשה לתמונה 1x1 הזו דרך שרתים של Apple שלה, כך שהשולח לא לומד שום דבר שימושי.
הפיקסל הוא טריק ישן. משווקת משתמשת בתמונה זעירה עם כתובת URL ייחודית; כשאפליקציית הדוא"ל שלך טוענת אותה, השרת שלהם רושם שפתחת את ההודעה, בערך מתי, כתובת ה-IP שלך (שנותנת מיקום משוער), ואיזה מכשיר ולקוח שהשתמשת. כך הם בונים את «שיעור הפתיחה» וניחוש היכן אתה גר.
ה-proxy של Apple מנטרל את הכל. כתובת ה-IP הופכת לכתובת Apple כללית באזורך הרחב. החותמת הזמן הופכת לרגע שבו Apple טענה את הפיקסל, לא הרגע שקראת. וחשוב ביותר, היא טוענת את הפיקסל הזה בין אם פתחת את הדוא"ל ובין אם לא.
אז איך היא יוצרת שיעור פתיחה מזויף?
כי Apple טוענת את הפיקסל באופן אוטומטי, השרת של השולח רושם «פתיחה» לדוא"ל שמעולם לא הסתכלת עליו. הכפל את זה על כל רשימה, והמספר שמשווקים סמכו עליו למשך עשרים שנה הופך לרעש.
ההיקף הוא הבעיה. Litmus, שעוקבת אחר איזה לקוחות דוא"ל אנשים בעצם קוראים בהם דוא"ל, מציבה את הנתח של Apple Mail בכל הפתיחות דוא"ל הרבה יותר מ-50% — כלומר יותר מחצי מכל פתיחה מעוקבת מגיעה כעת מלקוח שעלול לזייף אותה. קמפיין שאכן קיבל 20% מהאנשים לפתיחה יכול להדווח 40% או יותר, מנופח על ידי בוטי ההטעינה המוקדמת של Apple.
זה משפיע החוצה. «פתיחה» לא הייתה אף פעם רק מספר ריק של משמעות. משווקים השתמשו בו כדי להפעיל קמפיינים של שליחה חוזרת, כדי להחליט אילו שורות נושא עבדו, כדי לגזז מנויים מתים, וכדי לתזמן שליחות לפי מתי מישהו בדרך כלל קורא. הנח למכונה הזו פתיחות מזויפות בשעה מזויפת וכל החלטה בעתידה משתנה. בדיקות A/B על שורות נושא עכשיו מודדות בחלקן את לוח הזמנים של הטעינה המוקדמת של Apple, לא סקרנות אנושית.
האם זה בעצם מגן עליך, או שזה תיאטרון?
זה מגן עליך, וזו תכונת הפרטיות הנדירה שלא עולה לך שום דבר להשתמש בה. אתה לא מגדיר שום דבר מעבר ללחיצה על «הגן על פעילות דוא"ל» בפעם הראשונה ש-Mail שואל. אין עוקב שרואה את ה-IP האמיתי שלך, את זמן הקריאה האמיתי שלך, או האם פתחת בכלל. לפעם אחת ברירת המחדל היא האפשרות הפרטית.
ההסתייגות הכנה: היא מכסה רק את הפיקסל, ורק באפליקציית Mail של Apple. לחץ על קישור בתוך הדוא"ל והנך זה עתה מסר לשולח אות חדש ואמיתי — ההקשה שלך, ה-IP שלך, המכשיר שלך. פתח את אותו דיוור ב-Gmail או בדפדפן והגנה לא ישימה. וזה לא עושה שום דבר כנגד הדוא"ל המכוער יותר בתיבת הנכנס שלך: חוסם פיקסל לא יגיד חשבונית אמיתית מזויפת, וזה סוג של שיפוט שה-AI שמסמן הונאת חשבוניות בנוי עבורו.
הפסק הקול: Apple עשתה משהו ממש פרו-משתמש ובאותו הנע, זרעה מלח תחת המדד האהוב של כל תעשייה. משווקים בילו שנתיים בהגילוי מחדש שלחיצות, תשובות וקניות בפועל היו המספרים שהשמעו משמעות. שיעור הפתיחה היה תמיד קצת סיפור שסיפרנו לעצמנו. Apple רק עשתה את זה לאחד ברור.
מקורות
- Apple Newsroom — WWDC 2021 announcement of Mail Privacy Protection with iOS 15
- Litmus — email client market share, Apple Mail's share of tracked opens
- Apple Support — how Protect Mail Activity works and how to enable it