read receipts
Deine E-Mail-Öffnungen sind eine Lüge, und Apple ist derjenige, der sie erzählt
Seit 2021 täuscht Apple Mail vor, deine Newsletter für dich zu öffnen. Großartig für deine Datenschutz, katastrophal für alle, die Öffnungsraten noch vertrauen.
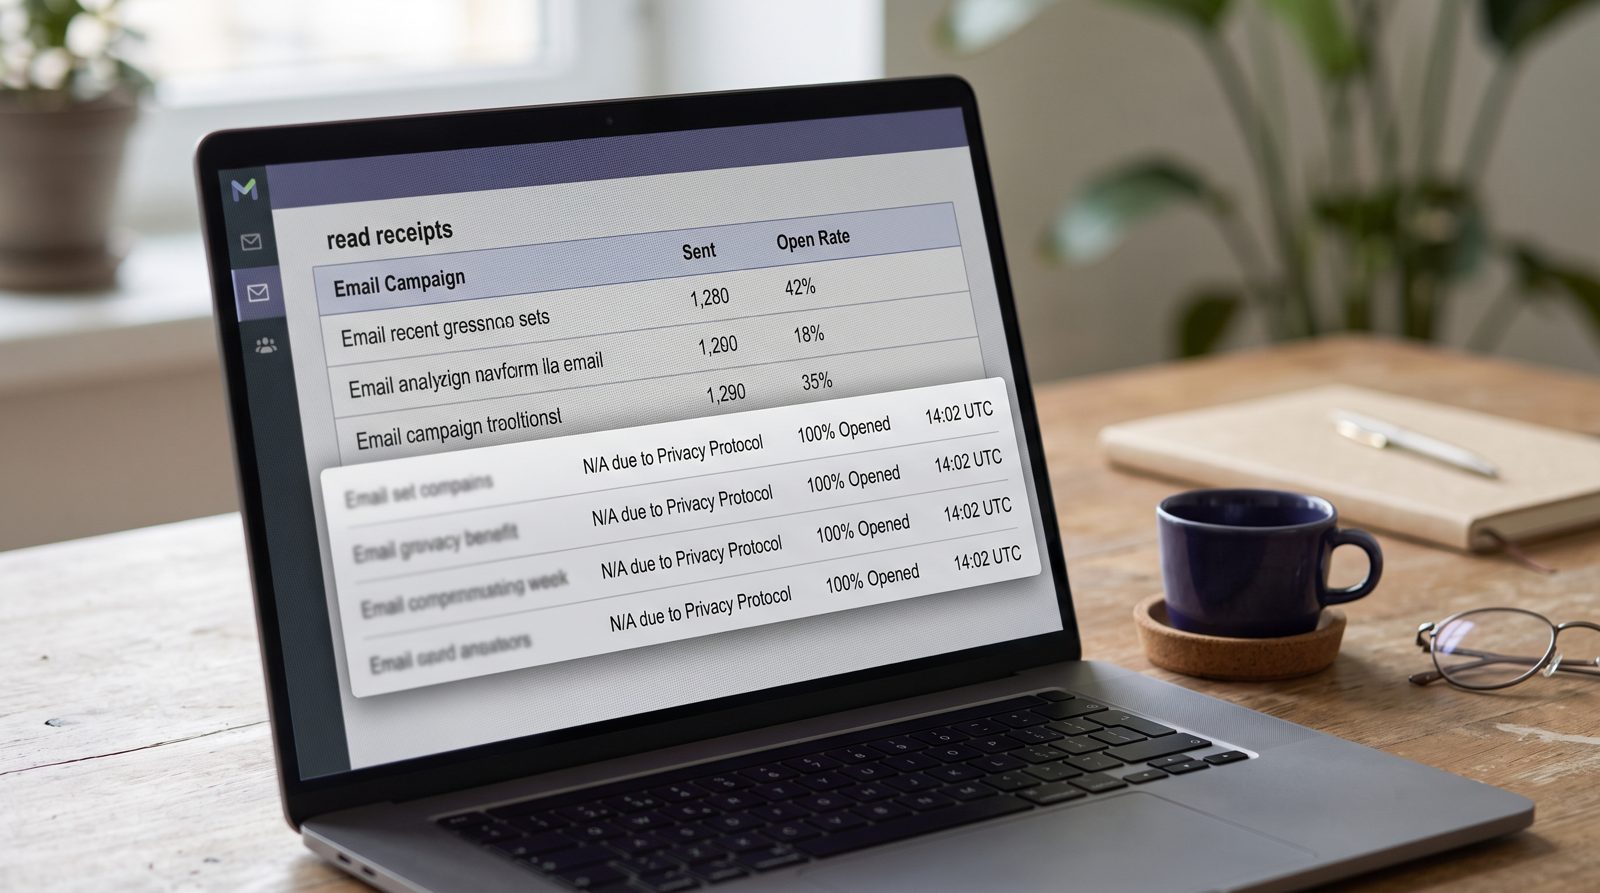
Wenn du ein Apple-Gerät nutzt und die integrierte Mail-App verwendest, glaubt das Marketing-Team hinter jedem Newsletter, den du erhältst, dass du ihre letzte E-Mail geöffnet hast – auch diejenigen, die du ungelesen gelöscht hast. Seit September 2021 ruft Apples Mail Privacy Protection stillschweigend jeden Tracking-Pixel über einen von Apple kontrollierten Proxy ab, bevor du etwas berührst. Das Ergebnis: eine gefälschte Öffnung, zu einer gefälschten Zeit, von einem gefälschten Ort. Das ist echter Schutz. Es hat auch die einzige Metrik zerstört, auf der E-Mail-Marketing aufgebaut war.
Was macht Apples Mail Privacy Protection eigentlich?
Sie lädt den unsichtbaren Tracking-Pixel, der in Marketing-E-Mails versteckt ist, vor und entfernt dann alles, das dieser Pixel stehlen sollte. Apple kündigte es auf der WWDC im Juni 2021 an und lieferte es mit iOS 15 im September aus. Wenn du es aktiviert hast, leitet Mail die Anfrage für dieses 1x1-Bild über Apples eigene Server, sodass der Absender nichts Nützliches erfährt.
Der Pixel ist ein alter Trick. Ein Vermarkter bettet ein winziges Bild mit einer eindeutigen URL ein; wenn deine Mail-App es lädt, protokolliert der Server des Absenders, dass du die Nachricht geöffnet hast, ungefähr wann, deine IP-Adresse (die groben Standort angibt) und welches Gerät und Client du verwendest hast. So bauen sie die „Öffnungsrate" auf und erraten, wo du lebst.
Apples Proxy macht all das zunichte. Die IP wird zu einer generischen Apple-Adresse in deiner breiten Region. Der Zeitstempel wird zum Moment, in dem Apple den Pixel abgerufen hat, nicht zum Moment, in dem du gelesen hast. Und entscheidend ist: Sie ruft diesen Pixel ab, egal ob du die E-Mail öffnest oder nicht.
Wie erzeugt das eine gefälschte Öffnungsrate?
Da Apple den Pixel automatisch lädt, protokolliert der Server des Absenders eine „Öffnung" für Post, die du dir nie angeschaut hast. Multipliziere das über eine Liste hinweg, und die Zahl, der Vermarkter zwanzig Jahre lang vertraut haben, wird zum Rauschen.
Der Maßstab ist das Problem. Litmus, das verfolgt, in welchen E-Mail-Clients Menschen tatsächlich E-Mails lesen, beziffert Apples Mail-Anteil an allen gemessenen Öffnungen deutlich über 50 % – was bedeutet, dass mehr als die Hälfte jeder erfassten Öffnung nun von einem Client kommt, der sie möglicherweise fälscht. Eine Kampagne, die wirklich 20 % der Personen zum Öffnen bewegt hat, kann 40 % oder höher melden, aufgebläht durch Apples Pre-Fetching-Bots.
Das wirkt sich nach außen aus. „Öffnung" war nie nur eine Eitelkeitszahl. Vermarkter nutzten sie, um Kampagnen zum erneuten Versenden auszulösen, um zu entscheiden, welche Betreffzeilen funktionieren, um tote Abonnenten auszusortieren und um den Versand zeitlich so zu planen, wann jemand normalerweise liest. Füttere diese Maschine mit gefälschten Öffnungen zu einer gefälschten Uhrzeit und jede nachgelagerte Entscheidung driftet ab. A/B-Tests zu Betreffzeilen messen nun teilweise Apples Abrufplan, nicht menschliche Neugier.
Schützt dich das wirklich, oder ist es Theater?
Es schützt dich, und es ist das seltene Datenschutz-Feature, das dich nichts kostet. Du konfigurierst nichts außer dem Antippen von „E-Mail-Aktivität schützen", wenn Mail dich das erste Mal fragt. Kein Tracker sieht deine echte IP, deine echte Lesezeit oder ob du überhaupt geöffnet hast. Für einmal ist die Standardeinstellung die private Option.
Der ehrliche Vorbehalt: Er deckt nur den Pixel ab, und nur in Apples Mail-App. Klicke auf einen Link in der E-Mail und du hast dem Absender gerade ein frisches, echtes Signal gegeben – dein Tippen, deine IP, dein Gerät. Öffne denselben Newsletter in Gmails App oder einem Browser und der Schutz gilt nicht. Und er tut nichts gegen die hässlichere Post in deinem Posteingang: Ein Pixel-Blocker kann eine echte Rechnung nicht von einer gefälschten unterscheiden, was die Art von Urteilskraft ist, für die eine KI, die Rechnungsbetrug kennzeichnet, gemacht ist.
Das stille Urteil: Apple tat etwas wirklich Benutzorientiertes und bestallte in derselben Bewegung die Erde unter der liebsten Metrik einer ganzen Industrie. Vermarkter verbrachten zwei Jahre damit, wiederzuentdecken, dass Klicks, Antworten und tatsächliche Käufe die Zahlen waren, die etwas bedeuteten. Die Öffnungsrate war immer schon ein bisschen eine Geschichte, die wir uns selbst erzählten. Apple machte sie nur zu einer offensichtlichen.
Quellen
- Apple Newsroom — WWDC 2021 announcement of Mail Privacy Protection with iOS 15
- Litmus — email client market share, Apple Mail's share of tracked opens
- Apple Support — how Protect Mail Activity works and how to enable it