read receipts
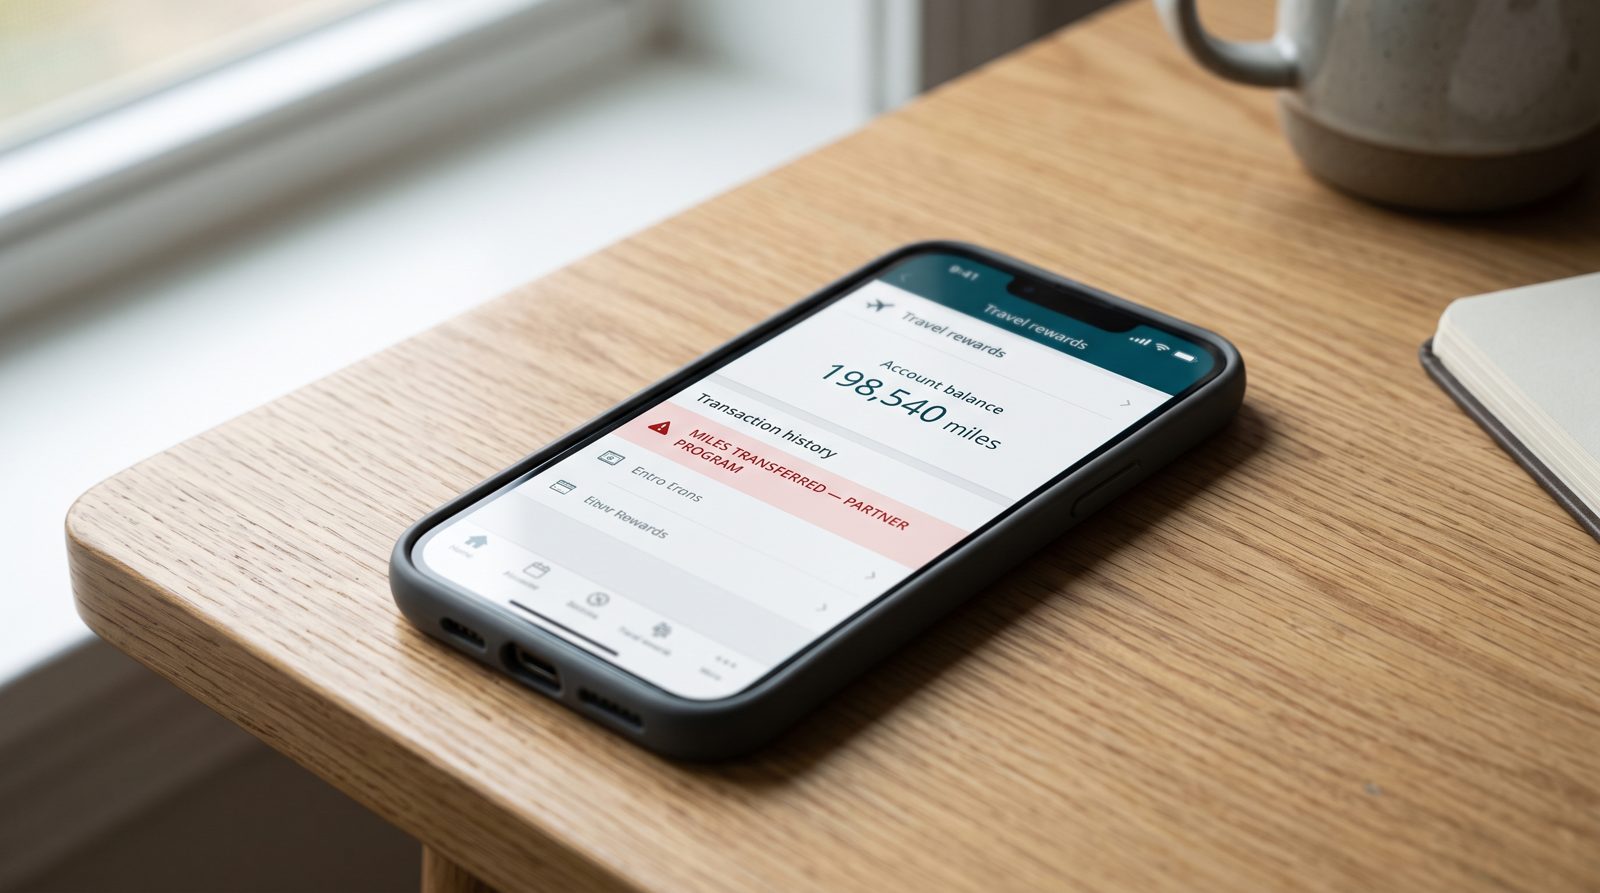
دزدها از کارت اعتباری شما صرفنظر کردند و مستقیم به سراغ مایلهای پروازی شما رفتند
موجودیای که شما دو بار در سال چک میکنید، همان موجودیای است که مجرمان هر روز چک میکنند — و تبدیل کردن آن به پول نقد به ندرت هیچ هشداری را فعال میکند.
حساب هکشدهای از American Airlines AAdvantage با موجودی مایل خوب در انجمنهای تقلب، کسری از ارزش واقعی آن مایلها به فروش میرسد، و این تخفیف کل فریب است. مایلها برای شما مثل پول Monopoly به نظر میرسند. برای کسی که آنها را میدزدد، آنها موجودی است.
ریاضیات ناراحتکننده اینجاست. کارت اعتباری شما دارای بخش تقلب است که هنگام تراکنش عجیبای پیامک میفرستد، یک فرآیند chargeback دارد، و سقف قانونی برای مسئولیت شما وجود دارد. حساب وفاداری شما تقریباً هیچ کدام از اینها را ندارد. وقتی کسی ۲۰۰٬۰۰۰ امتیاز Hilton را به یک رزرو خالی میکند یا مایلهای شما را به برنامه شریک منتقل میکند، هیچ بانکی تماس نمیگیرد. شرکت هواپیمایی حساب را به گونهای که Chase کارت را متوقف میکند، متوقف نمیکند. سرقت دقیقاً مثل رفتار عادی مشتری به نظر میرسد، زیرا استفاده از امتیازات رفتار عادی است.
این شکاف دلیل این است که «تأیید حساب پاداش شما» در صندوق ورودی شما در حال رونق است.
چرا کمترین موجودی محافظتشده، بیشترین موجودی مطلوب است
حسابهای وفاداری دزدیشده در بازارهای زیرزمینی به سرعت معامله میشوند، و محققان قیمتگذاری را مستند کردهاند. شاخص dark web جاری Comparitech حسابهای هکشده را در سراسر دستهبندیها ردیابی کرده است، با ورودیهای پاداش و هواپیما از چند دلار تا چند ده دلار بسته به موجودی. خریدن ارزان، تبدیل آسان به پروازها، شبهای هتلی، کارتهای هدیه، یا امتیازات فروختهشده که قبل از آنکه کسی متوجه شود، از طریق دلالهای شخص ثالث منتقل میشوند.
مقیاس نظری نیست. FTC بیش از ۳۳۰٬۰۰۰ گزارش تقلب مرتبط با phishing را در یک سال اخیر ثبت کرده است، و لوریهای «فعالسازی مجدد حساب شما» یک ابزار فعال این دستهبندی است دقیقاً به این دلیل که نیاز ندارند مثل انتقال بانکی جعلی به نظر برسند. یادداشتی درباره انقضای مایلها یا یک «ورود مریب در پروفایل پاداش شما» توسط افرادی کلیک میشود که هرگز روی انتقال سیم جعلی کلیک نمیکنند. شما در مورد امتیازات بیدغدغه هستید. این بیدغدغگی exploit است.
و شرکتهای هواپیمایی کند بودهاند. سالها طول کشید — و تعدادی تصرف حساب — قبل از آنکه حاملهای بزرگ ایالات متحده احراز هویت چندعاملی را فشار دهند و摩اکتشن روی انتقالهای شریک قرار دهند. Delta، United، و American اکنون محافظهای ورود قویتر را ارائه یا الزامی میکنند، اما بسیاری از حسابها هنوز هم پشت رمزی هستند که در سال ۲۰۱۶ دوباره استفاده کردید.
نشانهها، زیرا همیشه نشانهای وجود دارد
ایمیل وفاداری واقعی تقریباً هرگز از شما نمیخواهد که با کلیک کردن روی صفحه ورود «تأیید» کنید. وقتی آن فرود میآید، سه کار خستهکننده انجام دهید:
- فرستنده واقعی را بررسی کنید، نه نام نمایشی. «American Airlines» با حروف تیره چیزی نمیشود؛ نشانی پشت آن اهمیت دارد. پیامی که تطابق SPF، DKIM، یا DMARC ندارد — سه بررسی که اثبات میکند دامنه واقعاً ایمیلی را فرستاده است — صرفنظر از اینکه لوگو چقدر تمیز به نظر برسد، تقلب است. این دقیقاً لایهای است که xmail قبل از اینکه شما پیام را ببینید، میخواند.
- هرگز از ایمیل وارد نشوید. یک برگه جدید باز کنید، آدرس شرکت هواپیمایی را خود تایپ کنید، و موجودی خود را آنجا بررسی کنید. اگر مشکل «فوری» در سایت واقعی وجود ندارد، وجود ندارد.
- MFA را روشن کنید و انتقالها را قفل کنید. تنها چیزی که میتوانید انجام دهید این است که مایلهای خود را بدون عامل دوم غیرقابل انتقال کنید.
چیزی که شایسته توجه است: شما برای یک دهه آموزش دیدهاید کارت را محافظت کنید و به امتیازات بیتوجه باشید. افرادی که شما را phishing میکنند این را بهتر از خودتان میدانند. آنها به دنبال عددی در کیف پول شما نیستند. آنها به دنبال عددی هستند که فراموش کردید دارید.
منابع
- FTC Consumer Sentinel — Phishing and imposter fraud report volumes
- Comparitech — Dark-web pricing index for hacked accounts including rewards logins
- American Airlines AAdvantage — AAdvantage account and security options