read receipts
Tjuvar hoppade över ditt kreditkort och gick direkt på dina flygmil
Saldot du kollar två gånger om året är det som kriminella kollar varje dag — och att ta ut det löser sällan en enda larm.
Ett hackat American Airlines AAdvantage-konto med ett bra mil-saldo säljs på bedrägeriforumen för en bråkdel av vad dessa mil är värda, och den rabatten är hela scammet. Mil känns som Monopoly-pengar för dig. För någon som stjäl dem är det inventering.
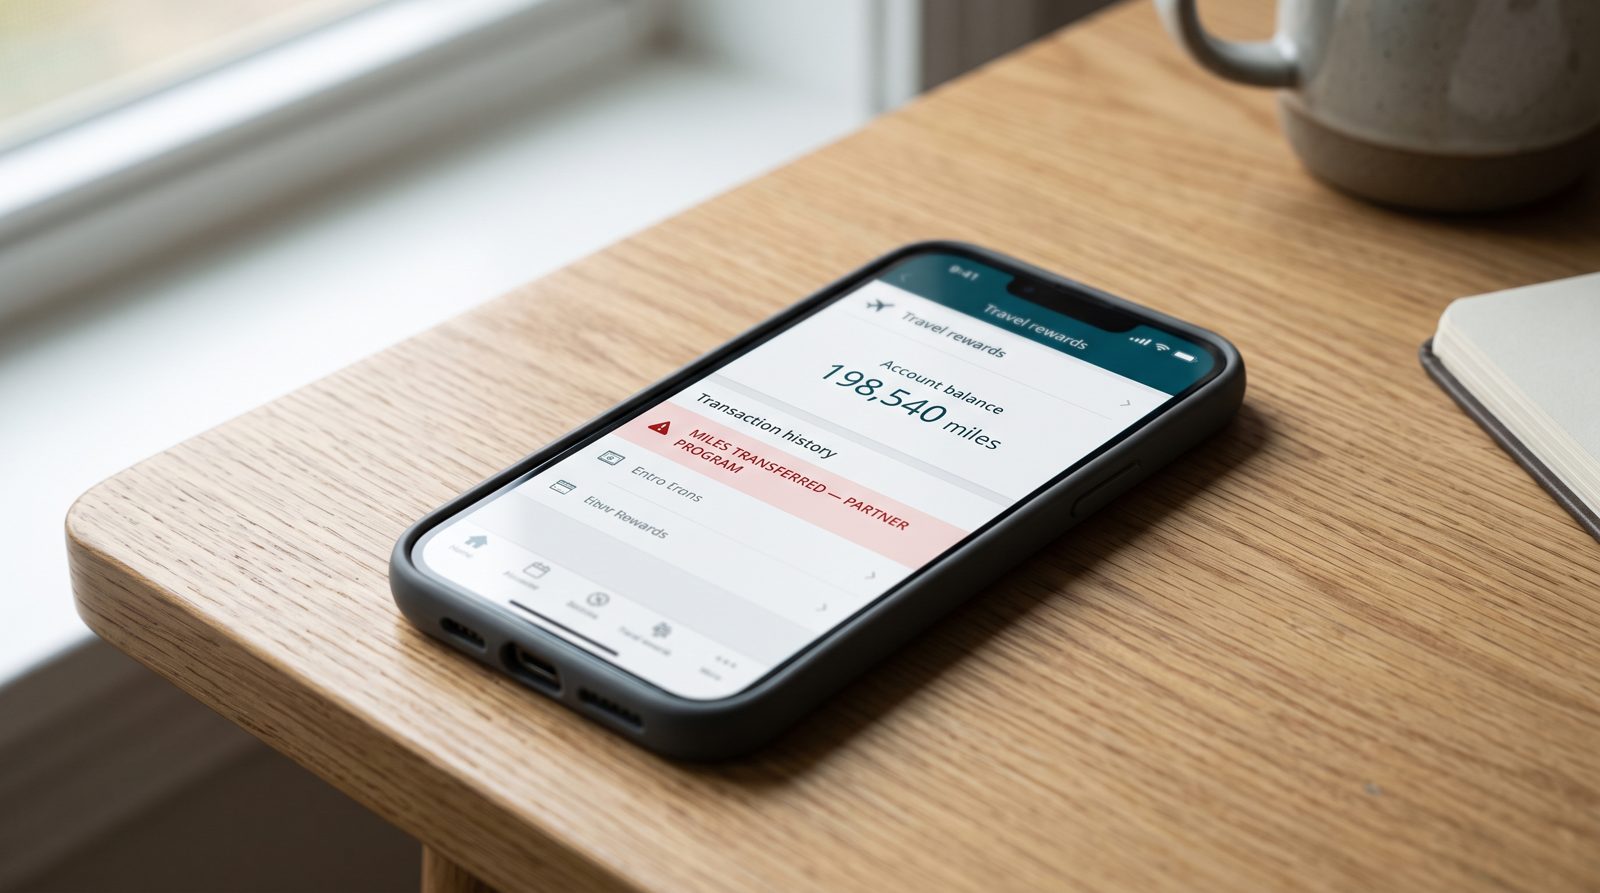
Här är den obehagliga matematiken. Ditt kreditkort har en bedrägeriavdelning som skickar ett sms när en debitering ser konstigt ut, en återbetalningsprocess och ett juridiskt begränsat ansvar. Ditt lojalitetskonto har nästan inget av det. När någon tömer 200 000 Hilton-poäng till en bokning eller överför dina mil till ett partnerprogram, ringer ingen bank. Flybolaget fryser inte kontot på samma sätt som Chase fryser ett kort. Stölden ser ut precis som normalt kundbeteende, för att lösa in poäng är normalt kundbeteende.
Det är denna klyfta som gör att "bekräfta ditt belöningskonto" har en period i din inbox.
Varför det minst bevakade saldot är det mest eftertraktade
Stulna lojalitetskonton handlas livligt på underjordiska marknader, och forskare har dokumenterat prissättningen. Comparitech's pågående dark-web-index har spårat hackade konton mellan kategorier, med belönings- och flygbolagslogins som går för några dollar upp till några dussintals beroende på saldo. Billigt att köpa, lätt att omvandla till flygningar, hotellnätter, presentkort eller återförsäljningspoäng som flyttas genom tredjepartsförmedlare innan någon märker något.
Omfattningen är inte teoretisk. FTC loggade mer än 330 000 bedrägerirapporter relaterade till phishing under ett enda år nyligen, och "återaktivera ditt konto"-lockningar är ett arbetshäst i denna kategori precis för att de inte behöver se ut som en bank. En notering om utgående mil eller en "misstänkt inloggning på din belöningsprofil" klickas av människor som aldrig skulle klicka på en falsk banköverföring. Du är avslappnad om poäng. Den avslappningen är exploateringen.
Och flygbolagen har varit långsamma. Det tog år — och en serie kontövertaganden — innan stora amerikanska flygbolag push-notifierade flerfaktorsautentisering och lade till friktion vid partneröverföringar. Delta, United och American erbjuder eller kräver nu starkare inloggningsskydd, men många konton sitter fortfarande bakom ett lösenord som du återanvände 2016.
Tecknen, för det finns alltid tecken
Ett verkligt lojalitetsmail ber nästan aldrig dig att "verifiera" genom att klicka igenom till en inloggningssida. När ett landar, gör tre tråkiga saker:
- Kontrollera den faktiska avsändaren, inte visningsnamnet. "American Airlines" i fet stil betyder ingenting; adressen bakom det gör. Ett meddelande som misslyckas SPF-, DKIM- eller DMARC-justering — de tre kontrollerna som bevisar att en domän verkligen skickade ett mail — är en förfalskning oavsett hur rent logotypen ser ut. Det här är exakt det lager som xmail läser innan du någonsin ser meddelandet.
- Logga aldrig in från e-postmeddelandet. Öppna en ny flik, skriv själv flygbolagets adress och kontrollera ditt saldo där. Om det "brådskande" problemet inte finns på den verkliga webbplatsen, existerar det inte.
- Slå på MFA och lås överföringar. Det enda mest värdefulla du kan göra är att göra dina mil omöjliga att flytta utan en andra faktor.
Det som är värt att fundera på: du har tränade under ett decennium att skydda kortet och ignorera poängen. De människor som phishar dig vet det bättre än du gör. De är inte efter numret i din plånbok. De är efter numret som du glömde att du hade.
Källor
- FTC Consumer Sentinel — Phishing and imposter fraud report volumes
- Comparitech — Dark-web pricing index for hacked accounts including rewards logins
- American Airlines AAdvantage — AAdvantage account and security options