read receipts
גנבים דילגו על כרטיס האשראי שלך והלכו ישר למיילים של הטיסה שלך
הסכום שאתה בודק פעמיים בשנה הוא זה שפושעים בודקים כל יום — והמרת אותו לכסף כמעט לא מפעילה אזעקה אחת.
חשבון American Airlines AAdvantage שנחטף עם יתרת מיילים בריאה נמכר בפורומי הונאה בשבריר מהערך של המיילים הללו, וההנחה הזו היא כל ההונאה. מיילים נראים כמו כסף מונופול בעיניך. למישהו שגוזל אותם, זה מלאי.
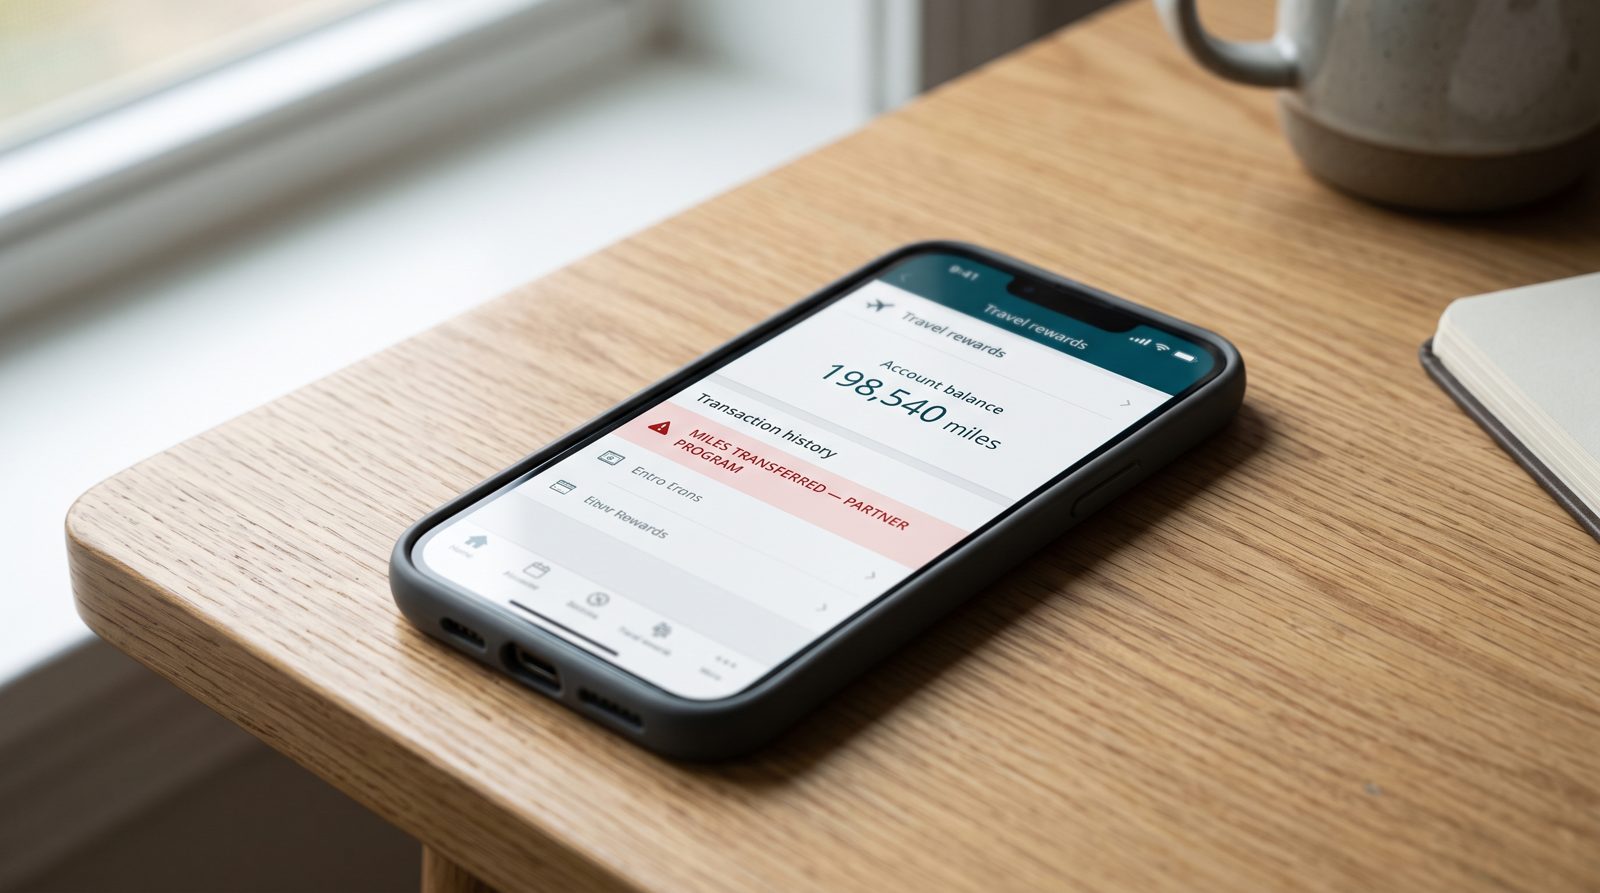
הנה המתמטיקה הלא נוחה. לכרטיס האשראי שלך יש חטיבת הונאה שמשלחת לך הודעה כשחיוב נראה מוזר, תהליך chargebacks, וגבול חוקי על האחריות שלך. לחשבון הנאמנות שלך כמעט אין דבר מזה. כאשר מישהו מרוקן 200,000 Hilton points להזמנה או מעביר את המיילים שלך לתוכנית שותף, לא בנק קורא. חברת התעופה לא מקפיאה את החשבון באופן שבו Chase מקפיאה כרטיס. הגניבה נראית בדיוק כמו התנהגות רגילה של לקוח, כי זימון נקודות היא התנהגות רגילה של לקוח.
הפער הזה הוא הסיבה לכך ש"אשר את חשבון הגמלים שלך" יש רגע בתיבת הדואר שלך.
למה היתרה שמורחקת פחות היא המכונה ביותר
חשבונות נאמנות שנגנבו נסחרים בהצלחה בשווקים תת-קרקעיים, וחוקרים תיעדו את התמחור. המדד לאינטרנט האפל המתמשך של Comparitech עקב חשבונות מפוברקים בקטגוריות שונות, כשניתוח הפרסום וחברות תעופה עולים לכמה דולרים עד כמה עשרות בהתאם ליתרה. זול לקנות, קל להסיח את הדעת לטיסות, לילות במלון, כרטיסי מתנה, או נקודות במחזור שמעובדות דרך שוכרי צד שלישי לפני שמישהו שם לב.
הסולם אינו תיאורטי. ה-FTC רשם יותר מ-330,000 דוחות זיופי דיוג בשנה אחת לאחרונה, וזימות "הפעל מחדש את החשבון שלך" הן כלי עבודה של הקטגוריה הזו בדיוק כי הן לא צריכות להיראות כמו בנק. הערה על מיילים שפג תוקפם או "כניסה חשודה בפרופיל הגמלים שלך" מתקבלת בקליק על ידי אנשים שלעולם לא יקישו על переводט חוט מזויף. אתה רגוע לגבי נקודות. הרגיעות הזו היא ההנצחה.
חברות תעופה היו איטיות. לקח שנים — וסדרה של לקיחות חשבון — לפני שחברות תעופה אמריקאיות גדולות דחפו אימות רב-גורמי והכניסו חיכוך להעברות של שותפים. Delta, United, ו-American כולן מציעות או דורשות הגנות כניסה חזקות יותר, אבל הרבה חשבונות עדיין יושבים מאחורי סיסמה שחזרת עליה ב-2016.
התופעות, כי תמיד יש תופעות
דוא"ל נאמנות אמיתי כמעט לעולם לא מבקש ממך "לאמת" על ידי קליק דרך לעמוד כניסה. כאשר כזה נוחת, עשה שלושה דברים משעממים:
- בדוק את השולח האמיתי, לא את שם התצוגה. "American Airlines" באותיות מודגשות פירושו שום דבר; הכתובת מאחוריו כן. הודעה שנכשלת בהיערכות SPF, DKIM, או DMARC — שלושת הבדיקות המוכיחות שתחום באמת שלח דוא"ל — היא זיוף לא משנה כמה נקי הלוגו נראה. זה בדיוק השכבה ש-xmail קורא לפני שאתה אי פעם רואה את ההודעה.
- לעולם אל תיכנס מהדוא"ל. פתח כרטיסייה חדשה, הקלד את הכתובת של חברת התעופה בעצמך, ובדוק את היתרה שלך שם. אם הבעיה "דחופה" לא קיימת באתר האמיתי, היא לא קיימת.
- הפוך את ה-MFA ונעל העברות. הדבר הכי חשוב שאתה יכול לעשות הוא הפוך את המיילים שלך בלתי ניתנים להעברה ללא גורם שני.
הדבר שכדאי לשבת איתו: נתרגלת למשך עשור לשמור על הכרטיס ולהתעלם מהנקודות. אנשים שמתחזים לך יודעים את זה טוב יותר מאשר אתה. הם לא רודפים אחרי המספר בארנק שלך. הם רודפים אחרי המספר שהשכחת שהיה לך.
מקורות
- FTC Consumer Sentinel — Phishing and imposter fraud report volumes
- Comparitech — Dark-web pricing index for hacked accounts including rewards logins
- American Airlines AAdvantage — AAdvantage account and security options