read receipts
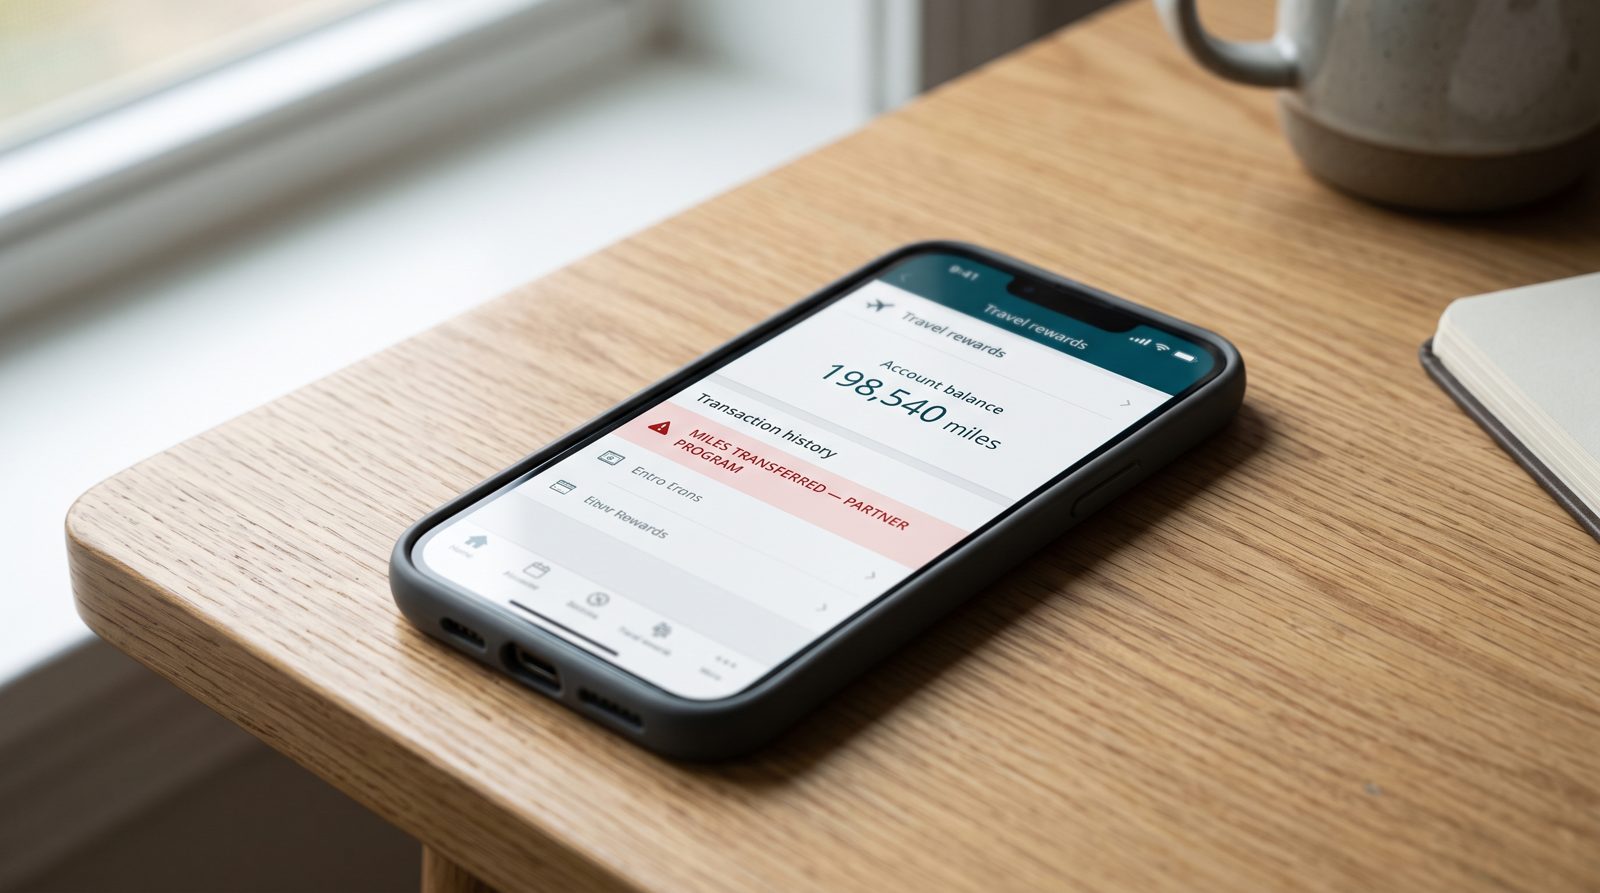
Zloději si vzali vaše letušské míle místo kreditní karty
Zůstatek, kterého si všimnete dvakrát ročně, si zloději kontrolují každý den — a jeho vybavení si prakticky nikoho nevšimne.
Hacknout účet American Airlines AAdvantage se slušným zůstatkem milí se prodá na podvodních fórech za zlomek toho, co jsou ty míle vlastně warte, a tato sleva je celý podvod. Míle se vám zdají jako monopolní peníze. Někomu, kdo je ukradne, jsou to inventář.
Tady je nepříjemná matematika. Vaše kreditní karta má oddělení pro podvody, které vám pošle zprávu, když se poplatek vypadá divně, proces chargebacku a právní limit na vaši odpovědnost. Váš program věrnosti skoro nic z toho nemá. Když někdo vyprázdní 200,000 Hilton bodů na rezervaci nebo převede vaše míle do partnerského programu, žádná banka nevolá. Aerolinky nezmrazí účet tak, jak Chase zmrazí kartu. Krádež vypadá přesně jako normální chování zákazníka, protože uplatnění bodů je normální chování zákazníka.
To je důvod, proč se „potvrdíte váš účet odměn" právě teď objevuje ve vašé schránce.
Proč je nejméně střežený zůstatek tím nejvíce hledaným
Kradené účty věrnosti se obchodují rušně na podzemních trzích a výzkumníci zdokumentovali ceny. Průběžný index tmavého webu od Comparitechu sledoval hacknuté účty v různých kategoriích — odměny a přihlášení aerolinií jdou od pár dolarů až do několika desítek v závislosti na zůstatku. Levné na nákup, snadné na praní do letů, noclehů v hotelech, dárkových karet nebo bodů z obchodu, které se přesouvají přes makléře třetích stran dříve, než si to někdo všimne.
Měřítko není teoretické. FTC zaznamenala více než 330,000 zpráv o podvodech souvisejících s phishingem v jednom nedávném roce a návnady typu „znovu aktivujte svůj účet" jsou pracovním koněm právě té kategorie, protože nemusí vypadat jako banka. Poznámka o vypršení platnosti milí nebo „podezřelé přihlášení v profilu vašich odměn" se klikne od lidí, kteří by nikdy neklikli na falešný převod. Jste uvolnění ohledně bodů. Tato uvolněnost je exploitace.
A aerolinky byly pomalé. Trvalo roky — a řada převzetí účtů — než velké americké letecké společnosti zavedly vícefaktorové ověření a přidaly tření na převody partnerům. Delta, United a American nyní všichni nabízejí nebo vyžadují silnější ochranu přihlášení, ale spousta účtů stále sedí za heslem, které jste znovu použili v roce 2016.
Znaky, protože jsou vždy znaky
Skutečný e-mail programu věrnosti si vás skoro nikdy neprosí „ověřit" kliknutím na stránku přihlášení. Když jeden dorazí, udělejte tři nudné věci:
- Zkontrolujte skutečného odesílatele, ne zobrazované jméno. „American Airlines" tučně znamená nic; adresa za tím ano. Zpráva, která selže při zarovnání SPF, DKIM nebo DMARC — tři kontroly, které dokazují, že doména skutečně poslala e-mail — je padělání bez ohledu na to, jak čisté logo vypadá. To je přesně vrstva, kterou xmail čte, než ji vůbec vidíte.
- Nikdy se nepřihlašujte z e-mailu. Otevřete nový tab, napište si adresu aerolinií sami a zkontrolujte si tam zůstatek. Pokud „naléhavý" problém neexistuje na skutečné stránce, neexistuje.
- Zapněte MFA a zamkněte převody. Jediná nejcennější věc, kterou můžete udělat, je učinit vaše míle nemovitelná bez druhého faktoru.
Věc, kterou stojí za to si uvědomit: byli jste trénováni deset let střežit kartu a ignorovat body. Lidé, kteří vás phishují, to vědí lépe než vy. Nejdou za číslem v peněžence. Jdou za číslem, které jste zapomněli, že máte.
Zdroje
- FTC Consumer Sentinel — Phishing and imposter fraud report volumes
- Comparitech — Dark-web pricing index for hacked accounts including rewards logins
- American Airlines AAdvantage — AAdvantage account and security options