read receipts
Złodzieje pominęli twoją kartę kredytową i poszli prosto po mile lotnicze
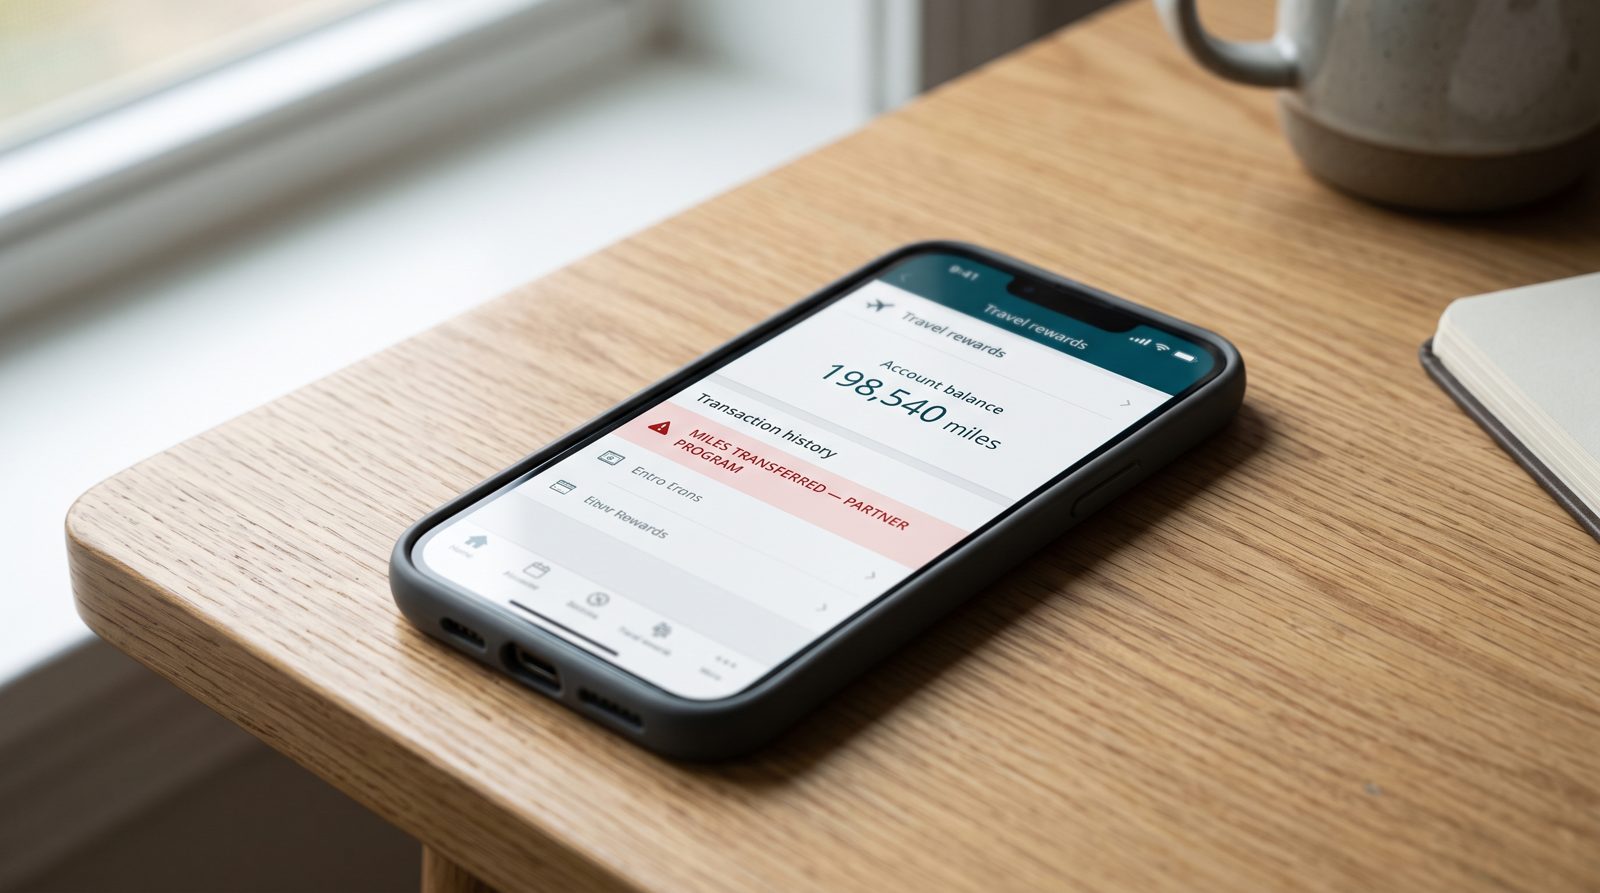
Saldo, które sprawdzasz dwa razy w roku, to to samo saldo, które przestępcy sprawdzają każdego dnia — a wypłacenie go prawie nigdy nie uruchamia żadnego alarmu.
Zhakowany rachunek American Airlines AAdvantage ze zdrową ilością mil jest sprzedawany na forach fraudu za ułamek tego, ile warte są te mile, a ta zniżka to sedno scamu. Mile wydają się tobie pieniądzem z gry Monopoly. Dla kogoś, kto je kradnie, to zapasy.
Oto nieprzyjemna matematyka. Twoja karta kredytowa ma dział zajmujący się oszustwami, który wysyła ci SMS-y, gdy opłata wygląda podejrzanie, proces rozliczenia zwrotnego i prawny limit twojej odpowiedzialności. Twoje konto lojalności ma prawie nic z tego. Gdy ktoś wyczerpuje 200 000 punktów Hilton, rezerwując lot, lub przenosi twoje mile do programu partnera, żaden bank nie dzwoni. Linia lotnicza nie blokuje rachunku w ten sposób, w jaki Chase blokuje kartę. Kradzież wygląda dokładnie jak normalne zachowanie klienta, ponieważ wymienienie punktów jest normalnym zachowaniem klienta.
Ta luka to powód, dla którego „potwierdź swoje konto nagród" ma teraz chwilę w twojej skrzynce odbiorczej.
Dlaczego najsłabiej chronione saldo to to, którego wszyscy chcą
Skradzione konta lojalności handlują szybko na podziemnych rynkach, a badacze udokumentowali ceny. Ciągły indeks sieci dark web Comparitech śledzi zhakowane konta w różnych kategoriach, przy czym hasła do nagród i linii lotniczych są sprzedawane za kilka dolarów do kilkadziesiąt dolarów w zależności od salda. Tanio kupować, łatwo prać w loty, noce hotelowe, karty podarunkowe lub punkty do odsprzedaży, które są przenoszone przez brokerów trzecich, zanim ktoś się zorientuje.
Skala nie jest teoretyczna. FTC zarejestrowała więcej niż 330 000 raportów oszustw związanych z phishingiem w ciągu jednego ostatniego roku, a haki „reaktywuj swoje konto" to kluczowy element tej kategorii dokładnie dlatego, że nie muszą wyglądać jak bank. Notatka o wygasających milach lub „podejrzane logowanie na twoim profilu nagród" są klikane przez ludzi, którzy nigdy by nie kliknęli fałszywego przelewu. Jesteś zrelaksowany w kwestii punktów. To poczucie relaksu to exploit.
A linie lotnicze były powolne. Zajęło lata — i seria przejęć kont — zanim główne linie lotnicze z USA forsowały wielofaktorowe uwierzytelnianie i dodały tarcie do transferów partnerów. Delta, United i American oferują teraz lub wymagają silniejszych ochrony logowania, ale wiele kont wciąż siedzi za hasłem, które ponownie wykorzystałeś w 2016 roku.
Ślady, bo zawsze są ślady
Rzeczywisty e-mail lojalności prawie nigdy nie prosi cię, aby „zweryfikować" się klikając link do strony logowania. Gdy taki wyląduje, zrób trzy nudne rzeczy:
- Sprawdź rzeczywistego nadawcę, nie wyświetlaną nazwę. „American Airlines" pogrubione nic nie znaczy; adres za nim coś znaczy. Wiadomość, która nie przechodzi wyrównania SPF, DKIM lub DMARC — trzech kontroli, które potwierdzają, że domena naprawdę wysłała mail — to fałszerstwo bez względu na to, jak czysty wygląda logo. To dokładnie warstwa, którą xmail czyta, zanim ty kiedykolwiek zobaczysz wiadomość.
- Nigdy się nie loguj z e-maila. Otwórz nową kartę, sam wpisz adres linii lotniczej i sprawdź tam swoje saldo. Jeśli „pilny" problem nie istnieje na rzeczywistej stronie, to nie istnieje.
- Włącz MFA i zablokuj transfery. Najcenniejszą rzeczą, którą możesz zrobić, to udzielić swoim milom niemożliwości poruszania się bez drugiego czynnika.
Rzecz warta rozważenia: byłeś szkolony przez dekadę, aby chronić kartę i ignorować punkty. Ludzie ci phishingują cię wiedzą o tym lepiej niż ty. Nie są po numer w twoim portfelu. Są po numer, który zapomniałeś, że masz.
Źródła
- FTC Consumer Sentinel — Phishing and imposter fraud report volumes
- Comparitech — Dark-web pricing index for hacked accounts including rewards logins
- American Airlines AAdvantage — AAdvantage account and security options