read receipts
Tyve Sprang Over Dit Kreditkort og Gik Lige Efter Dit Flyselskabsmil
Den saldo du tjekker to gange om året, er den som kriminelle tjekker hver dag — og at hæve den udløser næsten ingen alarmer.
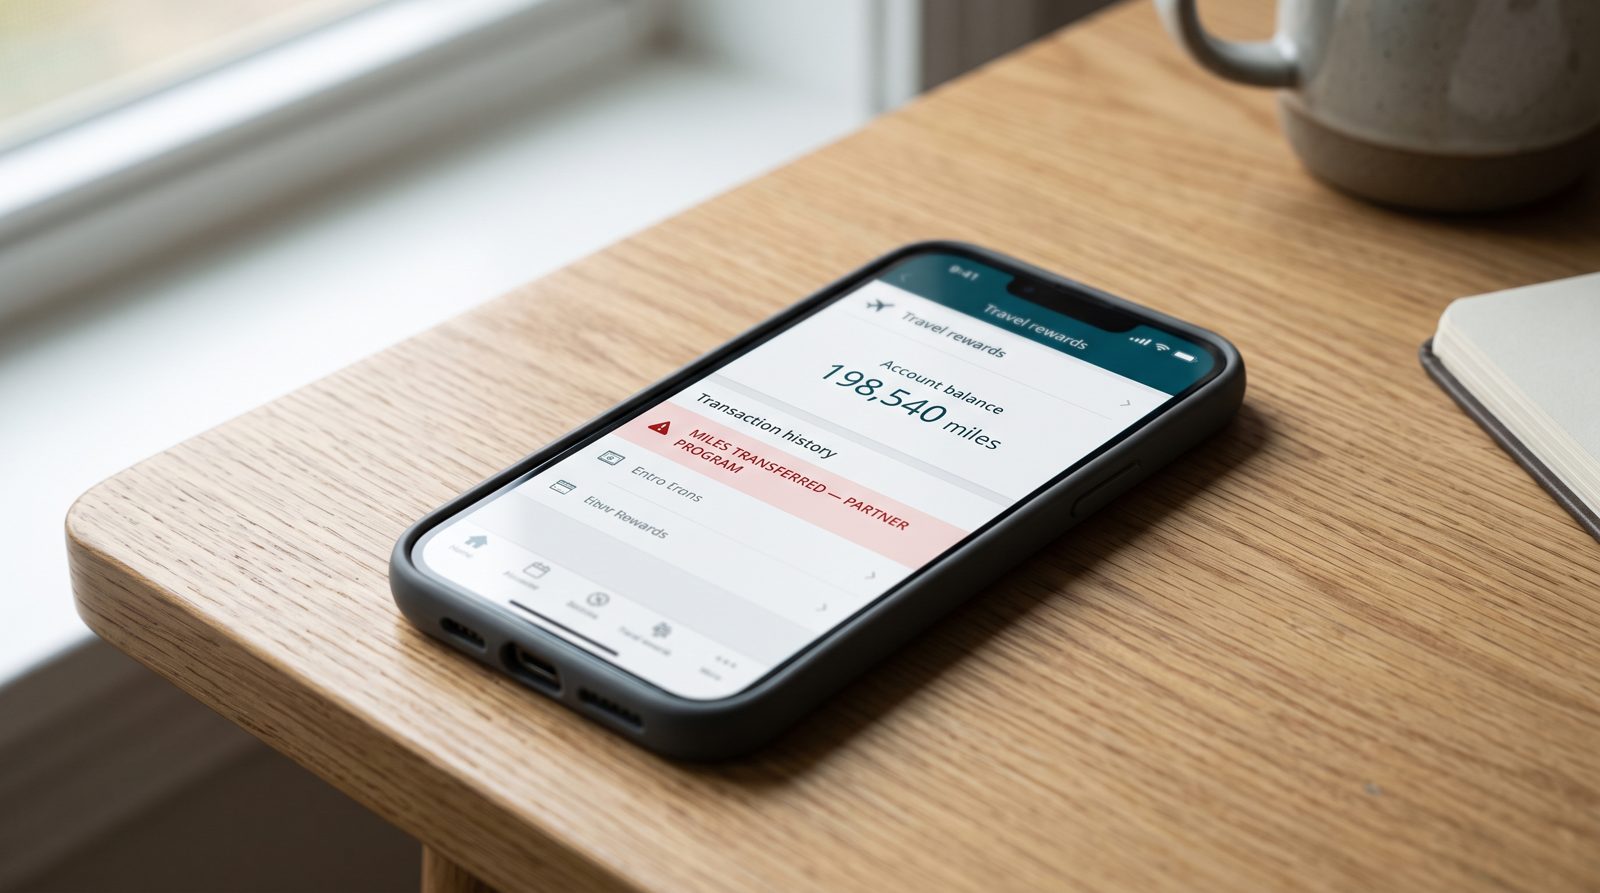
En hacket American Airlines AAdvantage-konto med en sund milesaldo sælges på bedragerifora for en brøkdel af, hvad de mil er værd, og den rabat er hele scammen. Mil føles som Monopoly-penge for dig. For nogen der stjæler dem, er de varelager.
Her er den ubehagelige matematik. Dit kreditkort har en svindelafdeling der sms'er dig når en betaling virker mærkelig, en chargeback-proces og en juridisk grænse for dit ansvar. Din bonuskonto har næsten ingen af det. Når nogen tømmer 200.000 Hilton-point ind i en booking eller overfører dine mil til et partnerprogram, ringer ingen bank. Flyselskabet fryser ikke kontoen som Chase fryser et kort. Tyveri ser ud som helt normalt kundeopførsel, fordi indfrielse af point er normalt kundeopførsel.
Det gab er grunden til, at "bekræft din bonuskonto" lige nu har sin stund i din indbakke.
Hvorfor den mindst beskyttede saldo er den mest eftertragtede
Stjålne bonuskonti handles hyppigt på underjordiske markeder, og forskere har dokumenteret priserne. Comparitechs løbende dark-web-indeks har sporet hackede konti på tværs af kategorier, med bonuskonti og flyselskabslogin der går for nogle få dollars til nogle få tiere afhængig af saldo. Billig at købe, let at hvidvaske til flyvninger, hotelovernatninger, gavekort eller resalespunkter der bliver flyttet gennem tredjepartsmæglere før nogen opdager det.
Omfanget er ikke teoretisk. FTC registrerede mere end 330.000 phishing-relaterede bedragerisager i et enkelt nyligt år, og "reaktiver din konto"-lokkemat er et arbejdshest inden for den kategori præcist fordi de ikke behøver se ud som en bank. En bemærkning om udløbende mil eller et "mistænkeligt login på din bonusprofil" bliver klikket af mennesker der aldrig ville klikke en falsk pengeoverførsel. Du er afslappet omkring point. Den afslappethed er exploiten.
Og flyselskaber har været langsomme. Det tog år — og en serie kontoovertakelser — før store amerikanske flyselskaber pressede multi-faktor-godkendelse og lagde friction på partneroverbringelser. Delta, United og American tilbyder eller kræver alle nu stærkere loginbeskyttelse, men en masse konti sidder stadig bag et kodeord du genbrug i 2016.
Tegnene, for der er altid tegn
En rigtig bonusemail spørger næsten aldrig dig om at "bekræfte" ved at klikke gennem til en loginside. Når en lander, skal du gøre tre kedelige ting:
- Tjek den faktiske afsender, ikke visningsnavnet. "American Airlines" i fed betyder intet; adressen bag det gør det. En besked der ikke klarer SPF, DKIM eller DMARC-justering — de tre tjek der beviser et domæne virkelig sendte en mail — er en forfalskning uanset hvor pent logoet ser ud. Dette er præcist det lag xmail læser før du nogensinde ser beskeden.
- Log aldrig ind fra emailen. Åbn en ny fane, skriv flyselskabets adresse selv og tjek din saldo der. Hvis det "hastende" problem ikke eksisterer på det rigtige site, eksisterer det ikke.
- Slå MFA til og lås overføringer. Det eneste vigtigste du kan gøre er at gøre dine mil ubevægelige uden en anden faktor.
Det værd at dvæle ved: du er blevet trænet i et årti til at beskytte kortet og ignorere pointene. De mennesker der phisher dig ved det bedre end du gør. De er ikke efter nummeret i din pung. De er efter nummeret du glemte du havde.
Kilder
- FTC Consumer Sentinel — Phishing and imposter fraud report volumes
- Comparitech — Dark-web pricing index for hacked accounts including rewards logins
- American Airlines AAdvantage — AAdvantage account and security options