read receipts
چوروں نے آپ کے کریڈٹ کارڈ کو چھوڑا اور سیدھا آپ کی ایئرلائن مائلز کی طرف چلے گئے
یہ بیلنس جو آپ سال میں دو بار چیک کرتے ہیں، وہی جو مجرمین ہر روز چیک کرتے ہیں — اور اسے نقد کرنا شاید کبھی ایک بھی الرٹ نہیں بھیجتا۔
ہیک شدہ American Airlines AAdvantage اکاؤنٹ جس میں صحت مند مائلز بیلنس ہے، فراڈ فورمز پر ان مائلز کی قیمت کے ایک حصے میں فروخت ہوتا ہے، اور یہ رعایت ہی مکمل اسکیم ہے۔ مائلز آپ کے لیے Monopoly کے پیسے کی طرح لگتے ہیں۔ جو شخص انہیں چوری کرتا ہے، ان کے لیے یہ انوینٹری ہے۔
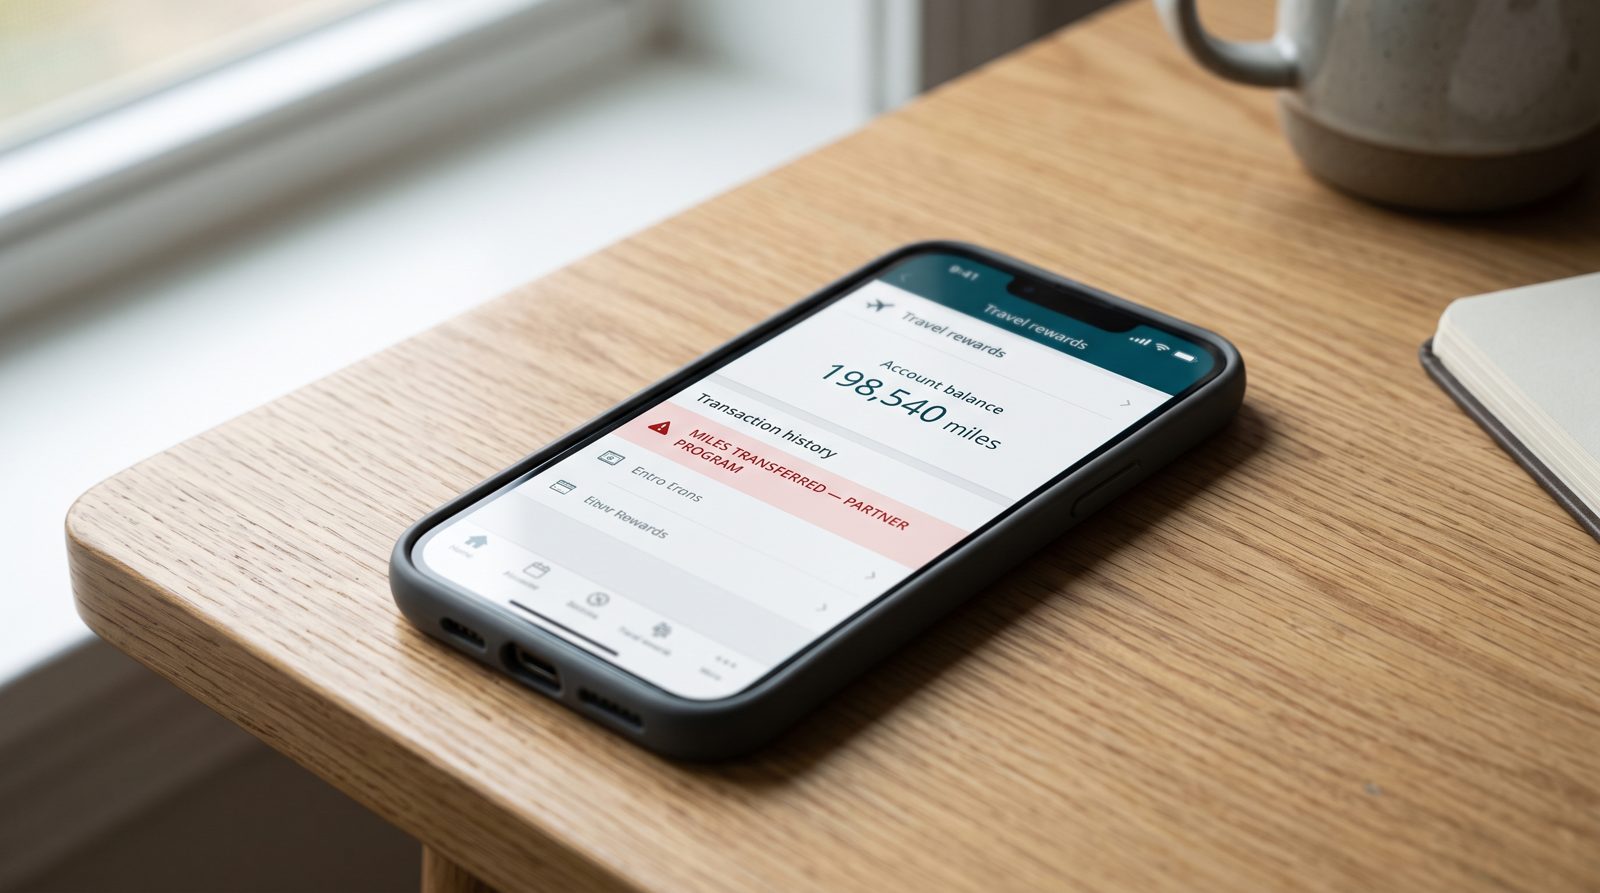
یہاں ناپسندیدہ حساب کتاب ہے۔ آپ کے کریڈٹ کارڈ کے پاس ایک فراڈ ڈیپارٹمنٹ ہے جو آپ کو ٹیکسٹ کرتا ہے جب کوئی چارج عجیب لگے، ایک chargeback عمل، اور آپ کی ذمہ داری پر ایک قانونی حد ہے۔ آپ کے لائلٹی اکاؤنٹ کے پاس تقریباً کوئی بھی نہیں ہے۔ جب کوئی 200,000 Hilton پوائنٹس کو بکنگ میں ڈال دے یا آپ کی مائلز کو ایک پارٹنر پروگرام میں منتقل کر دے، تو کوئی بینک کال نہیں ہوتی۔ ایئرلائن اکاؤنٹ کو اس طریقے سے فریز نہیں کرتی جیسے Chase ایک کارڈ کو فریز کرتا ہے۔ یہ چوری بالکل عام کسٹمر رویے کی طرح لگتی ہے، کیونکہ پوائنٹس کو ریڈیم کرنا عام کسٹمر رویہ ہے۔
یہ خلا ہے جس کی وجہ سے "اپنے ریوارڈ اکاؤنٹ کی تصدیق کریں" آپ کے انباکس میں اپنا موقع حاصل کر رہا ہے۔
سب سے کم محفوظ بیلنس سب سے زیادہ مطلوبہ کیوں ہے
چوری شدہ لائلٹی اکاؤنٹس زیر زمین مارکیٹوں میں تیزی سے سودا ہوتے ہیں، اور محققین نے قیمت کو دستاویز کیا ہے۔ Comparitech کا جاری dark-web انڈیکس مختلف زمرہ جات میں ہیک شدہ اکاؤنٹس کو ٹریک کرتا ہے، ریوارڈ اور ایئرلائن لاگ ان کچھ ڈالر سے لے کر کچھ درجن تک جاتے ہیں بیلنس پر منحصر ہے۔ خریدنے میں سستے، پروازوں، ہوٹل کی راتوں، گفٹ کارڈز، یا ری سیل پوائنٹس میں لاندھے جانے میں آسان جو تیسرے فریق کے بروکر کے ذریعے منتقل ہوتے ہیں اس سے پہلے کہ کوئی نوٹس کرے۔
یہ پیمانہ نظریاتی نہیں ہے۔ FTC نے ایک حالیہ سال میں 330,000 سے زیادہ phishing سے متعلق فراڈ رپورٹس درج کیے ہیں، اور "اپنے اکاؤنٹ کو دوبارہ فعال کریں" lures اسی زمرہ میں کام کا ایک گھوڑا ہے کیونکہ انہیں بینک کی طرح نہیں لگنا پڑتا۔ آپ کے ریوارڈ پروفائل پر ختم ہونے والی مائلز یا "مریب لاگ ان" کے بارے میں ایک نوٹ ان لوگوں سے کلک ہوتا ہے جو کبھی جعلی تار ٹرانسفر پر کلک نہیں کریں گے۔ آپ پوائنٹس کے بارے میں آرام دہ ہیں۔ یہ آرام ہی حملہ ہے۔
اور ایئرلائنز سست رہی ہیں۔ سالوں لگے — اور اکاؤنٹ ٹیک اوور کا ایک دوڑ — اس سے پہلے کہ اہم امریکی کیرئرز نے multi-factor authentication کو دھکیلا اور پارٹنر ٹرانسفرز پر رگڑ ڈالی۔ Delta، United، اور American سب اب مضبوط لاگ ان حفاظت کی پیش کش یا ضرورت کرتے ہیں، لیکن بہت سے اکاؤنٹس ابھی بھی ایک پاس ورڈ کے پیچھے بیٹھے ہیں جو آپ نے 2016 میں دوبارہ استعمال کیا تھا۔
علامات، کیونکہ علامات ہمیشہ ہوتی ہیں
ایک حقیقی لائلٹی ای میل تقریباً کبھی نہیں آپ سے "تصدیق" کرنے کو کہتا ہے لاگ ان صفحہ پر کلک کر کے۔ جب ایک آتا ہے، تو تین بور چیزیں کریں:
- اصل بھیجنے والے کو چیک کریں، نہ کہ ڈسپلے کا نام۔ "American Airlines" بولڈ میں کچھ نہیں ہے؛ اس کے پیچھے کا پتہ ہے۔ ایک پیغام جو SPF، DKIM، یا DMARC سامنے آنے میں ناکام ہے — تین چیکس جو ثابت کرتے ہیں کہ ایک ڈومین واقعی ای میل بھیجا — ایک جعلی ہے چاہے لوگو کتنا صاف نظر آئے۔ یہ بالکل وہی تہ ہے جو xmail پڑھتا ہے اس سے پہلے کہ آپ کو پیغام کبھی نظر آئے۔
- ای میل سے کبھی لاگ ان نہ کریں۔ ایک نیا ٹیب کھولیں، ایئرلائن کا پتہ خود ٹائپ کریں، اور وہاں اپنا بیلنس چیک کریں۔ اگر "ابھی یہی پل" مسئلہ حقیقی سائٹ پر موجود نہیں ہے، تو یہ موجود نہیں ہے۔
- MFA کو آن کریں اور ٹرانسفرز کو لاک کریں۔ جو سب سے قیمتی چیز آپ کر سکتے ہیں وہ ہے اپنی مائلز کو دوسرے عامل کے بغیر غیر منتقل کر سکتے ہیں۔
جس چیز کو سوچنے کے قابل ہے: آپ کو ایک دہائی سے کارڈ کو محفوظ رکھنے اور پوائنٹس کو نظر انداز کرنے کے لیے تربیت دی گئی ہے۔ جو لوگ آپ کو phishing کر رہے ہیں وہ اس سے بہتر جانتے ہیں۔ وہ آپ کے والٹ میں نمبر کے بعد نہیں ہیں۔ وہ نمبر کے بعد ہیں جو آپ بھول گئے تھے۔
@@END@@ذرائع
- FTC Consumer Sentinel — Phishing and imposter fraud report volumes
- Comparitech — Dark-web pricing index for hacked accounts including rewards logins
- American Airlines AAdvantage — AAdvantage account and security options