read receipts
小偷跳过了你的信用卡,直奔你的航空里程
你一年查两次的余额,罪犯们每天都在查——而且兑现它几乎从不触发任何警报。
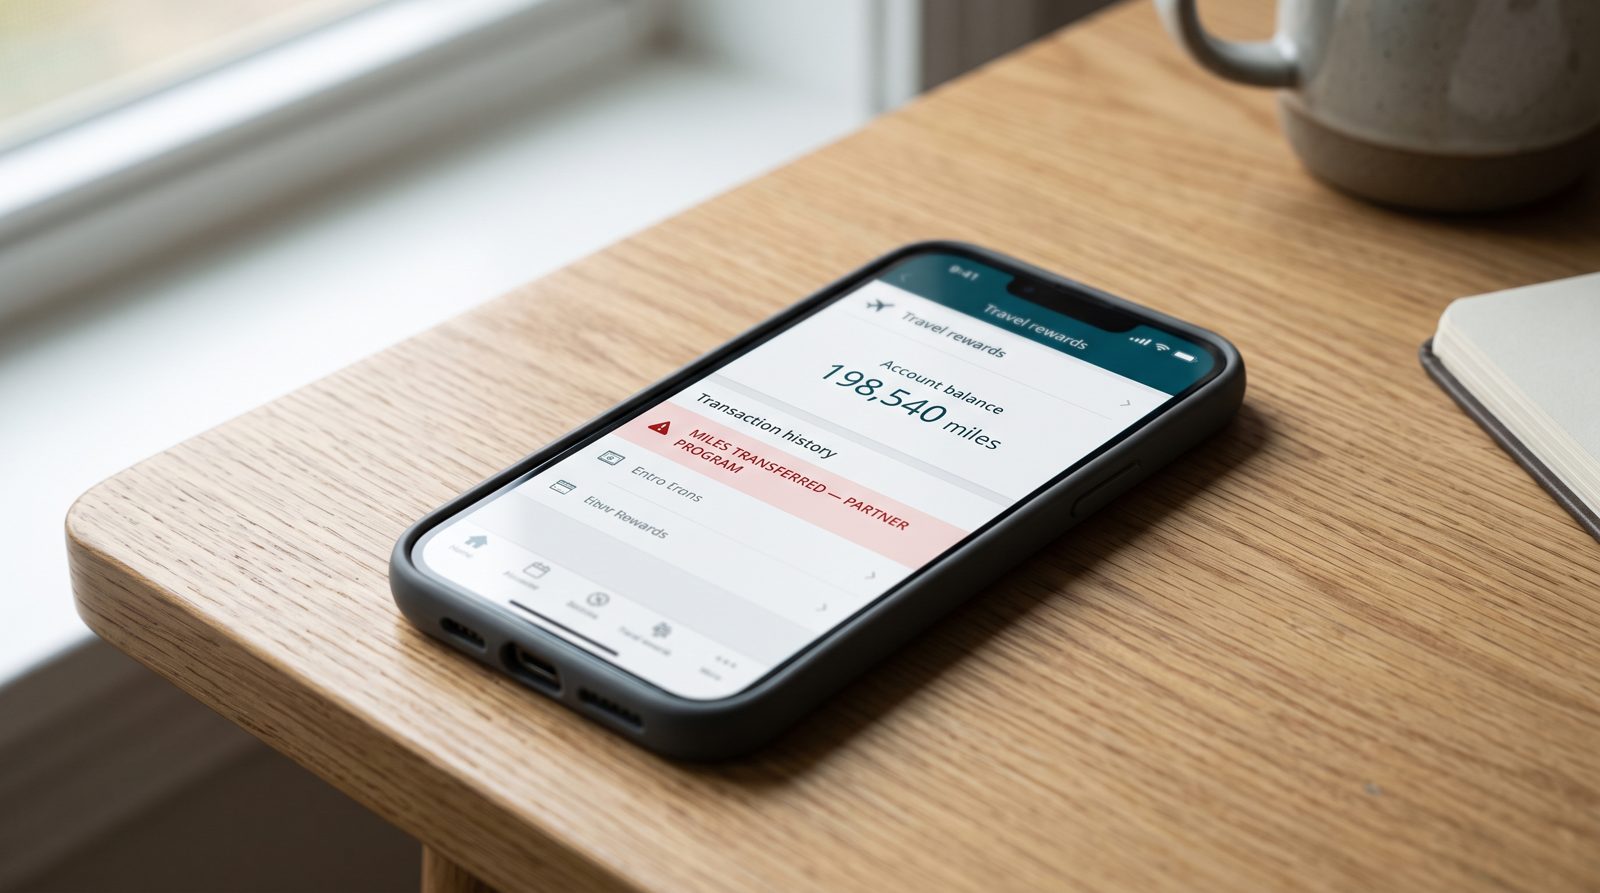
一个被黑客入侵的美国航空公司 American Airlines AAdvantage 账户,余额里程数可观,在欺诈论坛上的售价仅为这些里程真实价值的一小部分,而这个折扣正是整个骗局的精妙之处。里程对你来说就像大富翁游戏中的纸币。对于偷走它们的人来说,它们是库存。
这是一个令人不安的数学问题。你的信用卡有欺诈部门在异常消费时给你发短信,有拒付流程,还有法律规定的责任上限。你的忠诚度账户几乎没有这些保护。当有人将 200,000 希尔顿积分转入一个订单,或将你的里程转到合作伙伴计划时,银行不会打来电话。航空公司不会像 Chase 冻结信用卡那样冻结账户。这种盗窃看起来完全像正常的消费者行为,因为兑现积分就是正常的消费者行为。
这种差距正是"确认你的奖励账户"最近在你收件箱中频繁出现的原因。
为什么最少被守护的余额是最受欢迎的
被盗的忠诚度账户在地下市场上交易活跃,研究人员已经记录了价格。Comparitech 的持续暗网指数追踪了多个类别中的被黑账户,其中奖励和航空公司登录凭证的价格从几美元到几十美元不等,取决于余额。购买便宜,容易洗白成机票、酒店夜间、礼品卡或通过第三方经纪商转售的积分,在任何人注意到之前早已一去无踪。
规模不是理论性的。FTC 在最近的一年里记录了超过 330,000 起与钓鱼相关的欺诈报告,而"重新激活你的账户"诱饵之所以是这一类别的主力,正是因为它不需要看起来像银行。关于里程即将过期或"你的奖励档案出现可疑登录"的提示,会被那些永远不会点击虚假电汇的人点击。你对积分放松了警惕。这种放松就是漏洞所在。
航空公司的反应一直很慢。在经历了一系列账户被接管的事件后,经过多年,美国主要航空公司才推出多因素认证,并对合作伙伴转账增加了摩擦。达美航空、美联航和美国航空现在都提供或要求更强的登录保护,但许多账户仍然只受一个你在 2016 年重复使用过的密码保护。
迹象,因为总是有迹象的
真正的忠诚度邮件几乎不会要求你通过点击登录页面来"验证"。当一封这样的邮件出现时,做三件无聊的事:
- 检查真实的发件人,而不是显示名称。"American Airlines"显示为粗体毫无意义;其背后的地址才是关键。一条未能通过 SPF、DKIM 或 DMARC 对齐检查的邮件——这三项检查证明一个域名确实发送了邮件——无论徽标看起来多么清晰,都是伪造品。这正是 xmail 在你看到邮件之前读取的那一层。
- 永远不要从邮件中登录。打开一个新标签页,自己输入航空公司的地址,在那里检查你的余额。如果"紧急"问题在真实网站上不存在,那它就不存在。
- 打开多因素认证并锁定转账。你能做的最有价值的事就是让你的里程没有第二个因素就无法移动。
值得思考的是:十年来你一直被训练去守护信用卡号,却忽视积分。给你发送网络钓鱼邮件的人比你更清楚这一点。他们不是在追求你钱包里的数字。他们追求的是你忘记自己拥有的那个数字。
来源
- FTC Consumer Sentinel — Phishing and imposter fraud report volumes
- Comparitech — Dark-web pricing index for hacked accounts including rewards logins
- American Airlines AAdvantage — AAdvantage account and security options