read receipts
Злодії пропустили вашу кредитну карту й пішли прямо до милі авіаперевізника
Залишок, який ви перевіряєте двічі на рік, — це залишок, який злочинці перевіряють кожен день, а його обналічення рідко спрацьовує на яку-небудь сигналізацію.
Зламана облікова запис American Airlines AAdvantage зі здоровим залишком миль продається на форумах шахрайства за частку від вартості цих миль, і цей дисконт — це весь скам. Милі здаються вам ігровими грошима. Для того, хто їх крадеться, це товар.
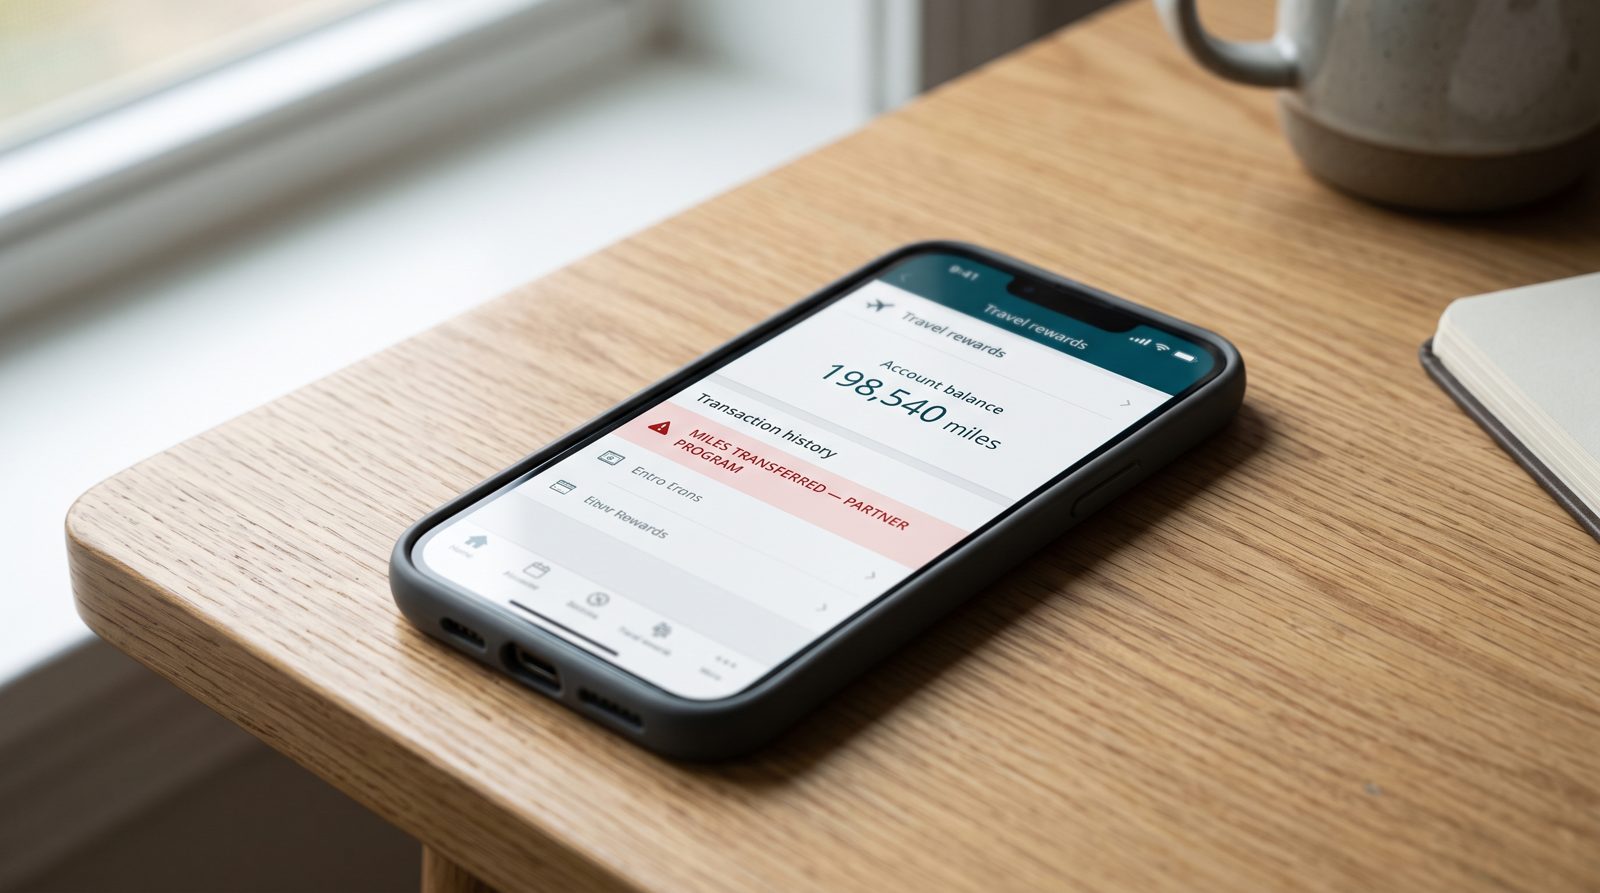
Ось незручна математика. Ваша кредитна карта має відділ, який попереджає про дивні операції, процес повернення платежу та юридичну межу вашої відповідальності. Ваш акаунт лояльності майже жодного з цього не має. Коли хтось списує 200 000 пунктів Hilton під час бронювання або передає вашу милю партнерській програмі, жодна банк не телефонує. Авіакомпанія не блокує обліковий запис так, як Chase блокує карту. Крадіжка виглядає так само, як нормальна поведінка клієнта, оскільки викуп пунктів і є нормальною поведінкою клієнта.
Саме через цей розрив «підтвердіть вашу програму винагород» потрапляє вам в поштову скриньку.
Чому найменш охоронюваний залишок — найбільш бажаний
Вкрадені акаунти лояльності активно торгуються на підземних ринках, і дослідники задокументували ціни. Постійний індекс Comparitech темної мережі відстежував зламані акаунти за категоріями, причому долі винагород і авіакомпаній йдуть за кілька доларів до кількох десятків залежно від залишку. Дешево купити, легко відмити в рейси, ночівлі в готелях, подарункові карти чи пункти перепродажу, які потім переводяться через брокерів третіх сторін, перш ніж хто-небудь помітить.
Масштаб — це не теорія. FTC зареєстрував більше 330 000 звітів про шахрайство, пов'язане з фішингом, у протягом одного нещодавно року, а приманки «реактивуйте свій акаунт» — робоча лошака цієї категорії саме тому, що вони не потребують виглядати як банк. Примітка про закінчення дії миль або «підозріла вхідна інформація в ваш профіль винагород» клікається людьми, які ніколи не клікнули б на підроблений переклад. Ви розслаблені щодо пунктів. Це розслаблення — це експлуатація.
А авіакомпанії були повільні. Знадобилося років — і низка захоплень облікових записів — перш ніж великі U.S. перевізники підштовхнули багатофакторну автентифікацію і створили тертя при передачі партнерам. Delta, United та American тепер пропонують або потребують більш міцного захисту при вході, але багато облікових записів все ще стоять позаду пароля, який ви повторно використали в 2016 році.
Ознаки, оскільки вони завжди є
Справжня листівка лояльності майже ніколи не просить вас «перевірити» натиском через сторінку входу. Коли такий потрапляє, зробіть три нудні речі:
- Перевірте справжнього відправника, а не ім'я дисплея. «American Airlines» жирним шрифтом нічого не означає; адреса позаду нього має значення. Повідомлення, яке не пройде вирівнювання SPF, DKIM або DMARC — три перевірки, які доводять, що домен насправді надіслав пошту — це підробка, незалежно від того, як чистий логотип виглядає. Це саме той шар, який xmail читає перед тим, як ви коли-небудь бачили повідомлення.
- Ніколи не входьте з електронної пошти. Відкрийте нову вкладку, введіть адресу авіакомпанії самостійно та перевірте свій залишок там. Якщо «термінова» проблема не існує на реальному сайті, то вона не існує.
- Увімкніть MFA та заблокуйте передачі. Найважливіша річ, яку ви можете зробити, — це зробити ваші милі немобільними без другого фактора.
Річ, над якою варто поміркувати: вас навчали протягом десяти років охороняти карту й ігнорувати пункти. Люди, які вас фішують, це знають краще, ніж ви. Вони не переслідують номер у вашому гаманці. Вони переслідують число, яке ви забули, що у вас є.
Джерела
- FTC Consumer Sentinel — Phishing and imposter fraud report volumes
- Comparitech — Dark-web pricing index for hacked accounts including rewards logins
- American Airlines AAdvantage — AAdvantage account and security options