read receipts
A tolvajok kihagyták a hitelkártyád és egyenesen a légitársasági mérfögjeidre mentek
Az egyenleget, amelyet évente kétszer ellenőrzöl, a bűnözők naponta ellenőrzik — és a kifizetése szinte soha nem indít ki egyetlen riasztást sem.
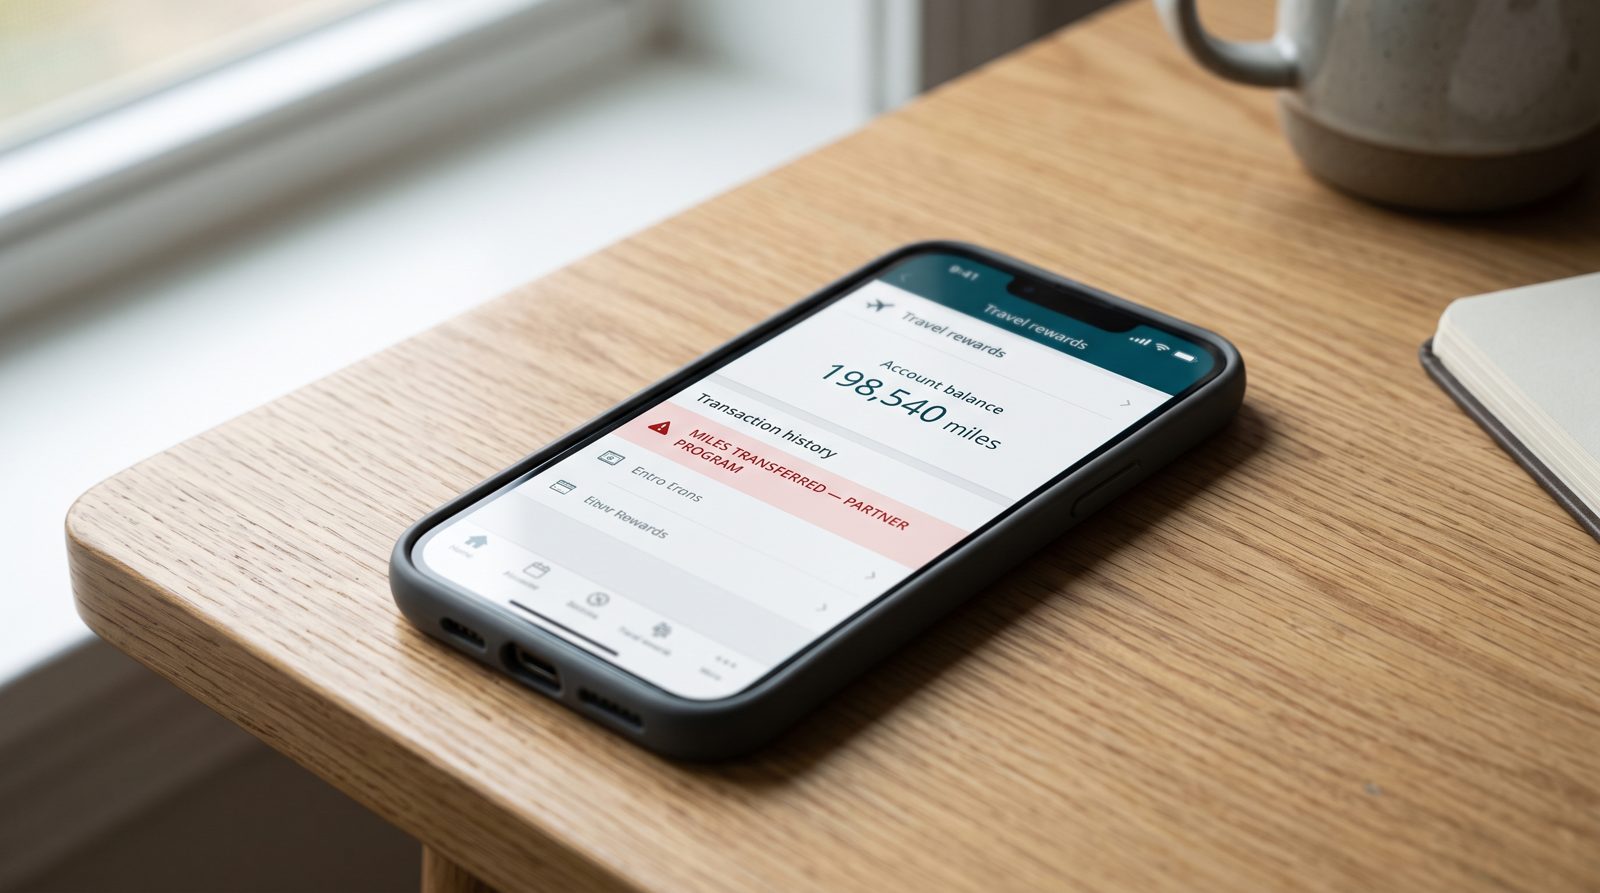
Egy feltört American Airlines AAdvantage-fiók megfelelő mérfölegységgel a csalási fórumokon a mérföldjei valós értékének töredékéért kerül eladásra, és ez az engedmény az egész scam. A mérföldek neked monopolypénznek tűnnek. Valakinek, aki ellopja azokat, az készlet.
Itt az kellemetlen számtan. A hitelkártyádnak van egy csalás elleni osztálya, amely akkor sms-t küld, amikor az egyik terhelés furcsának tűnik, van visszavásárlási eljárás, és jogszabályi korlát a felelősségre. A hűségprogramodnak szinte semmi sem jut ebből. Amikor valaki 200 000 Hilton-pontot üres foglalásba vezetnek vagy a mérföldeidet egy partnerprogram felé utalják, a bank nem hívja fel. A légitársaság nem fagy meg a fiókot, ahogyan a Chase fagy meg egy kártyát. A lopás pontosan úgy néz ki, mint a normális ügyfelévi viselkedés, mivel a pontok beváltása normális ügyfelvi viselkedés.
Ez a rés az oka annak, hogy a „megerősítsd a jutalomprogramod fiókot" jelenleg pillanata van a beérkezett leveleidben.
Miért a legkevésbé őrzött egyenleg a legkeresettebb
A feltört hűségfiók aktívan kereskedik a föld alatti piacokon, és a kutatók dokumentálták az árképzést. A Comparitech folyamatos dark-web indexe nyomon követi a feltört fiókokat kategóriák szerint, a jutalomprogram és légitársasági bejelentkezések néhány dolláras áron kezdve több tucat dollárig, a mérlegen függően. Olcsó a megvásárlása, könnyű bevasalni repülésekbe, szállodai éjszakákba, ajándékkártyákba vagy továbbadás pontokba, amelyeket harmadik fél közvetítők révén mozgatnak meg, mielőtt bárki azt észre venné.
A léptékek nem elméleti. Az FTC több mint 330 000 adathalász kapcsolódó csalási bejelentést rögzített egyetlen közelmúltbeli évben, és az „aktiváld újra a fiókot" csalik munkaeszközei ennek a kategóriának pontosan azért, mert nem kell bank-szerűnek lennie. Egy feljegyzés az lejáró mérföldekről vagy egy „gyanús bejelentkezés a jutalomprogramod profilon" olyan emberek által kattintanak meg, akik soha ne kattintanának rá egy hamis átutalásra. Te megfelelően lazasz a pontokra. Ez a lusta a kihasználás.
A légitársaságok pedig lassúak voltak. Több évig tartott — és egy sor fiókhijákmány után — mielőtt az amerikai nagy légitársaságok többtényezős hitelesítést toltak és súrlódást vettek fel a partneri átutalások között. A Delta, United és American mostanra erősebb bejelentkezési védelmet kínálnak vagy követelnek meg, de nagyon sok fiók továbbra is egy 2016-ban újrafelhasznált jelszó mögött ül.
Az eszközök, mert mindig vannak eszközök
Egy valós hűségemail szinte soha nem kéri, hogy „igazold" egy bejelentkezési oldal megtekintésével. Amikor az egyik leszállt, tegyél meg három unalmas dolgot:
- Ellenőrizd a valódi küldőt, nem a megjelenítési nevet. Az „American Airlines" félkövérben semmit sem jelent; a mögötte lévő cím igen. Az SPF, DKIM vagy DMARC igazítást nem teljesítő üzenet — a három ellenőrzés, amely bizonyítja, hogy egy tartomány valóban elküldött egy levelet — hamis, függetlenül attól, hogy a logó milyen tisztának tűnik. Ez pontosan az a réteg, amelyet az xmail az üzenet megtekintése előtt olvas el.
- Soha ne jelentkezz be az emailből. Nyiss meg egy új lapot, gépeld be magad a légitársaság címét, és ellenőrizd az egyenlegedet ott. Ha az „sürgős" probléma nem létezik a valós webhelyen, akkor nem létezik.
- Kapcsold be az MFA-t és zárd be az átutalásokat. Az egyetlen legértékesebb dolog, amit megtehetsz, az az, hogy a mérföldeket egy második tényező nélkül mozdulatlanná tedd.
Az amit érdemes elgondolkodni: egy évtizede arra tanítottak, hogy őrizd meg a kártyát és hagyd figyelmen kívül a pontokat. Az emberek, akik felhasználnak téged, ezt jobban tudják, mint te. Nem a pénztárcádban lévő szám után mennek. A mérföld után mennek, amelyet elfeledkeztél, hogy van.
Források
- FTC Consumer Sentinel — Phishing and imposter fraud report volumes
- Comparitech — Dark-web pricing index for hacked accounts including rewards logins
- American Airlines AAdvantage — AAdvantage account and security options