read receipts
চোরেরা আপনার ক্রেডিট কার্ড বাদ দিয়ে সরাসরি আপনার এয়ারলাইন মাইল লুট করলো
যে ব্যালেন্স আপনি বছরে দুবার চেক করেন, সেটাই অপরাধীরা প্রতিদিন চেক করে — এবং সেটা খরচ করা প্রায় কখনো কোনো সতর্কতা ট্রিগার করে না।
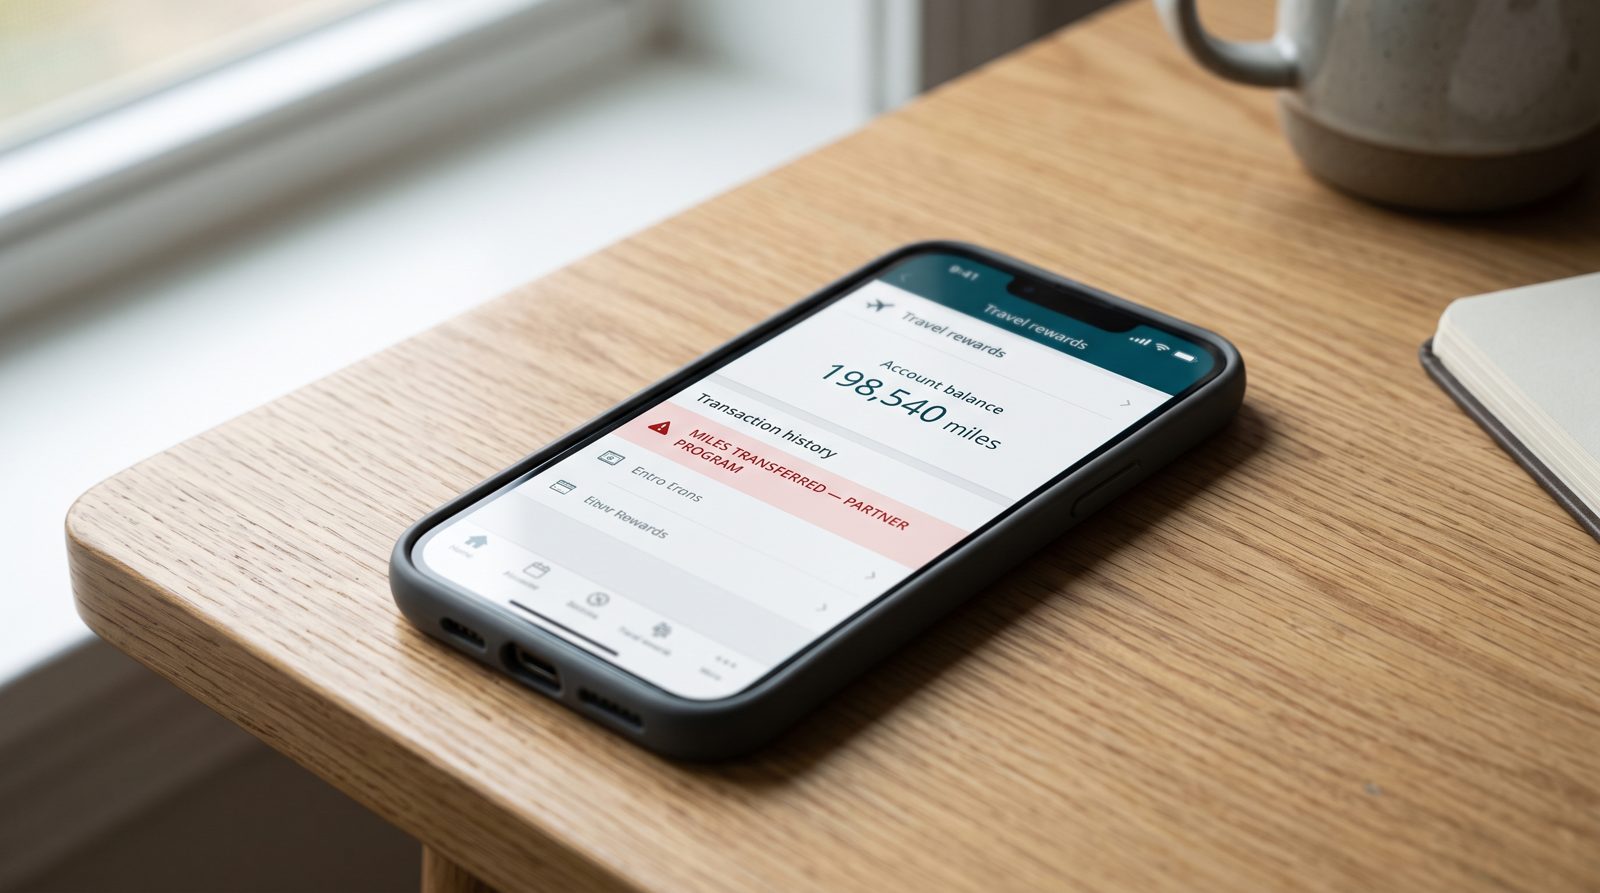
একটি হ্যাক করা American Airlines AAdvantage অ্যাকাউন্ট যার একটি স্বাস্থ্যকর মাইলেজ ব্যালেন্স রয়েছে, তা জালিয়াতি ফোরামে সেই মাইলগুলো যা মূল্য সেটার একটি ভগ্নাংশের জন্য বিক্রি হয়, এবং সেই ছাড়টাই পুরো স্কামটি। মাইলগুলো আপনার কাছে Monopoly অর্থের মতো অনুভব করে। যারা সেগুলো চুরি করে তাদের কাছে, সেগুলো ইনভেন্টরি।
এখানে অস্বস্তিকর গণিত। আপনার ক্রেডিট কার্ডের একটি জালিয়াতি বিভাগ রয়েছে যা যখন কোনো চার্জ অদ্ভুত দেখায় আপনাকে টেক্সট করে, একটি চার্জব্যাক প্রক্রিয়া রয়েছে, এবং আপনার দায়বদ্ধতার উপর একটি আইনি সীমা রয়েছে। আপনার লয়্যালটি অ্যাকাউন্টের প্রায় কোনোটাই নেই। যখন কেউ ২০০,০০০ Hilton পয়েন্ট একটি বুকিংয়ে নিষ্কাশন করে বা আপনার মাইলগুলো একটি পার্টনার প্রোগ্রামে ট্রান্সফার করে, কোনো ব্যাংক কল করে না। এয়ারলাইনটি এমনভাবে অ্যাকাউন্টটি ফ্রিজ করে না যেভাবে Chase একটি কার্ড ফ্রিজ করে। চুরিটি ঠিক স্বাভাবিক গ্রাহক আচরণের মতো দেখায়, কারণ পয়েন্ট রিডিম করা স্বাভাবিক গ্রাহক আচরণ।
সেই ফাঁকটাই হল কেন "আপনার রিওয়ার্ডস অ্যাকাউন্ট নিশ্চিত করুন" আপনার ইনবক্সে একটি মুহূর্ত পাচ্ছে।
কেন সবচেয়ে কম রক্ষিত ব্যালেন্সটি সবচেয়ে চাওয়া একটি
চুরি করা লয়্যালটি অ্যাকাউন্টগুলো ভূগর্ভস্থ বাজারে দ্রুত লেনদেন করে, এবং গবেষকরা মূল্য নির্ধারণ নথিভুক্ত করেছেন। Comparitech এর চলমান dark-web সূচক বিভিন্ন বিভাগ জুড়ে হ্যাক করা অ্যাকাউন্টগুলি ট্র্যাক করেছে, রিওয়ার্ডস এবং এয়ারলাইন লগইনগুলি ব্যালেন্সের উপর নির্ভর করে কয়েক ডলার থেকে কয়েক ডজন ডলারের জন্য বিক্রি হয়। কেনার জন্য সস্তা, ফ্লাইট, হোটেল নাইট, গিফট কার্ড, বা রিসেল পয়েন্টে লঞ্ডার করা সহজ যা তৃতীয়-পক্ষের ব্রোকারদের মাধ্যমে সরানো হয় যতক্ষণ না কেউ লক্ষ্য করে।
স্কেলটি তাত্ত্বিক নয়। FTC একক সাম্প্রতিক বছরে ৩৩০,০০০ এর বেশি ফিশিং-সম্পর্কিত জালিয়াতি রিপোর্ট লগ করেছে, এবং "আপনার অ্যাকাউন্ট পুনরায় সক্রিয় করুন" লোভ সেই বিভাগের একটি workhorse কারণ তাদের একটি ব্যাংকের মতো দেখতে প্রয়োজন নেই। মেয়াদোত্তীর্ণ মাইল বা আপনার রিওয়ার্ডস প্রোফাইলে "সন্দেহজনক লগইন" সম্পর্কে একটি নোট এমন মানুষদের দ্বারা ক্লিক করা হয় যারা কখনো একটি জাল তার স্থানান্তর ক্লিক করবে না। আপনি পয়েন্ট সম্পর্কে শিথিল। সেই শিথিলতাই হল এক্সপ্লয়েট।
এবং এয়ারলাইনগুলো ছিল ধীরগতির। বছর লেগেছে — এবং অ্যাকাউন্ট দখলের একটি দৌড়ের পরে — প্রধান U.S. ক্যারিয়ারগুলো মাল্টি-ফ্যাক্টর অথেন্টিকেশন চালু করার আগে এবং পার্টনার ট্রান্সফারগুলিতে ঘর্ষণ রাখতে। Delta, United, এবং American সবাই এখন শক্তিশালী লগইন সুরক্ষা অফার করে বা প্রয়োজন করে, কিন্তু অনেক অ্যাকাউন্ট এখনও আপনি ২০১৬ সালে পুনঃব্যবহার করেছেন এমন একটি পাসওয়ার্ডের পিছনে বসে আছে।
সূচকগুলি, কারণ সর্বদা সূচক থাকে
একটি বাস্তব লয়্যালটি ইমেল প্রায় কখনো আপনাকে একটি লগইন পেজে ক্লিক করে "যাচাই" করতে বলে না। যখন একটি আসে, তিনটি বিরক্তিকর জিনিস করুন:
- প্রকৃত প্রেরককে চেক করুন, ডিসপ্লে নাম নয়। সাহসী পাঠে "American Airlines" মানে কিছুই নয়; এর পিছনের ঠিকানা করে। একটি বার্তা যা SPF, DKIM, বা DMARC সারিবদ্ধতায় ব্যর্থ হয় — তিনটি চেক যা প্রমাণ করে একটি ডোমেইন সত্যিই একটি মেল পাঠিয়েছে — লোগোটি যতই পরিষ্কার দেখুক না কেন একটি জালিয়াতি। এটি ঠিক সেই স্তরটি যা xmail আপনি যখন বার্তাটি দেখেন তার আগে পড়ে।
- কখনো ইমেল থেকে লগইন করবেন না। একটি নতুন ট্যাব খুলুন, এয়ারলাইনের ঠিকানা নিজে টাইপ করুন, এবং সেখানে আপনার ব্যালেন্স চেক করুন। যদি "জরুরি" সমস্যাটি বাস্তব সাইটে বিদ্যমান না থাকে, তা বিদ্যমান নেই।
- MFA চালু করুন এবং ট্রান্সফারগুলি লক করুন। আপনি যা করতে পারেন সবচেয়ে মূল্যবান একটি জিনিস হল আপনার মাইলগুলিকে দ্বিতীয় ফ্যাক্টর ছাড়াই অপ্রতিরোধ্য করা।
যা নিয়ে বসার যোগ্য: আপনাকে একটি দশক ধরে কার্ড রক্ষা করার এবং পয়েন্টগুলি উপেক্ষা করার প্রশিক্ষণ দেওয়া হয়েছে। যারা আপনার ফিশিং করছে তারা তা আপনার চেয়ে ভালো জানে। তারা আপনার ওয়ালেটের সংখ্যা নিয়ে যাচ্ছে না। তারা আপনার সংখ্যা নিয়ে যাচ্ছে যা আপনি ভুলে গেছেন যে আপনার কাছে আছে।
সূত্র
- FTC Consumer Sentinel — Phishing and imposter fraud report volumes
- Comparitech — Dark-web pricing index for hacked accounts including rewards logins
- American Airlines AAdvantage — AAdvantage account and security options