read receipts
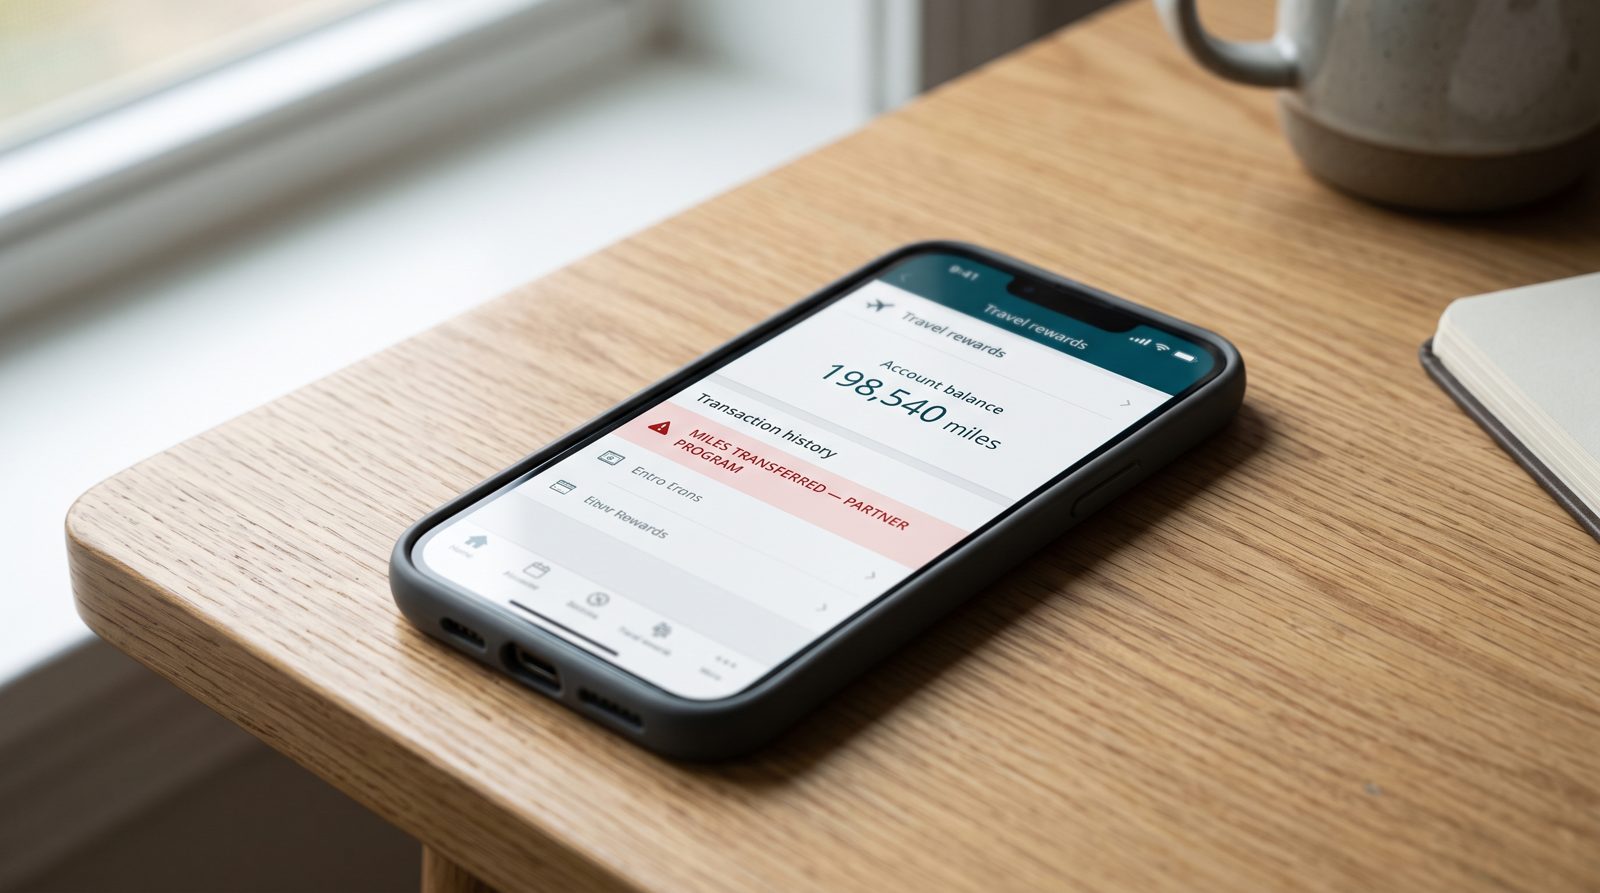
Tên cướp bỏ qua thẻ tín dụng của bạn và đi thẳng vào dmiles của hãng bay
Số dư bạn kiểm tra hai lần một năm là số dư mà tội phạm kiểm tra mỗi ngày — và rút tiền nó ra hiếm khi kích hoạt một cảnh báo nào.
Một tài khoản American Airlines AAdvantage bị hack với số dư dặm tốt được bán trên các diễn đàn gian lận với giá chỉ bằng một phần nhỏ giá trị của những dặm đó, và chiết khấu đó chính là toàn bộ trò lừa. Dặm cảm thấy như tiền Monopoly đối với bạn. Đối với người ăn cắp chúng, chúng là hàng tồn kho.
Đây là phép toán khó chịu. Thẻ tín dụng của bạn có một bộ phận chống gian lận gửi tin nhắn cho bạn khi một khoản chi phí trông lạ, một quy trình hoàn lại tiền, và một hạn chế pháp lý về trách nhiệm của bạn. Tài khoản lợi thế của bạn hầu như không có cái nào trong số đó. Khi ai đó dùng hết 200,000 điểm Hilton vào một đặt chỗ hoặc chuyển dặm của bạn đến chương trình đối tác, không có ngân hàng nào gọi điện. Hãng bay không đóng tài khoản cách mà Chase đóng thẻ. Vụ trộm trông giống hệt như hành vi bình thường của khách hàng, vì việc sử dụng điểm là hành vi bình thường của khách hàng.
Khoảng trống đó là lý do tại sao "xác nhận tài khoản rewards của bạn" đang có thời điểm trong hộp thư của bạn.
Tại sao số dư ít được bảo vệ nhất lại là số dư được mong muốn nhất
Các tài khoản lợi thế bị ăn cắp giao dịch nhanh chóng trên các thị trường ngầm, và các nhà nghiên cứu đã ghi lại giá cả. Chỉ số dark-web liên tục của Comparitech đã theo dõi các tài khoản bị hack trên các danh mục khác nhau, với các đăng nhập rewards và hãng bay có giá từ vài đô la đến vài chục tùy thuộc vào số dư. Rẻ để mua, dễ dàng để rửa tiền thành các chuyến bay, đêm khách sạn, thẻ quà tặng, hoặc điểm bán lại được chuyển qua các nhà môi giới bên thứ ba trước khi bất cứ ai nhận thấy.
Quy mô không phải là lý thuyết. FTC ghi lại hơn 330,000 báo cáo gian lận liên quan đến phishing trong một năm gần đây, và các lũa "kích hoạt lại tài khoản của bạn" là một công cụ hiệu quả của danh mục đó chính xác vì chúng không cần trông giống như một ngân hàng. Một ghi chú về dặm hết hạn hoặc "đăng nhập đáng ngờ trên hồ sơ rewards của bạn" được bấm bởi những người không bao giờ bấm vào một chuyển khoản giả. Bạn thư giãn về điểm. Sự thư giãn đó là lỗi khai thác.
Và các hãng bay đã chậm. Mất nhiều năm — và một loạt các khoản chiếm đoạt tài khoản — trước khi các hãng bay lớn ở Hoa Kỳ đẩy mạnh xác thực đa yếu tố và tạo ma sát trong các chuyển sang chương trình đối tác. Delta, United, và American hiện đều cung cấp hoặc yêu cầu bảo vệ đăng nhập mạnh hơn, nhưng rất nhiều tài khoản vẫn ở phía sau mật khẩu bạn tái sử dụng năm 2016.
Những dấu hiệu, vì luôn có những dấu hiệu
Một email lợi thế thực sự hầu như không bao giờ yêu cầu bạn "xác minh" bằng cách nhấp qua một trang đăng nhập. Khi một cái hạ cánh, hãy làm ba điều tẻ nhạt:
- Kiểm tra người gửi thực tế, không phải tên hiển thị. "American Airlines" in đậm không có nghĩa gì; địa chỉ phía sau nó thì có. Một thông báo không thành công với việc căn chỉnh SPF, DKIM, hoặc DMARC — ba kiểm tra chứng minh một miền thực sự gửi một thư — là một sự giả mạo bất kể logo trông sạch sẽ như thế nào. Đây chính xác là lớp xmail đọc trước khi bạn từng thấy tin nhắn.
- Không bao giờ đăng nhập từ email. Mở một tab mới, gõ địa chỉ của hãng bay bằng chính tay bạn, và kiểm tra số dư của bạn ở đó. Nếu vấn đề "khẩn cấp" không tồn tại trên trang thực tế, nó không tồn tại.
- Bật MFA và khóa các chuyển khoản. Điều có giá trị nhất mà bạn có thể làm là làm cho dặm của bạn không thể di chuyển được mà không có yếu tố thứ hai.
Điều đáng để ngồi lại và suy nghĩ: bạn đã được huấn luyện trong một thập kỷ để bảo vệ thẻ và bỏ qua điểm. Những người lừa bạn biết điều đó tốt hơn bạn. Họ không đi tìm kiếm số trên ví của bạn. Họ đi tìm kiếm số bạn quên rằng bạn có.
Nguồn
- FTC Consumer Sentinel — Phishing and imposter fraud report volumes
- Comparitech — Dark-web pricing index for hacked accounts including rewards logins
- American Airlines AAdvantage — AAdvantage account and security options