read receipts
کارمزد ۱.۹۹ دلاری گمرک، ارزانترین راه برای سرقت کل کارتتان است
هیچ کس برای دو دلار گزارش پلیسی ثبت نمیکند. این تمام مدل کسبوکار است.
دو دلار. این قیمت اعتماد شما است، و کلاهبرداران میدانند که این معامله ارزان است.
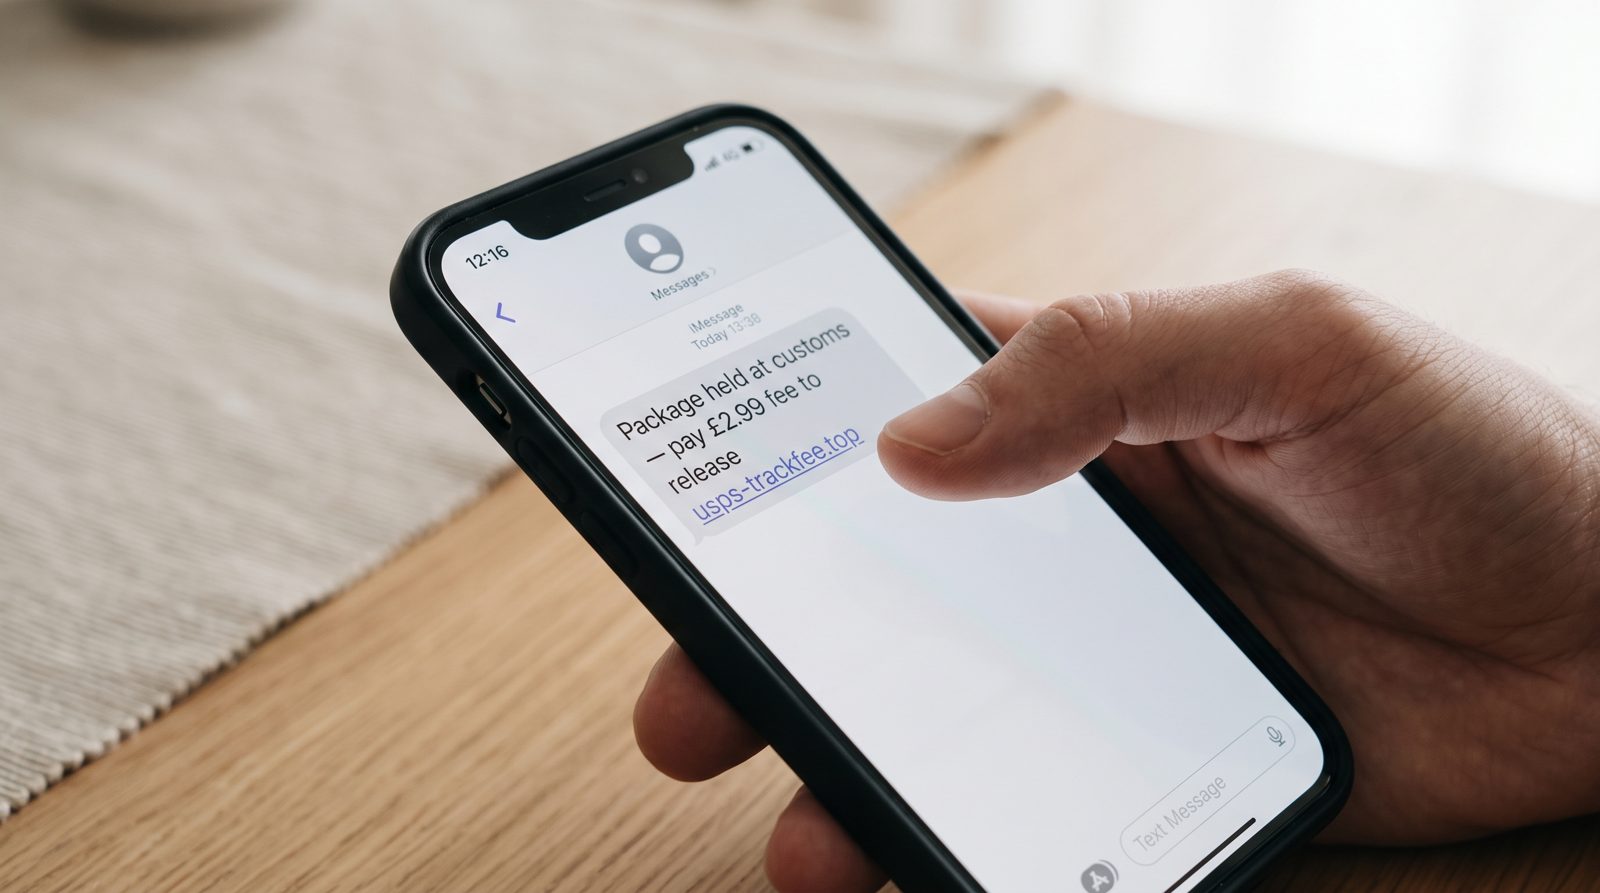
این پیامی است که احتمالاً دریافت کردهاید: بستهتان در گمرک گیر کرده، یا تحویل مجدد ناموفق بوده، و برای آزادسازی آن یک کارمزد کوچک — ۱.۹۹ دلار، ۲.۹۹ پوند، یا همان عددی کوچک — لازم است. روی پیوند ضربه بزنید، کارت خود را وارد کنید، و بسته دوباره در راه است. اما هیچ بستهای نیست. هیچ کارمزدی نیست. فقط فرم وجود دارد، و فرم تمام دزدی است.
نبوغ عدد کوچک این است که بخش مغزیتان را که تقلب را میشنود، غافلگیر میکند. کسی تصور نمیکند که یک شرکت جنایی بر اساس جمعآوری ۱.۹۹ دلار ساخته شود. این احساس بیش از حد حقیر به نظر میرسد که کسی اذیت شود. این شهود دقیقاً آسیبپذیری است که مورد بهرهبرداری قرار میگیرد. دو دلار صرفاً نمایش است. آنچه کلاهبرداران واقعاً میخواهند، آنچه شما در صفحه بعدی تایپ میکنید است: شماره کارت کامل، تاریخ انقضا، CVV، و بهطور فزایندهای نام، آدرس، و رمز یکبار مصرفای که با مهربانی برایوارد میکنید وقتی بانکتان برای «تایید» پیامی ارسال میکند.
مقیاس این موضوع کوچک نیست. دادههای Consumer Sentinel فدرال تریس کمیشن (FTC) نشان میدهد که گزارشهای تقلب مبتنی بر متن بهطور انفجاری افزایش یافته، با مصرفکنندگانی که تقریباً ۴۷۰ میلیون دلار خسارت در یک سال به دلیل متنهای کلاهبردارانه گزارش میدهند — و اطلاعیههای جعلی بسته و تحویل بهطور مداوم در میان پرتکرارترین نقاط شروع هستند. این صرفاً ۱.۹۹ دلار در یکبار نیست. این کارتهایی است که خالی میشوند، دوباره فروخته میشوند در انجمنهای کارت کردن، و قبل از اینکه قهوهتان را تمام کنید از طریق بازشوی کارت هدیه عبور میدهند.
نشانهی آن در این است که چه کسی درخواست میکند، و چگونه
USPS یک اطلاعیه مصرفکنندهی سادگیرو درباره این دقیقاً این طرحواره منتشر کرد، و قسمت آرام را بلند میگوید: خدمات پستی ایالات متحده متنپیامی ارسال نمیکند که اطلاعات شخصی یا پرداخت برای تحویل مجدد بسته درخواست کند. Royal Mail همین را میگوید. UPS، FedEx، DHL — همه. هیچ یک از آنها کارمزد تحویل یا گمرکی را از طریق پیوندی در متن جمعآوری نمیکند.
آن نکته آخر یکی است که باید جایی حک کنید. وقتی کارمزد گمرکی واقعی وجود دارد، توسط حامل در درب، از طریق برنامهی رسمیشان که قبلاً نصب کردهاید، یا در صفحهی پرداختی که شخصاً با تایپ آدرس رسیدهاید، مدیریت میشود. آنها توسط متن یک غریبه در ساعت ۹ شب با پیوند کوتاهشده و حس شمارش معکوس جمعآوری نمیشوند.
به پیوند نگاه کنید و سرنخها انباشته میشوند. دامنه هرگز usps.com یا royalmail.com نیست. این یک شبیهسازی است که شامل نام برند بهعنوان زیردامنه — چیزی مثل usps-trackfee.help یا یک آدرس خام .top/.xyz. حاملهای واقعی از دامنهی خود استفاده میکنند. اگر فرستنده آدرس Gmail تصادفی یا شماره تلفن از کشوری است که هرگز از آن سفارش ندادهاید، این صدای ماسک است که میافتد.
چرا ایمیل همان درس را تدریس میکند
موج smishing با ایمیل phishing که قبلاً میشناسید همخوانی دارد. در ایمیل ما میتوانیم لولهکشی را بررسی کنیم — آیا پیام از SPF، DKIM، و DMARC گذشت یا نه، سه بررسی که ثابت میکند فرستنده واقعاً کسی است که ادعا میکند. یادداشتی که میگوید از FedEx است اما در DMARC ناکام میشود، کت و شلواری وام گرفته پوشیده است. SMS تمام این موارد را حذف میکند. هیچ سرصحفهای برای بررسی نیست، هیچ احراز هویتای که ناکام شود، فقط یک جملاً و یک پیوند. دقیقاً به همین دلیل است که جنایتکاران آن را دوست دارند — این رسانه شواهد را پنهان میکند.
بنابراین هر متن تحویل غیرمنتظره را تا زمانی که ثابت شود، تخیل تلقی کنید. روی آن ضربه نزنید. برنامهی واقعی حامل را باز کنید یا آدرس را با دست تایپ کنید. اگر واقعاً منتظر چیزی هستید، حقیقت را در ده ثانیه آنجا پیدا خواهید کرد.
و اگر کارت خود را قبلاً در یکی از اینها تایپ کردید؟ الان بانکتان را تماس بگیرید، نه فردا. تنها چیزی که این کلاهبرداری درباره آن درست بود، پول شما است — و کلاهبرداران انتظار دارند که شما برای حرکت سریع از خجالت ۱.۹۹ دلار بیش از حد احساس خجالت کنید.
@@END@@منابع
- USPS — Consumer alert on package smishing texts
- FTC Consumer Protection — Scam text reports and fake delivery notices
- Royal Mail — Fee/redelivery text scam guidance