read receipts
Taxa de 1,99 dolari la vamă este cel mai ieftin mod de a vă fura toată cardul
Nimeni nu depune plângere penală pentru doi dolari. Asta e tot modelul de afaceri.
Doi dolari. Asta e prețul încrederii voastre, și escrocherii știu că e o afacere foarte bună.
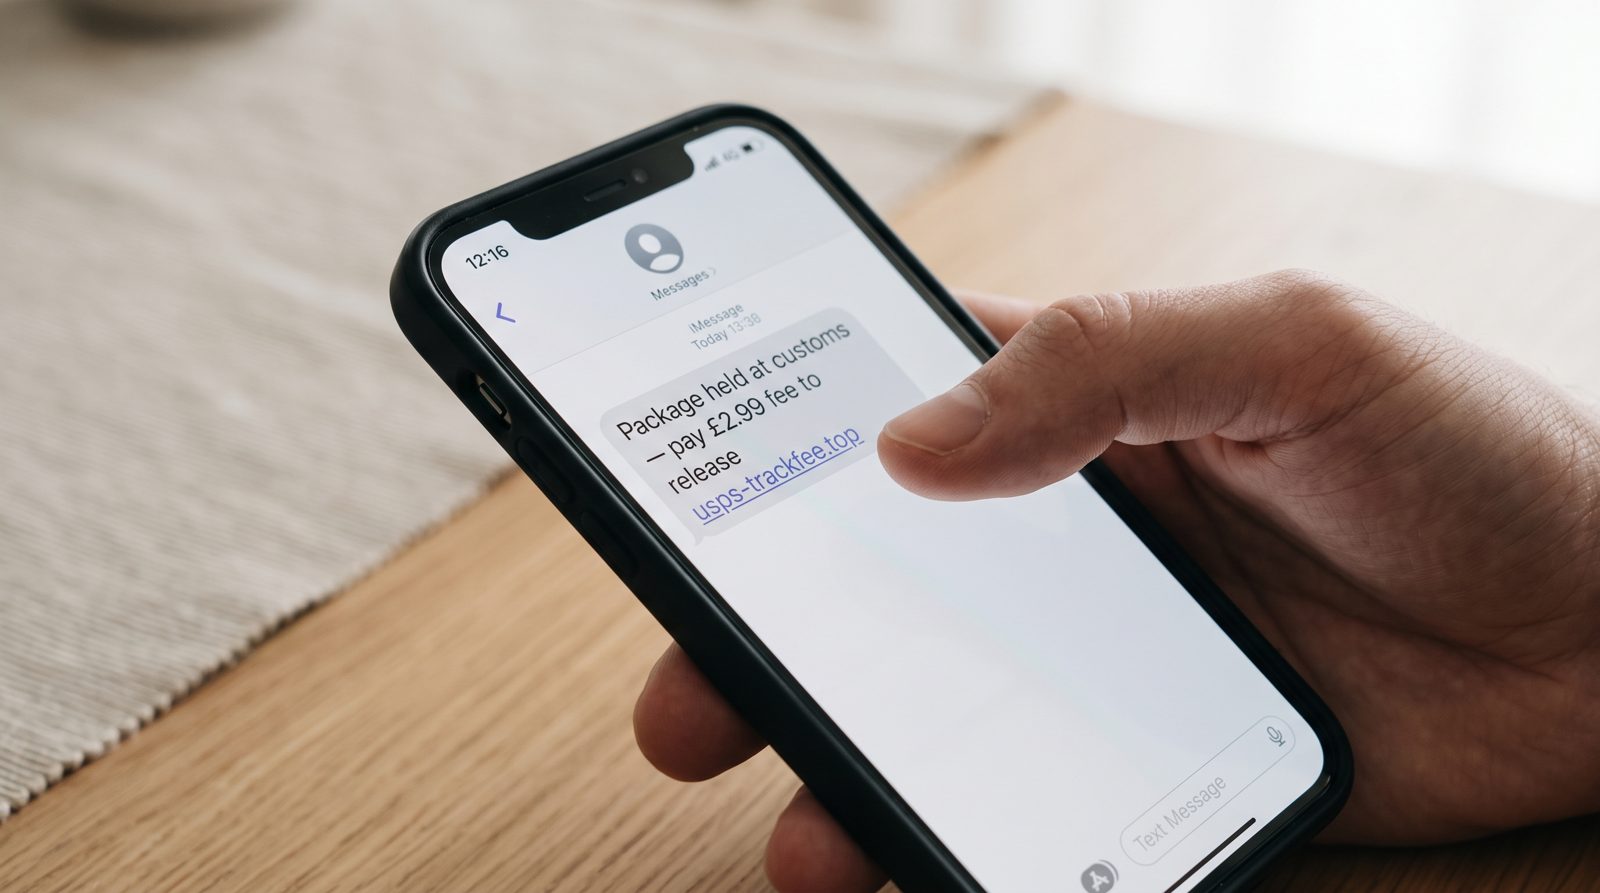
Iată SMS-ul pe care probabil l-ați primit: pachetul vostru e blocat la vamă, sau o retrimitere a eșuat, și trebuie plătit un mic tarif pentru a-l elibera — 1,99 dolari, 2,99 lire sterline, vreo sumă de bani mărunți. Atingeți linkul, introduceți cardul, și coletul e pe drum. Doar că nu există niciun colet. Nu există niciun tarif. Există doar formularul, și formularul e toată înșelătoria.
Genia numărului mic e că dezarmează partea creierului care mirosi o escrocherie. Nimeni nu-și imaginează o operațiune criminală construită în jurul colectării de 1,99 dolari. Pare prea neinsemnată ca să merite falsificarea. Instinctul ăsta e exact vulnerabilitatea care e exploatată. Cei doi dolari sunt teatru. Ce vor cu adevărat hoții e ceea ce tastați pe ecranul următor: numărul complet al cardului, expirare, CVV, și din ce în ce mai des un nume, o adresă și un cod de acces unic pe care cu plăcere îl veți transmite când banca vă va trimite SMS cu „verificare".
Scara aici nu e mică. Datele din Consumer Sentinel ale FTC arată că rapoartele de fraudă pe bază de text au explodat, consumatorii raportând aproximativ 470 de milioane de dolari pierduți la scam-uri prin SMS într-un singur an — și notificările false despre pachete și livrări sunt printre cele mai raportate cărți de intrare. Nu-i 1,99 dolari la rând. Sunt carduri drenate, revândute pe forumuri de carding și trecute prin spălătorii de cărți cadou înainte de a vă termina cafeaua.
Indiciul e în cine cere și cum
USPS a emis un avertisment pentru consumatori direct și fără echivoc despre exact acest scenariu, și spune partea tăcută cu glas tare: Poșta nu trimite SMS-uri cerând informații personale sau plată pentru a retrimitere un pachet. Royal Mail spune același lucru. UPS, FedEx, DHL — același lucru. Niciuna din ele nu colectează o taxă de livrare sau vamă printr-un link într-un SMS.
Ultimul punct ăsta e de tatuator. Taxele vamale reale, când există, sunt gestionate de purtător la ușă, prin aplicația lor oficială pe care o aveți deja instalată, sau pe o pagină de plată pe care ați ajuns-o tastând singuri adresa. Nu sunt colectate de un străin prin SMS la 9 seara cu un link scurtat și o vibe de numărătoare inversă.
Priviți linkul și indiciile se înmulțesc. Domeniul nu e niciodată usps.com sau royalmail.com. E o imitație umplută cu marca ca subdomain — ceva de genul usps-trackfee.help sau o adresă brută .top/.xyz. Purtătorii reali folosesc propriul domeniu. Dacă expeditorul e o adresă Gmail aleatorie sau un număr de telefon dintr-o țară din care nu ați comandat niciodată, ăsta e sunetul măștii care se cade.
De ce emailul predă aceeași lecție
Valul de smishing rimează cu emailul phishing pe care-l cunoașteți deja. În email putem verifica sistemul — dacă un mesaj a trecut SPF, DKIM și DMARC, cele trei verificări care dovedesc că expeditorul e cu adevărat cine pretinde. O notă care spune că e de la FedEx dar eșuează DMARC poartă o jachetă împrumutată. SMS-ul elimină tot asta. Nu e header de inspectat, nici autentificare de eșuat, doar o propoziție și un link. Asta e exact de ce o iubesc criminalii — mediul ascunde dovezile.
Deci tratați fiecare SMS de livrare neașteptat ca ficțiune până la proba contrară. Nu atingeți. Deschideți aplicația reală a purtătorului sau tastați singuri adresa. Dacă așteptați cu adevărat ceva, veți găsi adevărul acolo în zece secunde.
Și dacă ați tastat deja cardul în una din astea? Sunați banca acum, nu mâine. Singurul lucru pe care scam-ul ăsta l-a nimerit bine a fost banii voștri — și escrocherii se gândesc că sunteți prea rușinați de 1,99 dolari ca să vă mișcați rapid.
Surse
- USPS — Consumer alert on package smishing texts
- FTC Consumer Protection — Scam text reports and fake delivery notices
- Royal Mail — Fee/redelivery text scam guidance