read receipts
$1.99の関税は、あなたのカード全体を盗むための最も安い方法だ
誰も2ドルで警察に通報しない。それが詐欺師のビジネスモデル全体だ。
2ドル。それがあなたの信頼の代価であり、詐欺師たちはそれが安い買い物だと知っている。
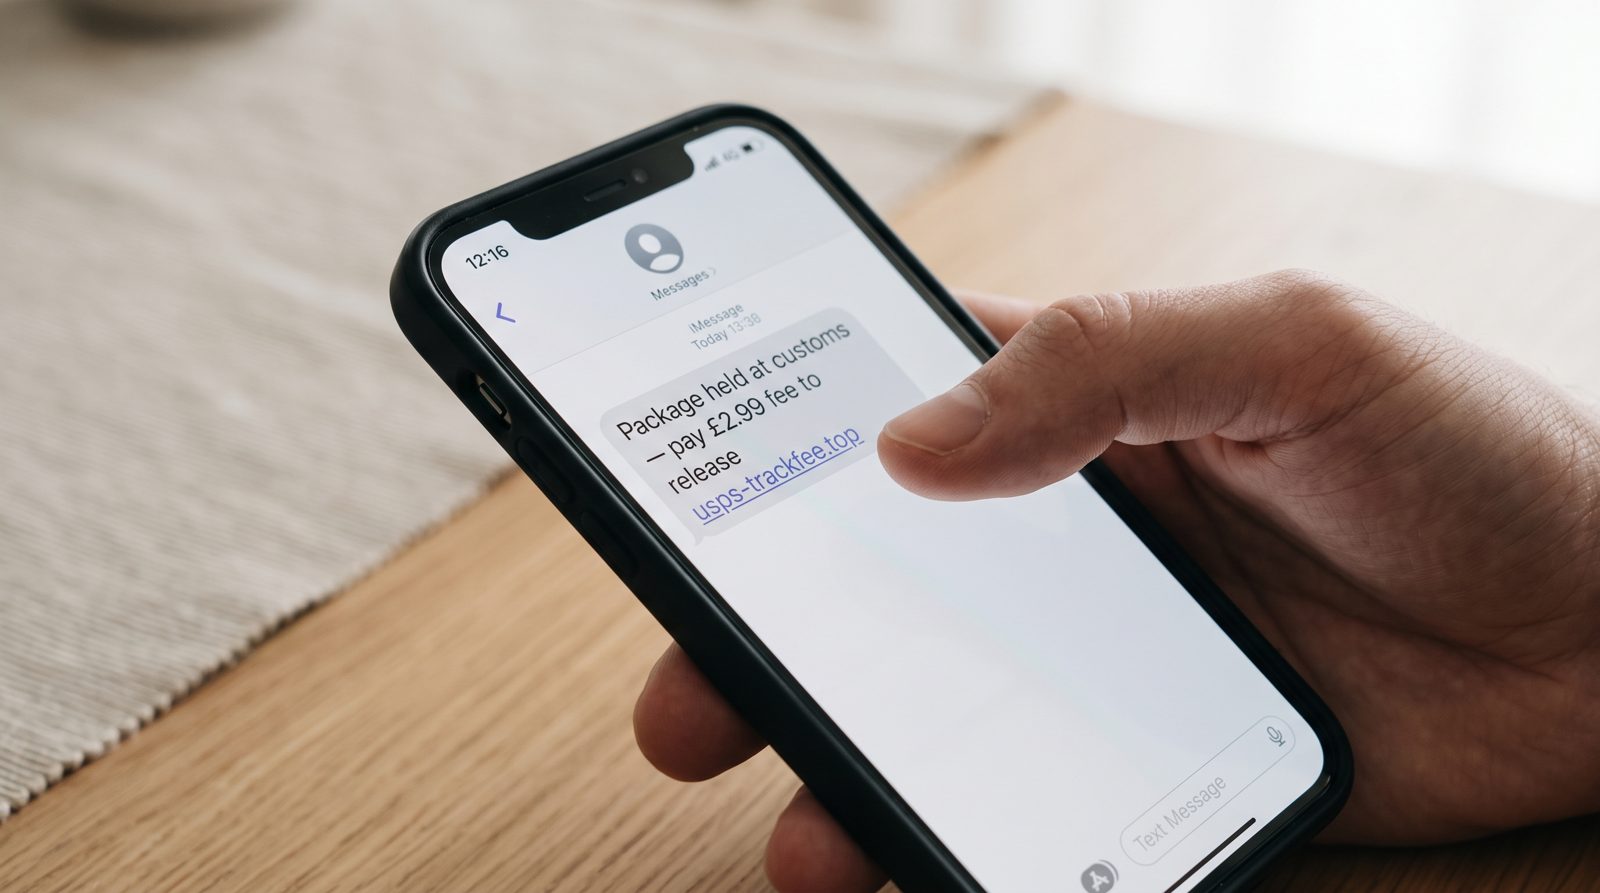
おそらくあなたが受け取ったテキストはこうだ。あなたのパッケージは税関で足止めされているか、再配送が失敗した、そして小額の料金でそれを解放するためには$1.99、£2.99、何かポケットの端銭程度だと言う。リンクをタップして、カード情報を入力すれば、小包は配送再開という話だ。しかし、そこに小包は存在しない。料金も存在しない。あるのはフォームだけであり、そのフォーム全体が詐欺なのだ。
少額という手口の天才的な点は、詐欺を嗅ぎ取る脳の部分を無防備にすることだ。誰も$1.99を集めるために構築された犯罪企業を想像しない。それは偽造する価値もないほど些細に感じられる。その本能こそが、正しく悪用されている脆弱性だ。2ドルは演技に過ぎない。本当に詐欺師が欲しいのは、次の画面に入力するもの、つまりカード全体の番号、有効期限、CVV、そして銀行が「確認」するためにテキストを送信する際に親切にも転送する一時パスコードを含めた名前、住所だ。
ここでのスケールは小さくない。FTCのConsumer Sentinelデータは、テキストベースの詐欺報告が爆発的に増加したことを示している。消費者は単一年において約$470 millionをスキャムテキストで失ったと報告しており、偽造小包配送通知は常に最も報告されたきっかけの中にある。これは一度に$1.99ではない。カードが排出され、カーディングフォーラムで転売され、あなたがコーヒーを飲み終わる前にギフトカードロンダリング業務を通じて実行されるのだ。
見分けるポイントは、誰が聞いているのか、そしてどのように聞いているのか
USPSはこの正確な手口についての率直な消費者アラートを出しており、それは静かなセリフを大きく言っている。郵便公社はパッケージの再配送のため、個人情報や支払いを求めるテキストメッセージを送信しない。Royal Mailも同じことを言っている。UPS、FedEx、DHL——同じだ。彼らの誰も、テキスト内のリンク経由で配送または関税料金を徴収しない。
最後のポイントはどこかに刻み込むべきものだ。実際の関税は、存在する場合、配送業者がドアで対応する、あなたが既にインストール済みの公式アプリを通じて対応する、または自分自身でアドレスを入力してたどり着いた支払いページで対応される。それらは夜9時に短縮リンクとカウントダウン雰囲気を備えた見知らぬ人のSMSで徴収されることはない。
そのリンクを見れば、手掛かりが積み重なる。ドメインは決してusps.comやroyalmail.comではない。ブランド名をサブドメインとして詰め込んだ模造品だ——usps-trackfee.helpのようなものか、素のままの.top/.xyzアドレスだ。本物の配送業者は自社ドメインを使う。送信者が無作為なGmailアドレスか、あなたが注文したことのない国の電話番号からのものであれば、それは仮面が滑り落ちる音だ。
なぜメールは同じ教訓を教えるのか
スミッシング波はあなたがすでに知っているフィッシングメールと韻を踏んでいる。メールでは、メッセージがSPF、DKIM、DMARCの3つのチェックに合格したかどうか、送信者が実際に彼らが主張する人物であることを証明する配管をチェックできる。FedExからのものだと言っているが、DMARCで失敗するメモは借りたジャケットを着ている。SMSはそのすべてを奪い取る。検査するヘッダーもなく、失敗する認証もなく、単なる文とリンクだけだ。それが正に犯罪者がそれを愛する理由だ——その媒介は証拠を隠す。
だから、予期しない配送テキストはすべて、証明されるまでフィクションとして扱え。タップするな。配送業者の本物のアプリを開くか、アドレスを手動で入力しろ。もしあなたが本当に何かを待っているのなら、10秒でそこに真実を見つけるだろう。
もしすでにこれらの1つにカード情報を入力してしまった場合は、明日ではなく、今すぐ銀行に電話しろ。その詐欺が正しく得たたった1つのもの、つまりあなたのお金だ——そして詐欺師たちは、あなたが$1.99の恥ずかしさのために素早く動く可能性が低いと賭けている。
出典
- USPS — Consumer alert on package smishing texts
- FTC Consumer Protection — Scam text reports and fake delivery notices
- Royal Mail — Fee/redelivery text scam guidance