read receipts
$1.99的关税费是窃取你整张银行卡最便宜的方法
没人会为了两块钱报警。这就是整个商业模式。
两块钱。这就是你的信任的代价,诈骗犯知道这是个便宜的交易。
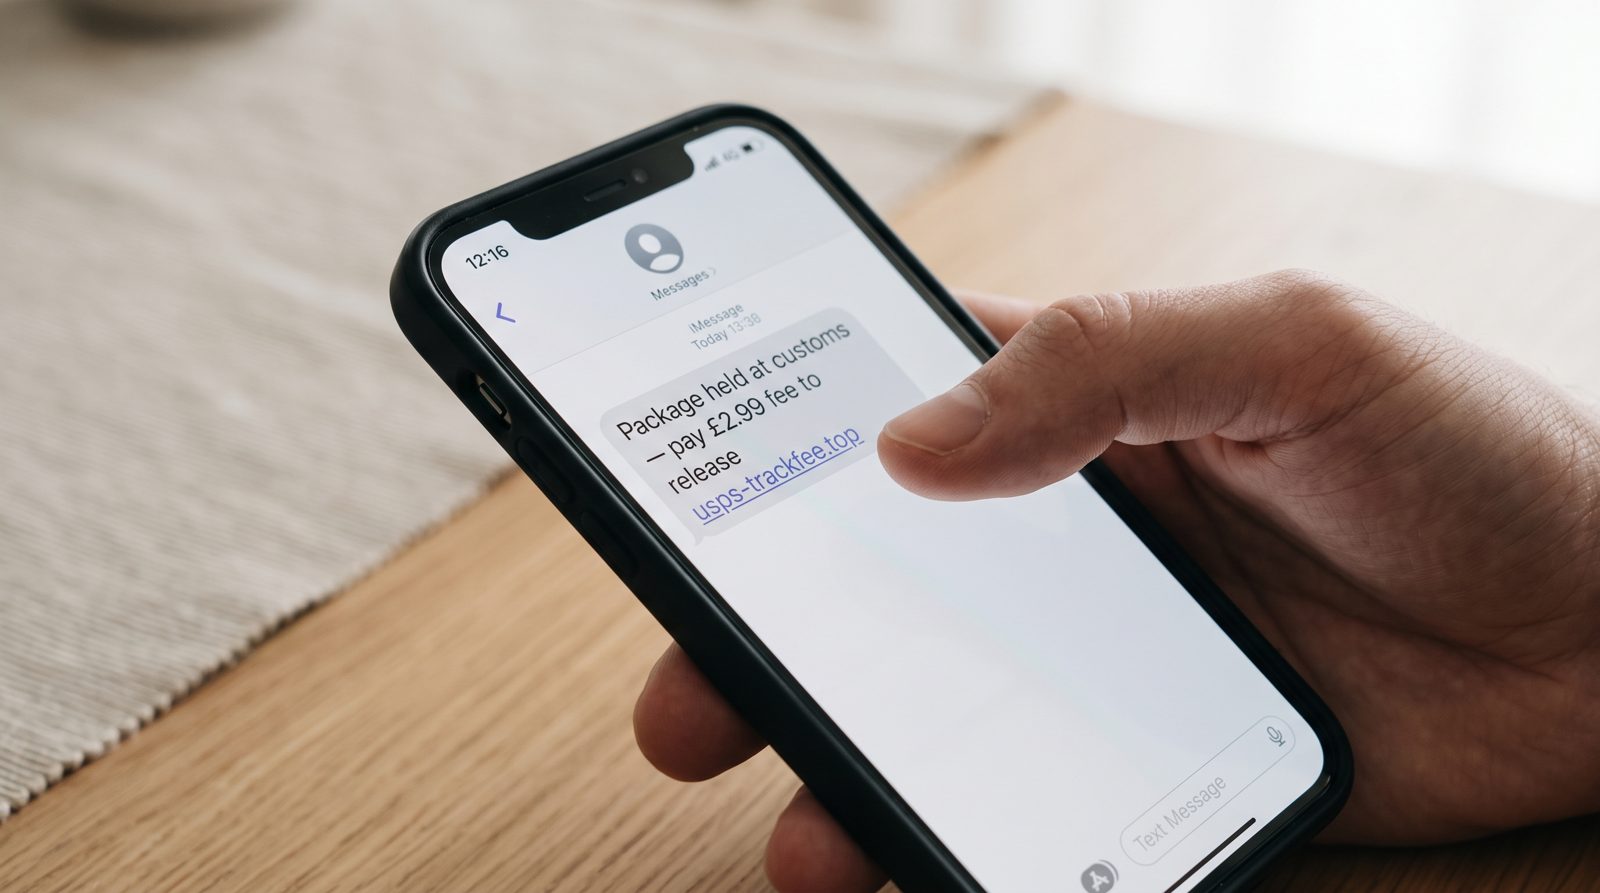
你可能收到过这样的短信:你的包裹卡在了海关,或者一次重新派送失败了,需要支付一笔小费来放行它——$1.99、£2.99,或者某个零碎数字。点击链接,输入你的卡号,包裹就会继续送来。除了根本没有包裹。没有费用。只有这个表单,而表单就是整个骗局。
小数字的天才之处在于它能瓦解你大脑中的警惕机制。没人能想象一个犯罪企业是围绕收取$1.99这样的金额建立的。这看起来太微不足道了,不值得费劲伪造。这种直觉恰恰就是被利用的漏洞。那两块钱只是障眼法。骗子真正想要的是你在下一个屏幕上输入的内容:完整的卡号、有效期、CVV,还有越来越多要求的姓名、地址和一次性密码——当你的银行发来短信"验证"时,你会乐意转发给他们。
这里的规模一点都不小。美国联邦贸易委员会(FTC)的消费者哨兵数据显示,基于短信的诈骗报告激增,消费者报告在一年内因诈骗短信损失了大约$470 million——而虚假包裹和快递通知一直是举报最多的开头。这不是一次$1.99的损失。这是银行卡被掏空、在黑市论坛上被转卖、通过礼品卡洗钱,一切都发生在你喝完咖啡之前。
线索在于谁在要求,以及怎样要求
美国邮政(USPS)发布了一份坦率的消费者警告,针对的正是这套手法,它大声说出了隐藏的真相:美国邮政不会通过短信发送要求个人信息或支付款项来重新派送包裹的消息。英国皇家邮政(Royal Mail)也是这么说的。UPS、FedEx、DHL——都一样。他们都不会通过短信中的链接收取快递或关税费用。
最后这一点值得刻在脑子里。真正的关税费用,如果真的存在的话,是由快递员在门口处理、通过你已经装好的官方应用处理,或者通过你自己手动输入地址访问的支付页面处理。它们不会由陌生人在晚上9点通过缩短链接和倒计时的氛围来收取。
看一下链接,线索就堆积如山了。域名永远不会是usps.com或royalmail.com。它是一个山寨品,品牌名被塞进子域名里——比如usps-trackfee.help或者直接是.top/.xyz地址。真正的快递公司会使用自己的域名。如果发送者是一个随机的Gmail地址或者来自你从未订购过的国家的电话号码,那就是面具滑落的声音。
为什么电子邮件教会了同样的教训
这波钓鱼短信(smishing)与你已经知道的钓鱼电子邮件有共鸣。在电子邮件中,我们可以检查基础设施——一条消息是否通过了SPF、DKIM和DMARC,这三项检查证明发送者真的是他们声称的人。一封声称来自FedEx但DMARC验证失败的消息是穿着借来的夹克。短信把所有这些都剥离了。没有可以检查的标头,没有可能失败的身份验证,只有一句话和一个链接。这正是为什么犯罪分子喜欢它——这种媒介隐藏了证据。
所以,把每一条意外的快递短信都当作虚构的东西,直到被证实否则。不要点击。打开快递公司的真实应用或手动输入地址。如果你真的在等东西,十秒内你就能在那里找到真相。
如果你已经把卡号输入了这些骗局之一?现在就打给你的银行,别等到明天。这个骗局唯一做对的事情就是拿走了你的钱——而骗子正在指望你因为$1.99太尴尬而不会立即采取行动。
来源
- USPS — Consumer alert on package smishing texts
- FTC Consumer Protection — Scam text reports and fake delivery notices
- Royal Mail — Fee/redelivery text scam guidance