read receipts
رسم الجمرك بـ $1.99 هو الطريقة الأرخص لسرقة بطاقتك كاملة
لا أحد يقدم بلاغاً شرطياً على دولارين. هذا هو نموذج العمل برمته.
دولاران فقط. هذا هو ثمن ثقتك، والمحتالون يعرفون أنها صفقة رابحة.
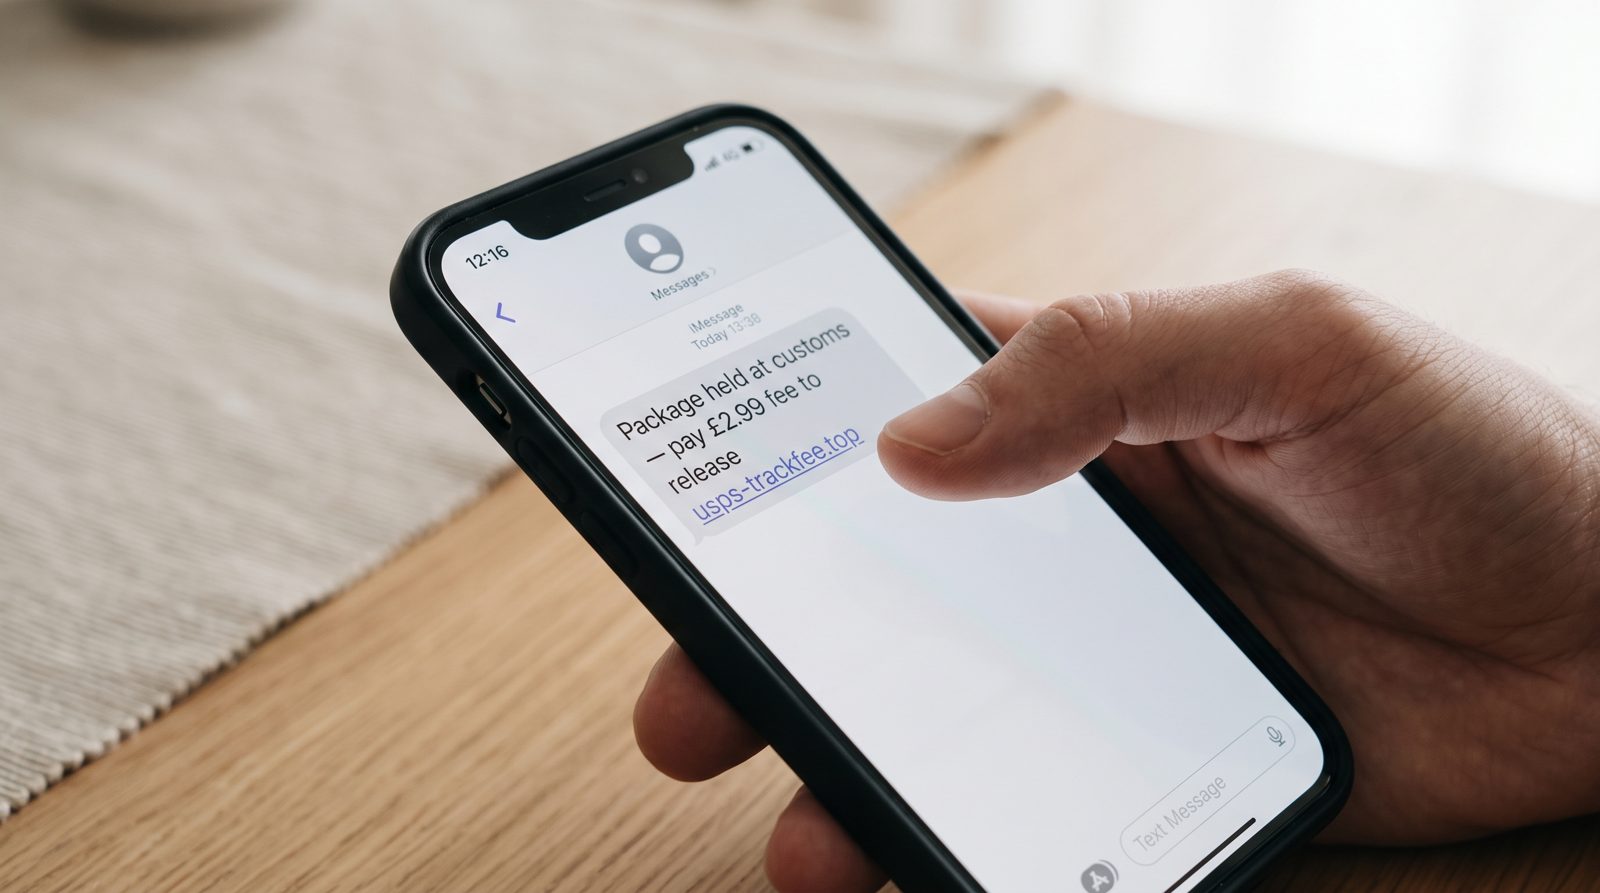
إليك الرسالة التي ربما تلقيتها: طردك عالق بالجمرك، أو فشلت عملية إعادة التسليم، وهناك رسم صغير لتحريره — $1.99، أو £2.99، أو أي رقم تافه. انقر على الرابط، أدخل بيانات بطاقتك، والطرد في طريقه إليك. إلا أنه لا يوجد طرد. لا توجد رسوم. هناك فقط النموذج، والنموذج هو السرقة برمتها.
عبقرية الرقم الصغير أنها تخدر الجزء من دماغك الذي يشم رائحة الخديعة. لا أحد يتخيل مشروع إجرامي مبني على تحصيل $1.99. يبدو تافهاً جداً بحيث لا يستحق التزييف. هذا الحدس هو بالضبط الثغرة التي يتم استغلالها. الدولاران هما مجرد فرقعة. ما يريده المحتالون فعلاً هو ما ستكتبه على الشاشة التالية: رقم البطاقة الكامل، تاريخ الانتهاء، رمز CVV، وبشكل متزايد اسمك وعنوانك وكلمة مرور لمرة واحدة ستساعد على إرسالها عندما يرسل لك البنك رسالة للـ "التحقق."
الحجم هنا ليس صغيراً. بيانات Consumer Sentinel التابعة للـ FTC تظهر أن بلاغات الاحتيال القائمة على الرسائل النصية انفجرت، حيث أفاد المستهلكون بخسارة تقريباً $470 مليون لعمليات احتيال عبر الرسائل النصية في سنة واحدة — وإشعارات الطرود الوهمية وإشعارات التسليم من بين أكثر المحفزات المبلغ عنها. هذا ليس $1.99 في كل مرة. هذا بطاقات مفرغة، وتباع في منتديات بطاقات الائتمان، وتمرر عبر عمليات غسل بطاقات الهدايا قبل أن تنهي قهوتك.
الدليل يكمن في من يسأل وكيف
أصدرت USPS تنبيهاً استهلاكياً صريحاً عن هذا السيناريو بالذات، وهو يقول الجزء الهادئ بصراحة: البريد الأمريكي لا يرسل رسائل نصية طالباً معلومات شخصية أو دفع لإعادة توصيل الطرد. Royal Mail تقول الشيء ذاته. UPS، FedEx، DHL — الجميع نفس الشيء. لا أحد منهم يحصل على رسم توصيل أو جمرك عبر رابط في رسالة نصية.
هذه النقطة الأخيرة هي التي تستحق أن تنقشها في الذاكرة. رسوم الجمرك الحقيقية، عندما توجد، يتم التعامل معها من قبل الناقل عند الباب، من خلال تطبيقهم الرسمي الذي ثبته بالفعل، أو على صفحة دفع وصلت إليها بكتابة العنوان بنفسك. لا يتم تحصيلها من قبل رسالة نصية من غريب الأطوار في الساعة 9 مساءً مع رابط مختصر وأجواء حدية.
انظر إلى الرابط والقرائن تتراكم. المجال ليس أبداً usps.com أو royalmail.com. إنه محاكاة مليئة باسم العلامة التجارية كنطاق فرعي — شيء مثل usps-trackfee.help أو عنوان .top/.xyz خام. الناقلون الحقيقيون يستخدمون مجالهم الخاص. إذا كان المرسل عنوان Gmail عشوائياً أو رقم هاتف من بلد لم تطلب منها قط، فذلك هو صوت القناع ينزلق.
لماذا البريد الإلكتروني يعلم الدرس نفسه
موجة الـ smishing تتوازى مع بريد الـ phishing الذي تعرفه بالفعل. في البريد الإلكتروني نحصل على فحص البنية الأساسية — ما إذا كانت الرسالة قد اجتازت SPF و DKIM و DMARC، الفحوصات الثلاثة التي تثبت أن المرسل هو بالفعل من يدعي أنه عليه. ملاحظة تقول أنها من FedEx لكن فشلت DMARC ترتدي سترة مستعارة. الرسائل النصية تزيل كل ذلك. لا توجد رأس للفحص، لا توثيق للفشل، فقط جملة ورابط. هذا هو بالضبط السبب في أن المجرمين يحبونها — الوسيط يخفي الأدلة.
لذا تعامل مع كل رسالة نصية توصيل غير متوقعة على أنها خيال حتى ثبت خلاف ذلك. لا تنقر. افتح تطبيق الناقل الحقيقي أو اكتب العنوان بيدك. إذا كنت تتوقع شيئاً بصدق، ستجد الحقيقة هناك في عشر ثوان.
وإذا كنت قد أدخلت بطاقتك بالفعل في أحد هذه؟ اتصل بالبنك الآن، ليس غداً. الشيء الوحيد الذي أصابه هذا الاحتيال هو أموالك — والمحتالون يراهنون على أنك محرج جداً على $1.99 لتتحرك بسرعة.
@@END@@المصادر
- USPS — Consumer alert on package smishing texts
- FTC Consumer Protection — Scam text reports and fake delivery notices
- Royal Mail — Fee/redelivery text scam guidance