read receipts
דמי המכס של $1.99 הם הדרך הזולה ביותר לגנוב את כל הכרטיס שלך
אף אחד לא מגיש תלונת משטרה על שני דולר. זו כל מודל העסקים.
שני דולר. זה המחיר של האמון שלך, והנוכלים יודעים שזה מציע מעולה.
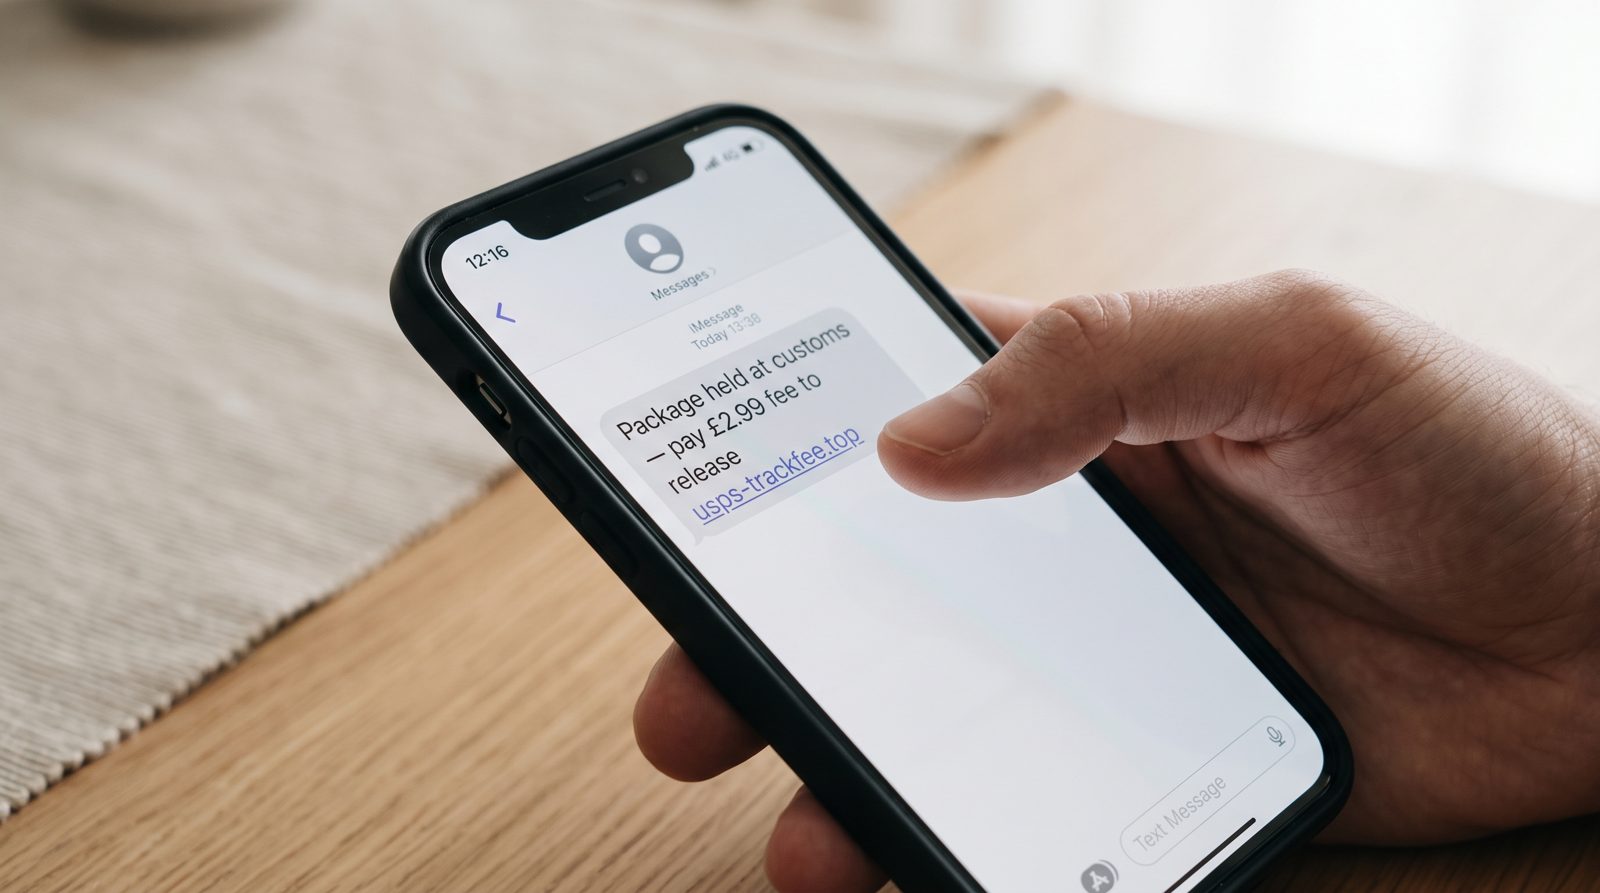
הנה ההודעה שכנראה קיבלת: החבילה שלך תקועה במכס, או משלוח חוזר נכשל, ויש עמלה זעירה לשחרורה — $1.99, £2.99, איזה מספר כיסי כלשהו. הקש על הקישור, הזן את הכרטיס שלך, והחבילה חוזרת לדרכה. אלא שאין חבילה. אין עמלה. יש רק את הטופס, והטופס הוא כל ההשד.
גניונות של המספר הקטן היא שהוא משביות את חלק המוח שלך שחווה חוכמה לתרמית. אף אחד לא מדמיין ממשק עולם של פשע שבנוי סביב איסוף של $1.99. זה מרגיש כמעט פתלתול כדי להטריח את עצמו בהתזייפות. שני הדולרים הם תיאטרון. מה שהנוכלים באמת רוצים זה מה שתקליד בעמוד הבא: מספר כרטיס מלא, תאריך תפוגה, CVV, ויותר ויותר שם, כתובת, וקוד חד-פעמי שתעביר בעצמך בעזרת כשהבנק שלך ישלח SMS כדי "לאמת."
ההיקף כאן אינו קטן. נתוני Consumer Sentinel של ה-FTC מראים שדיווחי התרמית המבוססים על טקסט התפוצצו, כשצרכנים מדווחים על הפסדים של בערך $470 מיליון לטקסטים בתרמית במשך שנה אחת — והודעות חבילות מזויפות והודעות משלוח עומדות בעקביות בין הפותחים המדווחים ביותר. זה לא $1.99 בכל פעם. זה כרטיסים שנשופו, נמכרו בפורומים של carding, והושמו דרך כביסות של כרטיסי מתנה לפני שסיימת את הקפה שלך.
ההפקה נמצאת בעמדה של מי שמבקש, וכיצד
USPS פרסמה התראה ברורה למצרך על התוכנית המדויקת הזו, והיא אומרת את החלק השקט בקול גבוה: שירות הדואר לא שולח הודעות טקסט המבקשות מידע אישי או תשלום לשליחת חבילה מחדש. Royal Mail אומרת את אותו הדבר. UPS, FedEx, DHL — אותו דבר. אף אחד מהם לא אוסף עמלת משלוח או מכס דרך קישור בטקסט.
הנקודה האחרונה היא זו שיש לחקוק איפשהו. חיובי מכס אמיתיים, כשהם קיימים, מטופלים על ידי הספק בדלת, דרך האפליקציה הרשמית שלהם שכבר התקנת, או בעמוד תשלום שהגעת אליו על ידי הקלדת הכתובת בעצמך. הם לא נאספים על ידי SMS זר של אדם זר בשעה 9 בערב עם קישור מקוצר וחוש ספירה לאחור.
הסתכל על הקישור והעקבות ערימות. התחום לעולם אינו usps.com או royalmail.com. זו דמיון משהו מלא בשם המותג כתת-דומיין — משהו כמו usps-trackfee.help או כתובת .top/.xyz גולמית. הספקים אמיתיים משתמשים בתחום שלהם. אם השולח הוא כתובת Gmail אקראית או מספר טלפון מממשלה שמעולם לא הזמנת ממנה, זה הקול של הכיסוי שנופל.
למה דוא"ל מלמד את אותו שיעור
גל ה-smishing חוזה על דוא"ל phishing שאתה כבר מכיר. בדוא"ל אנחנו מקבלים לבדוק את הצנרת — האם הודעה עברה SPF, DKIM, ו-DMARC, שלוש הבדיקות המוכיחות שהשולח הוא באמת מי שהוא טוען להיות. הערה שאומרת שהיא מ-FedEx אך נכשלת ב-DMARC לובשת ז'קט שנשאול. SMS משחק את כל זה משם. אין כותרת לבדוק, אין אימות להיכשל, רק משפט וקישור. זה בדיוק מדוע פושעים אוהבים את זה — המדיום מסתיר את הראיות.
אז התייחס לכל הודעה טקסט משלוח בלתי צפויה כבדיון עד שמוכח אחרת. אל תקש. פתח את האפליקציה האמיתית של הספק או הקלד את הכתובת ביד. אם אתה באמת מצפה למשהו, תמצא את האמת שם בעשר שניות.
ואם כבר הקלדת את הכרטיס שלך לאחד מאלה? התקשר לבנק שלך עכשיו, לא מחר. הדבר היחיד שהתרמית הזו קיבלה נכון היה הכסף שלך — והנוכלים סומכים על כך שתהיה מביש מדי על $1.99 כדי לזוז מהר.
מקורות
- USPS — Consumer alert on package smishing texts
- FTC Consumer Protection — Scam text reports and fake delivery notices
- Royal Mail — Fee/redelivery text scam guidance