read receipts
Poplatek za clo ve výši $1,99 je nejlevnější způsob, jak vám ukrást celou kartu
Nikdo nenahlašuje policii kvůli dvěma dolarům. To je celý obchodní model.
Dva dolary. To je cena vaší důvěry a podvodníci vědí, že je to výhodný kousek.
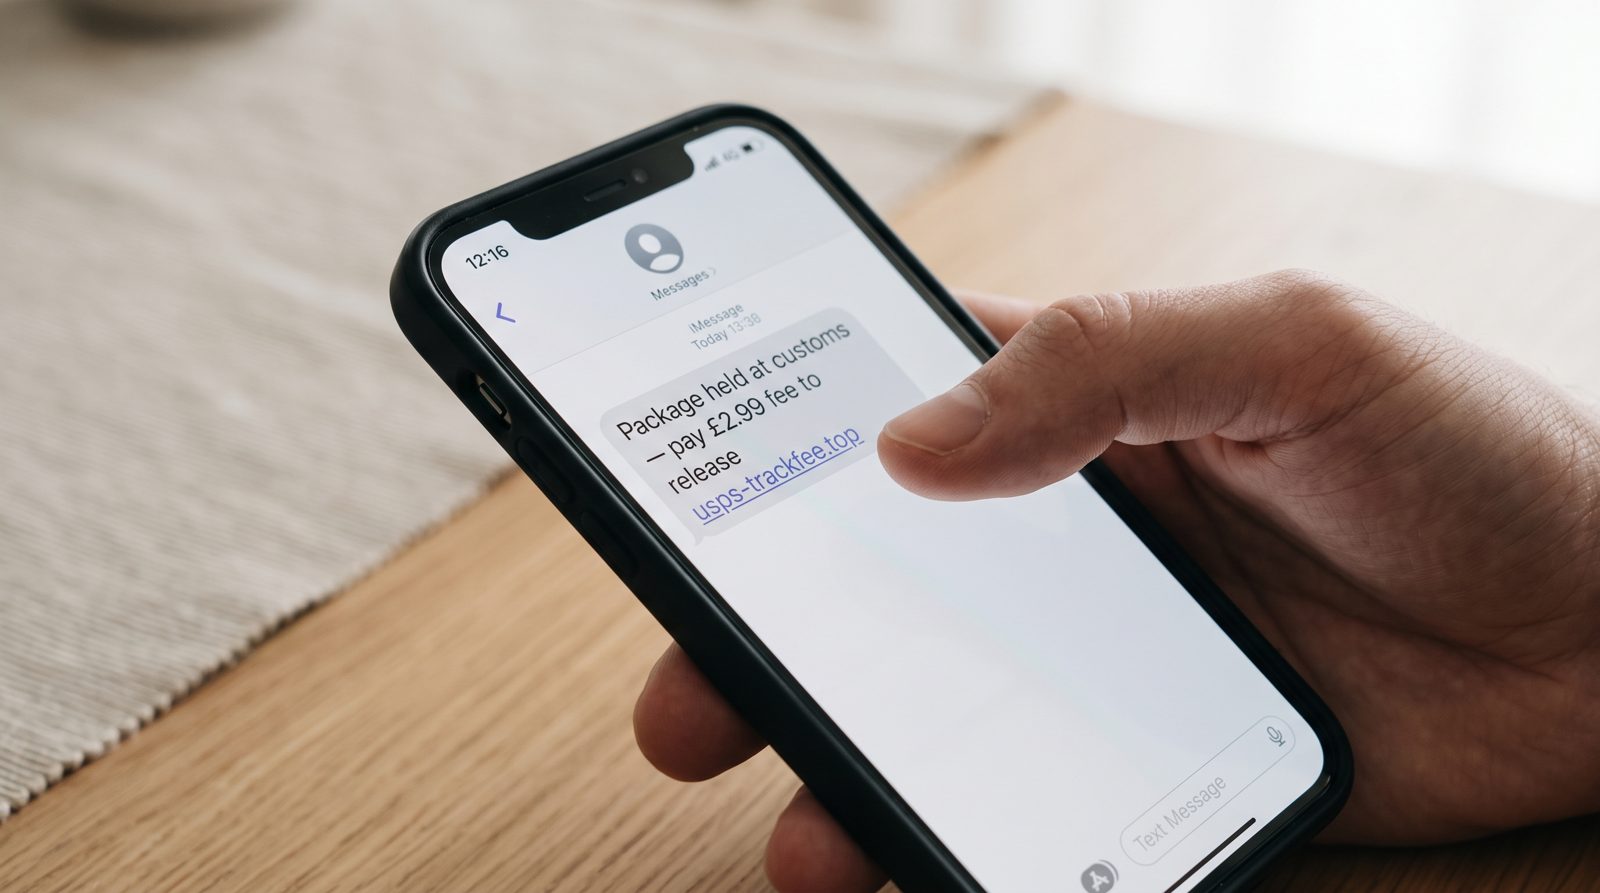
Tady je text, který jste si asi dostali: váš balík uvízl na celnici, nebo opětovné doručení selhalo a je tu maličký poplatek na jeho uvolnění — $1,99, £2,99, nějaké kapesné číslo. Klikněte na odkaz, zadejte svou kartu a balík je zase na cestě. Jenže tam není žádný balík. Není žádný poplatek. Je tam jen formulář, a formulář je celá loupež.
Geniálnost malého čísla spočívá v tom, že dezaktivuje tu část vašeho mozku, která cítí podvod. Nikdo si nevšimne kriminální organizace postavené na sbírání $1,99. Připadá to příliš maličké na to, aby se to oplatilo fingovat. Tento instinkt je přesně ta zranitelnost, kterou se využívá. Dva dolary jsou divadlo. To, co zločinci opravdu chtějí, je to, co napíšete na další obrazovce: úplné číslo karty, datum expirace, CVV a čím dál více jméno, adresu a jednorázový kód, který laskavě předáte, když vám banka pošle SMS na „ověření."
Měřítko zde není malé. Data z FTC Consumer Sentinel ukazují, že hlášení textových podvodů explodovala, přičemž spotřebitelé hlásili přibližně $470 milionů ztracených na SMS podvodech za jeden rok — a falešné oznámení o balíku a doručení patří konzistentně mezi nejčastěji hlášené úvodní zprávy. To není $1,99 najednou. To jsou karty vyprazdňované, prodávané na fórech pro manipulaci s kartami a procházející čištěním dárkových karet dřív, než si dáte svou kávu.
Známkou je, kdo se ptá a jak
USPS vydala jasné upozornění pro spotřebitele ohledně přesně tohoto scénáře a říká tichý díl nahlas: poštovní služba neposílá textové zprávy žádající osobní údaje ani platbu za opětovné doručení balíku. Royal Mail říká to samé. UPS, FedEx, DHL — stejně. Žádný z nich nesbírá poplatek za doručení nebo clo přes odkaz v textové zprávě.
Ten poslední bod si zajistěte. Skutečné cla, když existují, jsou řešena přepravcem na dveřích, přes jejich oficální aplikaci, kterou jste si už stáhli, nebo na stránce platby, na kterou jste se dostali zadáním adresy sami. Nejsou sbírány cizím SMS v 9 hodin večer se zkráceným odkazem a vibe odpočítávání.
Podívejte se na odkaz a známky se hromadí. Doména není nikdy usps.com nebo royalmail.com. Je to napodobenina plná značky jako subdoména — něco jako usps-trackfee.help nebo prostá adresa .top/.xyz. Skuteční přepravci používají svou vlastní doménu. Pokud odesílatel je náhodná e-mailová adresa Gmail nebo telefonní číslo z země, ze které jste nikdy nic neobjednali, to je zvuk, jak si maska slítá.
Proč email učí stejnou lekci
Vlna smishingu se rýmuje s e-mailovým phishingem, který už znáte. U e-mailu si můžeme ověřit instalaci — zda zpráva prošla SPF, DKIM a DMARC, třemi kontrolami, které dokazují, že odesílatel je skutečně ten, za koho se vydává. Zpráva, která říká, že je od FedExu, ale selže na DMARC, má na sobě vypůjčené sako. SMS to všechno odstraňuje. Není tu žádná hlavička k inspekci, žádné ověření, které by selhalo, jen věta a odkaz. Právě proto jej zločinci milují — médium skrývá důkazy.
Takže považujte každou neočekávanou doručovací textovou zprávu za fikci, dokud se neukáže opak. Neklikejte. Otevřete si skutečnou aplikaci přepravce nebo zadejte adresu ručně. Pokud opravdu čekáte na něco, tam to najdete během deseti sekund.
A pokud jste už zadali svou kartu do jednoho z těchto podvodů? Zavolejte své bance teď, ne zítra. Jediná věc, kterou se tomuto podvodu povedlo správně, byla vaše peníze — a zločinci počítají s tím, že vás bude mrzet $1,99 natolik, že se nebudete moci rychle pohybovat.
Zdroje
- USPS — Consumer alert on package smishing texts
- FTC Consumer Protection — Scam text reports and fake delivery notices
- Royal Mail — Fee/redelivery text scam guidance