read receipts
$1.99 का सीमा शुल्क फीस आपके पूरे कार्ड को चोरी करने का सबसे सस्ता तरीका है
दो डॉलर पर कोई पुलिस रिपोर्ट दर्ज नहीं करता। यही पूरा बिजनेस मॉडल है।
दो डॉलर। यही आपके विश्वास की कीमत है, और स्कैमर को पता है कि यह एक सौदा है।
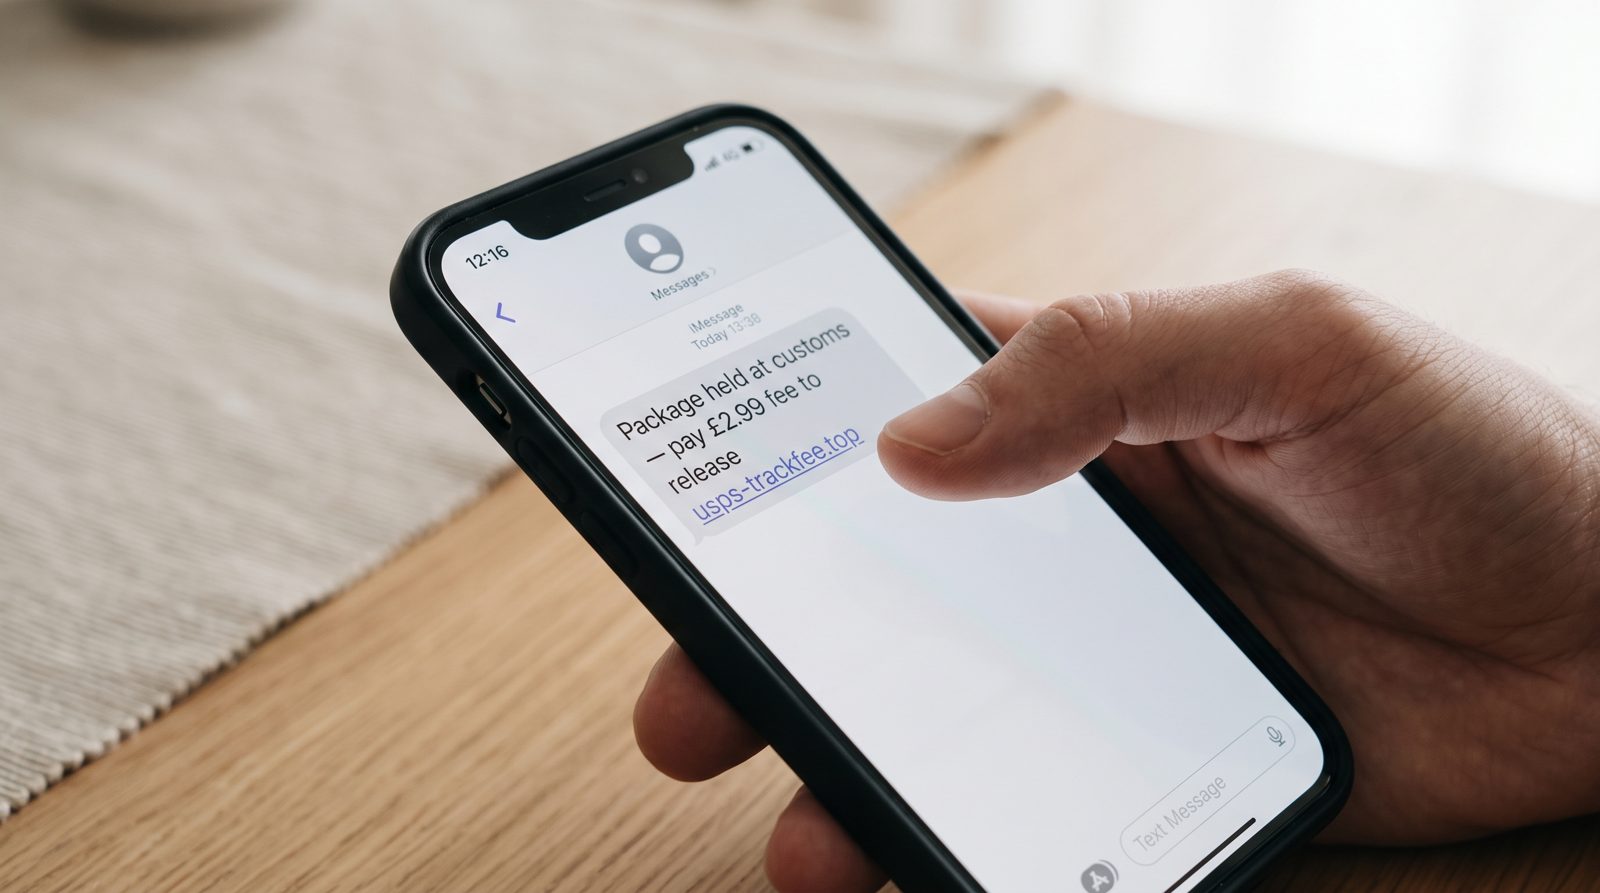
यहाँ वह टेक्स्ट है जो आपने शायद पाया है: आपका पैकेज सीमा शुल्क में फंसा है, या फिर से डिलीवरी विफल हुई है, और इसे रिलीज़ करने के लिए एक छोटा सा फीस है — $1.99, £2.99, कोई जेब का निकला हुआ नंबर। लिंक पर टैप करें, अपना कार्ड डालें, और पार्सल फिर से रास्ते पर है। सिवाय इसके कि कोई पार्सल नहीं है। कोई फीस नहीं है। सिर्फ फॉर्म है, और फॉर्म ही पूरी लूट है।
छोटी संख्या की जीनियस बात यह है कि यह आपके दिमाग के उस हिस्से को निहत्था कर देती है जो एक धोखे को सूंघता है। कोई भी कल्पना नहीं करता कि एक आपराधिक उद्यम $1.99 एकत्र करने के चारों ओर बनाया जाए। यह बहुत मामूली लगता है नकली करने में परेशानी उठाने के लिए। वह सहज ज्ञान ठीक वही कमजोरी है जिसका शोषण किया जा रहा है। दो डॉलर थिएटर है। जो असली बात स्क्रिप्टकर चाहते हैं वह है जो आप अगली स्क्रीन पर टाइप करते हैं: पूर्ण कार्ड नंबर, एक्सपायरी, CVV, और तेजी से एक नाम, पता, और एक बार के लिए पासकोड जो आप सहायक रूप से आगे करेंगे जब आपका बैंक "सत्यापित" करने के लिए टेक्स्ट करता है।
यहाँ पैमाना छोटा नहीं है। FTC के Consumer Sentinel डेटा से पता चलता है कि टेक्स्ट-आधारित धोखाधड़ी रिपोर्ट विस्फोट हो गई हैं, उपभोक्ताओं ने एक भी वर्ष में स्कैम टेक्स्ट से लगभग $470 मिलियन की हानि की रिपोर्ट की है — और नकली पैकेज और डिलीवरी नोटिस लगातार सबसे अधिक रिपोर्ट किए जाने वाले ओपनर में शामिल हैं। यह एक बार में $1.99 नहीं है। यह कार्ड की निकासी है, कार्डिंग फोरम पर पुनर्विक्रय, और आप अपनी कॉफी खत्म करने से पहले गिफ्ट-कार्ड लॉन्ड्रोमैट के माध्यम से चलाया जा रहा है।
बताने वाली बात यह है कि कौन पूछ रहा है, और कैसे
USPS ने इस सटीक प्लेबुक के बारे में एक सीधा-सादा उपभोक्ता सतर्कता जारी की, और यह चुपचाप वाली बात को जोर से कहता है: डाक सेवा व्यक्तिगत जानकारी या पैकेज को फिर से डिलीवर करने के लिए भुगतान मांगने वाली टेक्स्ट संदेश नहीं भेजती है। Royal Mail भी यही कहता है। UPS, FedEx, DHL — सभी। उनमें से कोई भी डिलीवरी या सीमा शुल्क फीस को एक टेक्स्ट में लिंक के माध्यम से एकत्र नहीं करता है।
वह आखिरी बात वह है जिसे आप कहीं टैटू करवा सकते हैं। असली सीमा शुल्क आरोप, जब वे मौजूद होते हैं, तो वाहक द्वारा दरवाजे पर, उनके आधिकारिक ऐप के माध्यम से जो आपने पहले ही इंस्टॉल किया है, या भुगतान पृष्ठ पर जिसे आपने स्वयं पता टाइप करके पहुँचाया है। उन्हें एक अजनबी के SMS द्वारा 9 बजे एक संक्षिप्त लिंक और एक काउंटडाउन माहौल के साथ एकत्र नहीं किया जाता है।
लिंक को देखें और सुराग ढेर हो जाते हैं। डोमेन कभी usps.com या royalmail.com नहीं है। यह एक दिखने वाला है जो ब्रांड के नाम को एक सबडोमेन के रूप में भरा हुआ है — कुछ usps-trackfee.help जैसा या कच्चा .top/.xyz पता। असली वाहक अपने स्वयं के डोमेन का उपयोग करते हैं। यदि प्रेषक एक यादृच्छिक Gmail पता है या एक देश से फोन नंबर है जहाँ आपने कभी ऑर्डर नहीं किया है, तो यह नकाब के फिसलने की आवाज है।
ईमेल क्यों एक ही सबक सिखाता है
स्मिशिंग वेव उस फिशिंग ईमेल के साथ तुकबंदी करता है जिसे आप पहले से जानते हैं। ईमेल में हमें नली की जाँच करने को मिलती है — क्या एक संदेश SPF, DKIM, और DMARC पास करता है, तीन जाँचें जो साबित करती हैं कि एक प्रेषक वास्तव में वह है जो वे दावा करते हैं। एक नोट जो कहता है कि यह FedEx से है लेकिन DMARC को विफल करता है, एक उधार ली गई जैकेट पहन रहा है। SMS इस सभी को दूर करता है। निरीक्षण करने के लिए कोई हेडर नहीं है, विफल होने के लिए कोई प्रमाणीकरण नहीं है, बस एक वाक्य और एक लिंक। यही कारण है कि अपराधी इसे पसंद करते हैं — माध्यम साक्ष्य को छुपाता है।
तो हर अप्रत्याशित डिलीवरी टेक्स्ट को कल्पना के रूप में मानें जब तक साबित न हो जाए। टैप न करें। वाहक का असली ऐप खोलें या पता स्वयं टाइप करें। यदि आप वास्तव में कुछ की प्रत्याशा कर रहे हैं, तो आप दस सेकंड में सच वहाँ पाएंगे।
और यदि आपने पहले ही अपना कार्ड इनमें से किसी एक में टाइप कर दिया है? अभी अपने बैंक को कॉल करें, कल नहीं। जो एक चीज स्कैम सही पाई वह आपका पैसा है — और स्क्रिप्टकर इस बात पर गिनती कर रहे हैं कि आप $1.99 पर तेजी से आगे बढ़ने में बहुत शर्मिंदा हैं।
स्रोत
- USPS — Consumer alert on package smishing texts
- FTC Consumer Protection — Scam text reports and fake delivery notices
- Royal Mail — Fee/redelivery text scam guidance