read receipts
那个在早上7:14知道你打开了邮件的1×1像素
你收件箱里一半的通讯在你看到它们的那一刻就向服务器回报。这就是那个隐形的点,以及能让它失效的一个切换开关。
周二早上打开一份通讯,在你读完第一句话之前,三个州外的发件人可能已经知道你打开了它——打开的时间、设备、城市,以及这周第几次打开这同一封邮件。
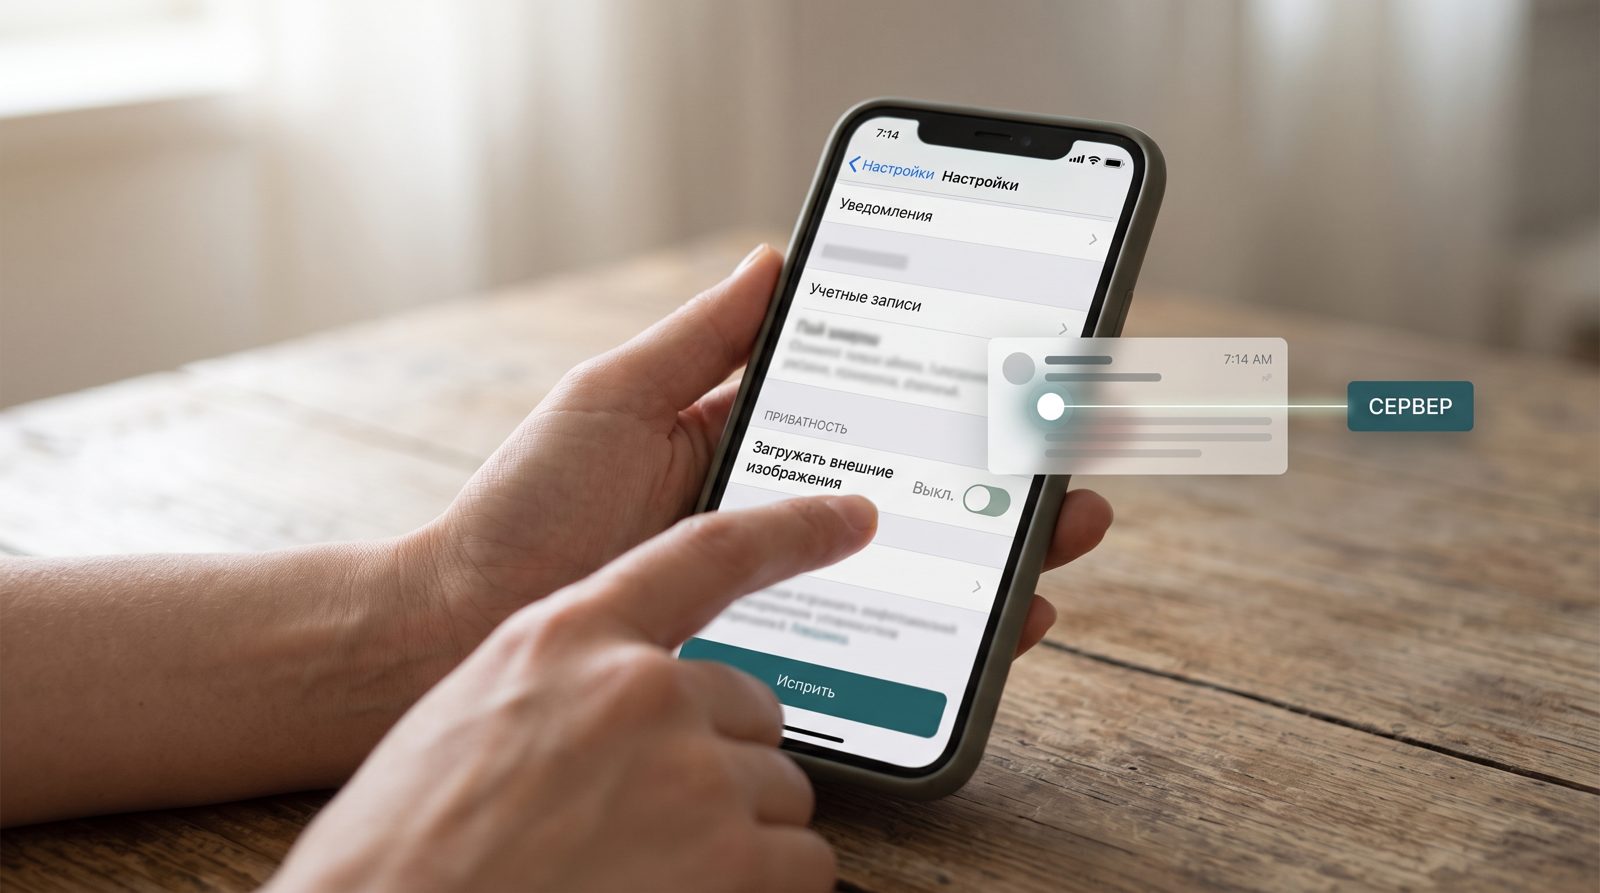
元凶是一张单独的透明图片,通常只有一像素乘一像素,隐形地缝在邮件里。当你的邮件应用从发件人的服务器加载那张图片时,这个请求本身就是线索。它携带你的IP地址、时间戳,以及嵌在图片URL里的唯一ID,将这次打开追溯到你的特定邮箱地址。不需要点击。不需要同意屏幕。只需要看一眼。
这有多常见?你可以在自己的邮件里验证,而不是相信某个数字。在桌面邮件客户端打开一份通讯,显示邮件源代码,寻找三个经典特征:一张宽一像素、高一像素的图片,一个指向既非发件人也非其域名的主机的请求,以及用重定向处理器包装的链接,它先记录点击,再转发你。打开率报告是商业邮件发送平台的标准功能,这就是为什么这些特征通常都在那里,一封邮件可以轻易携带两套——发件人自己的和平台的。
这不是什么奇特的东西。这是现代收件箱的基础设施。为邮件营销人员开发工具的Litmus明确地描述了打开追踪:一张微小的隐形图片被嵌入,当它加载时,打开被记录下来(Litmus)。营销人员生死由"打开率"决定。像素就是他们计算它的方式。电子前沿基金会表达得更直白,称这些东西为"间谍像素",并指出营销人员用于获取参与度统计的同一机制可以用来找出你的大致位置和阅读习惯(EFF)。
这里是应该让你更恼火而不是害怕的部分:这种监视极其脆弱。它完全依赖于你的邮件应用愿意自动获取远程图像。切断这个功能,像素永远不会加载,服务器永远不会被ping,打开永远不会被记录。
苹果想到了这一点,并将其设置为数亿人的默认行为。邮件隐私保护在iOS 15中推出,它通过苹果自己的服务器路由远程图像加载,并预先获取所有内容,既隐藏你的IP,又破坏"图像已加载"和"人类读过这个"之间的联系。苹果自己的文档将其描述为防止发件人了解你是否打开了邮件或你的IP地址是什么(Apple)。这就是为什么营销人员在2022年抱怨打开率变得毫无意义。很好。它们一直都有点虚假。
如果你不用苹果邮件,修复的想法是一样的,手动操作。在Gmail的网络设置中,切换到"显示外部图像前询问"。在Outlook中,阻止自动下载。在Proton Mail和大多数注重隐私的客户端中,默认是打开的。你会牺牲一些视觉效果——有些邮件在你点击加载图像前会看起来不完整——以换取安静地阅读而不用提交报告的满足感。
像素不会消失。它便宜,隐形,已经被常态化到几乎没人知道它在那里。但它也是罕见的收件箱监视之一,你可以在大约十五秒内关闭它,无需订阅,无需扩展程序,无需相信任何人。在你决定邮件值得一看时加载图像。让其他的人猜测是否有人在家。
更正,2026年10月21日。这篇文章的早期版本描述了通过50份通讯,并给出了每份通讯的追踪像素中位数。那项调查不是读者能够重现或验证的,这篇文章也没有署名为其担当责任,所以它已被替换为任何人都能在自己邮件上运行的检查。来自Litmus和EFF对打开追踪如何工作的有来源的描述保持不变。
@@END@@