read receipts
Den 1x1-pixeln som vet att du öppnade det här klockan 07:14
Hälften av nyhetsbreven i din inkorg "ringer hem" så fort du kikade på dem. Här är den osynliga pricken som gör det, och den enda växel som blundar för den.
Öppna ett nyhetsbrev en tisdagsmorgon och innan du läst första meningen kan en avsändare tre delstater bort redan veta att du gjorde det — vilken tid, på vilken enhet, i vilken stad, och om det här är fjärde gången du öppnade samma e-postmeddelande den här veckan.
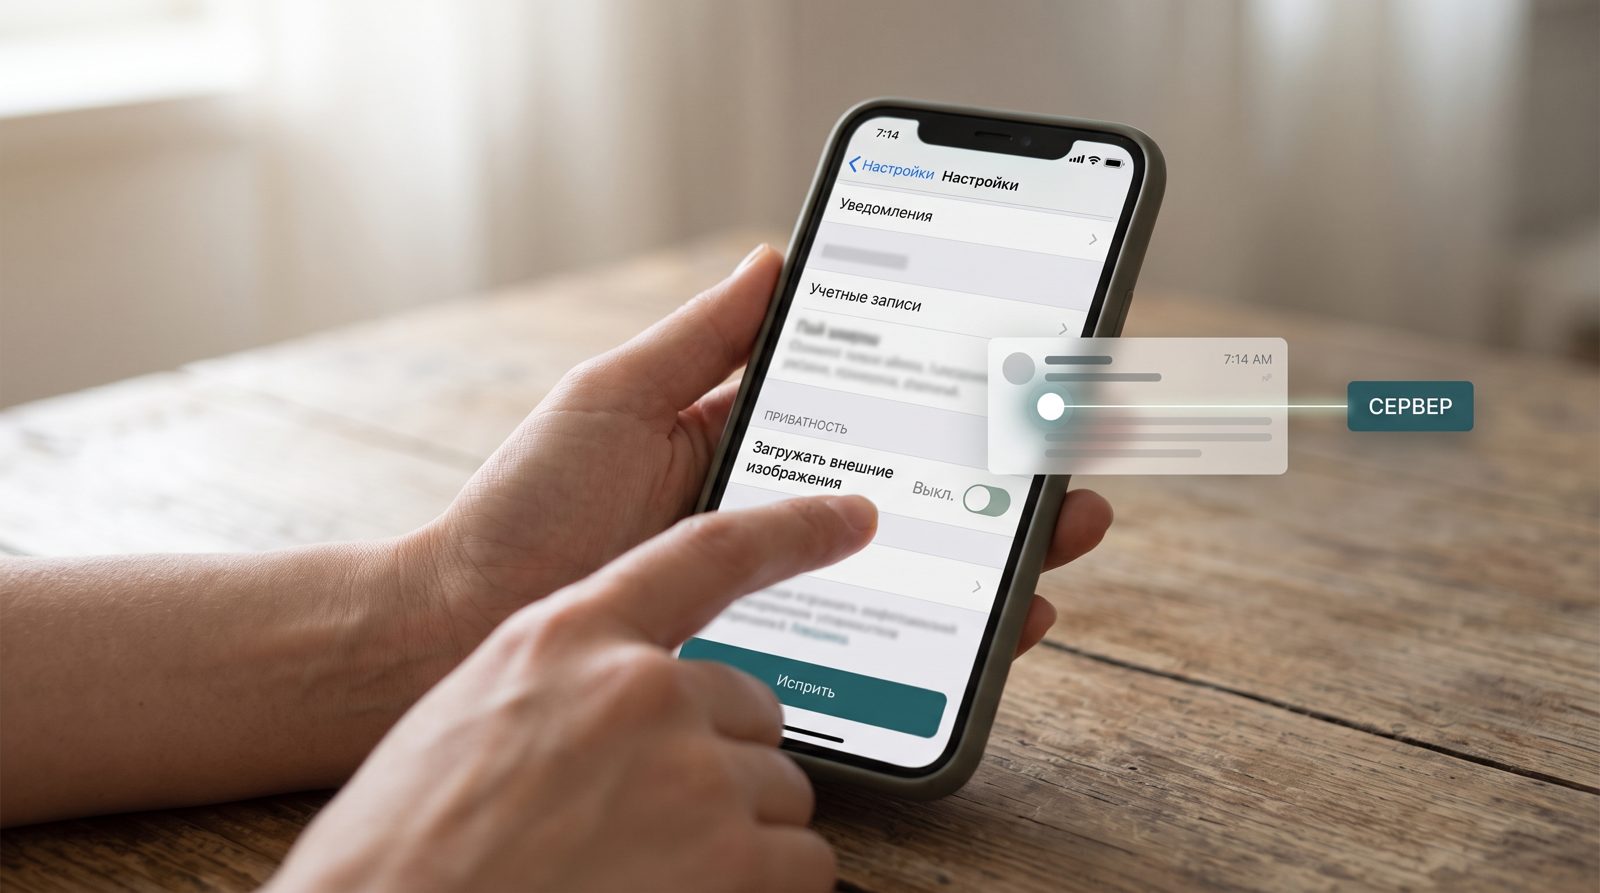
Skyldig är en enda transparent bild, ofta en pixel gånger en pixel, osyligt sömd in i meddelandet. När din e-postapp laddar den bilden från avsändarens server är själva förfrågan hela bevisen. Den innehåller din IP-adress, en tidsstämpel och ett unikt ID bakat in i bildens URL som knyter öppningen tillbaka till din specifika e-postadress. Ingen klick krävs. Ingen godkännandeskärm. Bara det att du tittar.
Hur vanligt är det? Det är en fråga du kan lösa i din egen e-post i stället för att ta ett svar på tro. Öppna ett nyhetsbrev i en skrivbordsklient för e-post, visa meddelandekällan och leta efter de tre klassiska signaturer: en bild en pixel bred och en pixel hög, en förfrågan till en värd som varken tillhör avsändaren eller dennes domän, och länkar lindade i en omdirigering som registrerar klicket innan den skickar dig vidare. Öppningsrapportering är en standardfunktion hos de plattformar som skickar kommersiell e-post, och det är därför signaturerna vanligtvis finns där, och ett meddelande kan enkelt innehålla två uppsättningar av dem — avsändarens egen och plattformens.
Det här är inte exotiskt. Det är ledningssystemet i den moderna inboxen. Litmus, som bygger verktyg för e-postmarknadsförare, beskriver öppningsspårning rakt på sak: en liten osynlig bild bäddas in, och när den läses in loggas öppningen (Litmus). Marknadsförare lever och dör för "öppningsfrekvens". Pixeln är hur de beräknar den. Electronic Frontier Foundation har varit tydligare och kallat dessa grejer "spionpixlar" och påpekat att samma mekanisme som marknadsförare använder för engagemangsstatistik kan användas för att ta reda på din ungefärliga plats och läsvanor (EFF).
Här är den delen som bör irritera dig mer än skrämma dig: övervakningen är förbaskat skör. Den beror helt på att din e-postapp är villig att hämta fjärrbilder automatiskt. Stäng av det och pixeln laddar aldrig in, servern pingades aldrig, och öppningen registrerades aldrig.
Apple räknade ut det här och gjorde det till standard för hundratals miljoner människor. Mail Privacy Protection, introducerad med iOS 15, dirigerar fjärrbild-laddning genom Apples egna servrar och förhämtar allt, vilket både döljer din IP och bryter länken mellan "bilden laddades" och "människa läste det här". Apples egen dokumentation framställer det som att förhindra avsändare från att lära sig om du öppnade meddelandet eller vad din IP-adress är (Apple). Det är varför marknadsförare tillbringade 2022 med att maler över att öppningsfrekvenser hade blivit meningslösa. Bra. De var alltid lite falska.
Om du inte använder Apple Mail är lösningen samma ide, gjord för hand. I Gmails webinställningar byter du till "Fråga innan externa bilder visas". I Outlook blockerar du automatiska nedladdningar. I Proton Mail och de flesta sekretessmedvetna klienter är det på som standard. Du byter en liten visuell finesse — några e-postmeddelanden ser bara ut tills du trycker för att ladda bilder — för den tysta tillfredsställelsen att läsa utan att lämna in en rapport.
Pixeln försvinner inte. Den är billig, den är osynlig, och den har normaliserats till den punkt där nästan ingen vet att den finns där. Men det är också den sällsynta biten av inboxövervakning du kan stänga av på ungefär femton sekunder, ingen prenumeration, ingen tillägg, inget lita på mig. Ladda bilder när du bestämmer att ett e-postmeddelande har förtjänat det. Låt resten undra om det finns någon hemma.
Rättelse, 21 oktober 2026. En tidigare version av den här artikeln beskrev granskning av 50 nyhetsbrev och gav ett medianantal spårningspixlar per nyhetsbrev. Den undersökningen var inte något en läsare kunde reproducera eller verifiera, och den här artikeln bär ingen signering att stå bakom det, så den har ersatts med kontrollen som vem som helst kan köra på sin egen e-post. Den sourced-beskrivningen av hur öppningsspårning fungerar, från Litmus och EFF, är oförändrad.